









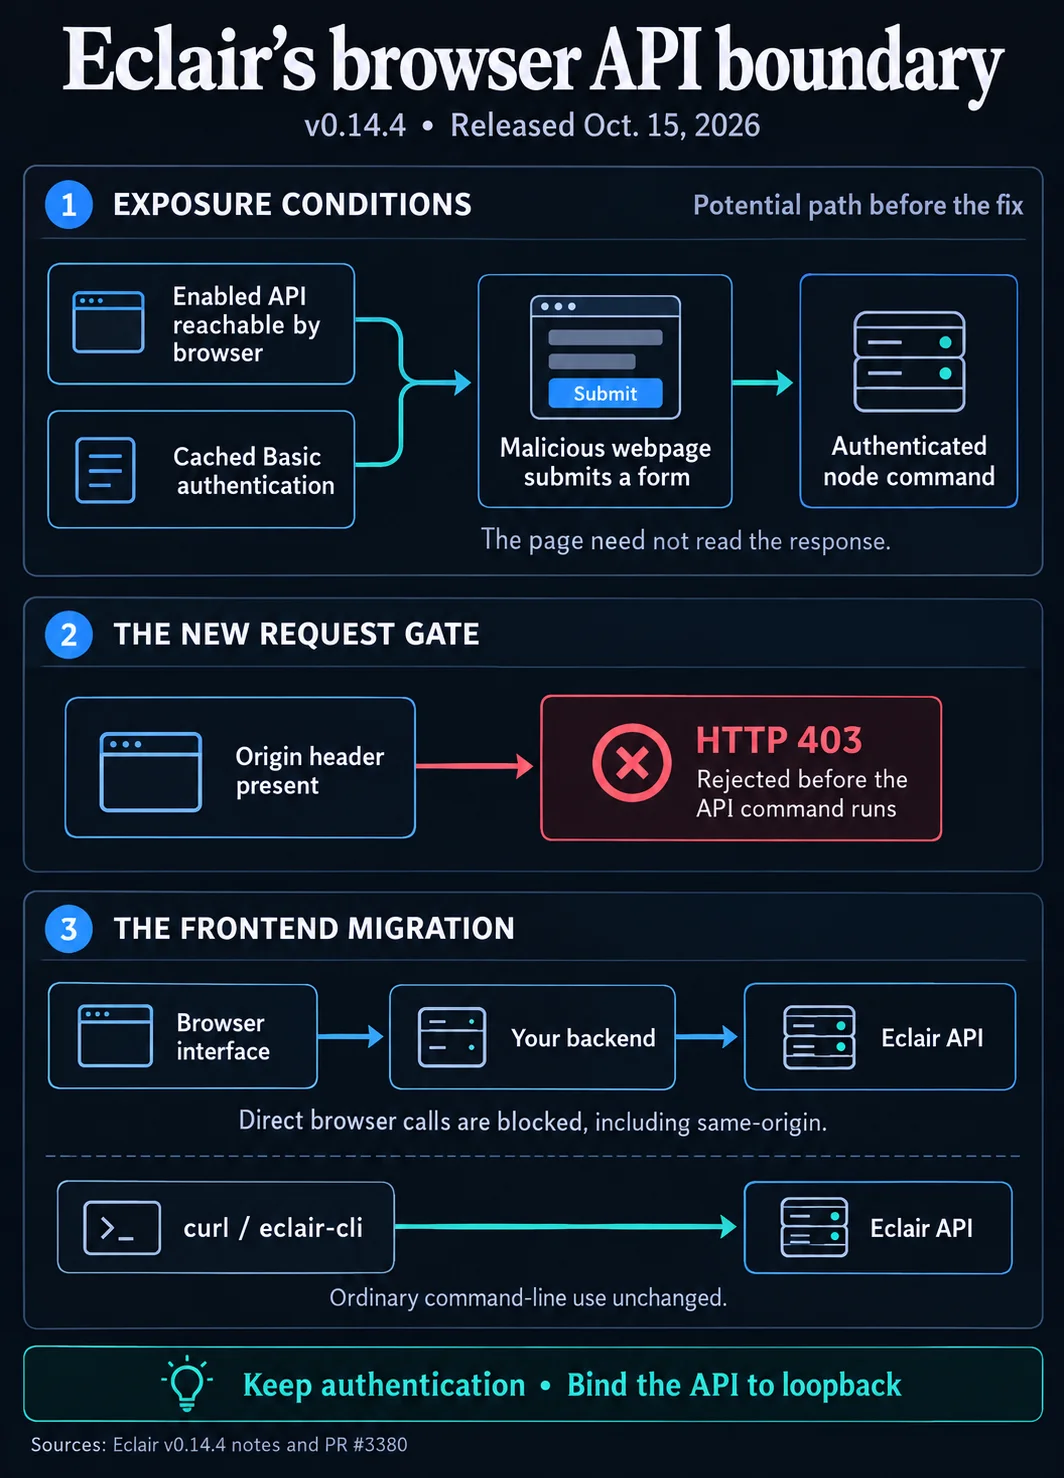

O Eclair v0.14.4 da ACINQ bloqueia páginas web maliciosas de enviar comandos autenticados a um nó Bitcoin Lightning através do browser do operador. A exposição exigia uma API do Eclair ativa, acessível pelo browser, e credenciais HTTP Basic já em cache para essa API. O lançamento foi publicado a 15 de outubro, e os responsáveis recomendam atualizar e reiniciar o nó sem fechar os canais Lightning.
Porquê é importante
Uma página web maliciosa podia submeter um formulário HTML simples à API do Eclair, levando o browser a anexar automaticamente as credenciais guardadas. Embora o atacante não conseguisse ler a resposta, o comando autenticado chegava mesmo assim ao nó. A API do Eclair pode expor o estado do nó, abrir e fechar canais e enviar ou receber pagamentos, o que torna a via pelo browser um risco operacional relevante.
A versão 0.14.4 rejeita pedidos à API que transportem um cabeçalho Origin com HTTP 403 antes de a rota da API ser executada, independentemente do valor do cabeçalho. A alteração afeta também interfaces legítimas baseadas em browser, incluindo frontends alojados na mesma origem. Essas interfaces precisam agora de um intermediário de backend entre o browser e o Eclair.
Impacto no mercado
A correção não interrompe o acesso normal por linha de comandos. Os responsáveis afirmam que curl e eclair-cli não enviam o cabeçalho Origin, pelo que os pedidos normais dessas ferramentas continuam a funcionar. A correção foi integrada a 15 de setembro no pull request #3380 e é distribuída em conjunto com correções de funding-fee e do signer.
A verificação do Origin não substitui a autenticação nem os controlos de rede. Um cliente que não seja de browser pode omitir o cabeçalho, pelo que o Eclair recomenda ligar a API ao loopback e limitar o acesso à máquina local. Os operadores de nós Lightning devem atualizar, manter essas restrições e rever qualquer ferramenta virada para o browser antes de a voltar a ligar através de um backend.

Perguntas frequentes
-
O que corrigiu a Eclair v0.14.4 para os operadores de nós Lightning?
Bloqueia páginas web maliciosas de enviar comandos autenticados a um nó Lightning Eclair através do browser do operador, rejeitando pedidos que transportem um cabeçalho Origin.
-
Que condições eram necessárias para o ataque via browser?
A API do Eclair tinha de estar ativa e acessível pelo browser do operador, com credenciais HTTP Basic já em cache nesse browser.
-
Que comandos podia alcançar a via pelo browser?
A API do Eclair pode ler o estado do nó, abrir e fechar canais e enviar ou receber pagamentos, pelo que comandos autenticados podiam afetar operações importantes do nó.
-
O curl e o eclair-cli deixam de funcionar depois da correção?
Não. Os responsáveis afirmam que o curl e o eclair-cli não enviam o cabeçalho Origin, pelo que os pedidos normais à API continuam a funcionar.
-
Porque continuam a ser necessários o binding em loopback e a autenticação?
A verificação do Origin não é um sistema de autorização porque clientes que não sejam de browser podem omitir o cabeçalho. O Eclair recomenda manter a API ligada ao loopback e manter a autenticação e as restrições de rede.

 CoinDesk
 Glassnode
 WatcherGuru
 Altcoin Daily
 CoinTelegraph
 Benjamin Cowen
 TheBlock
 Lookonchain