








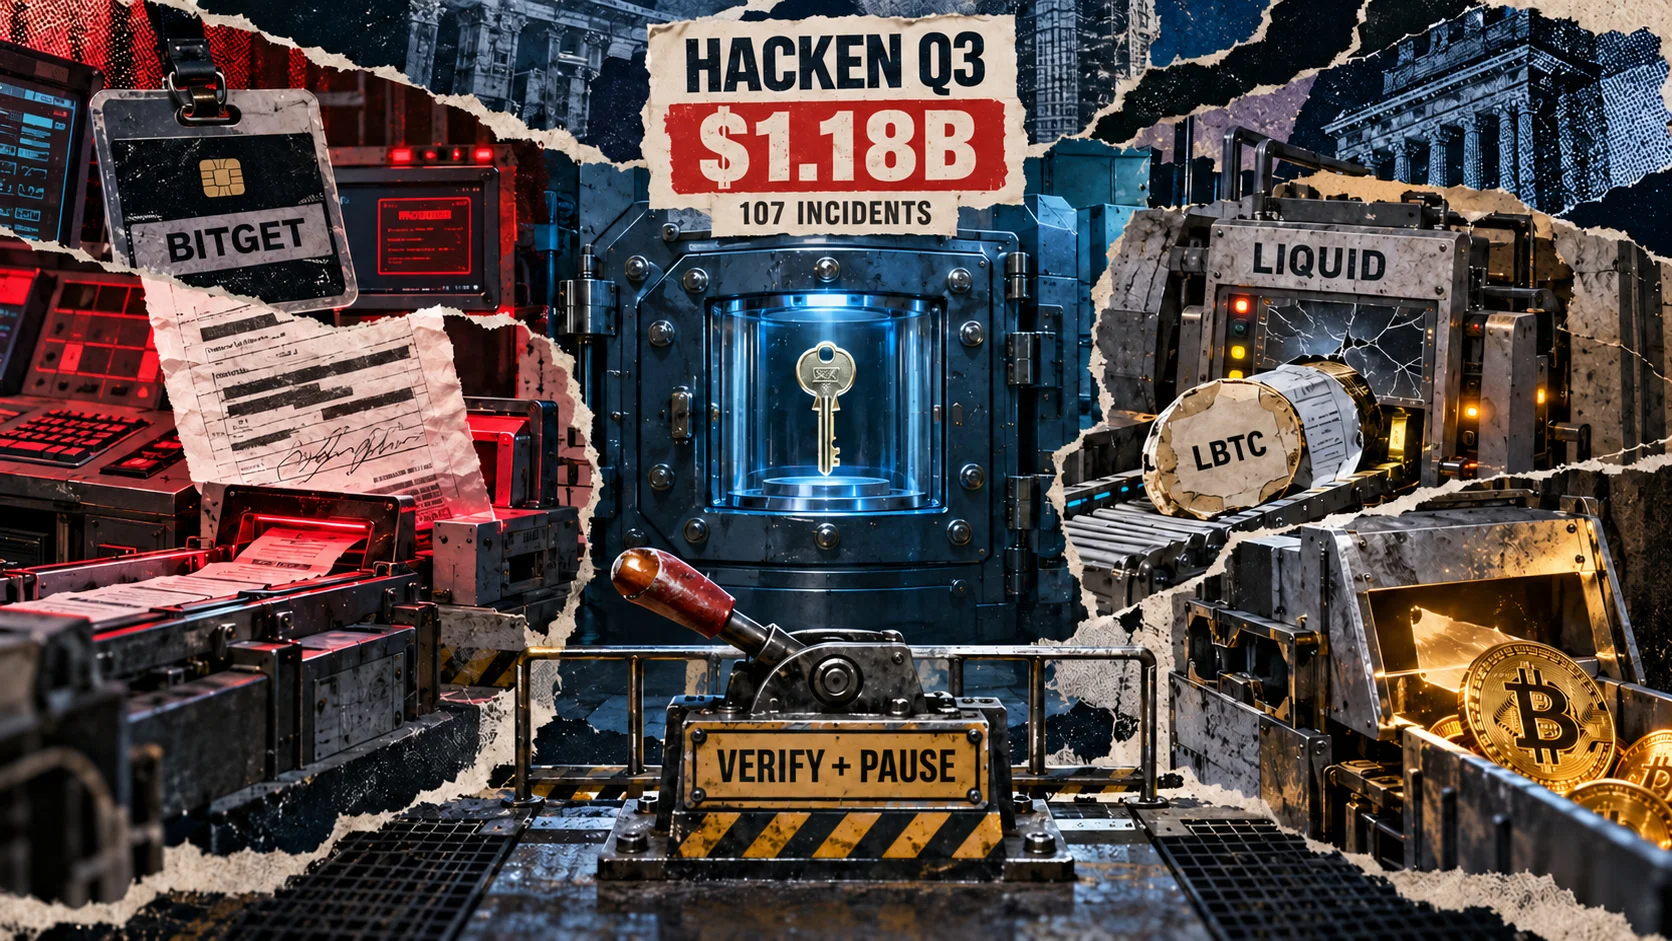


A Hacken registou 1,18 mil milhões de dólares em roubos de criptomoedas em 107 incidentes no terceiro trimestre, mais 55% do que os 763,9 milhões de dólares em 67 incidentes no T2. As perdas em smart contracts representaram 48% do total do T3, face a cerca de 11% no resumo original da Hacken sobre o T2. Ao mesmo tempo, as perdas implícitas nas categorias de controlo de acesso e operações diminuíram cerca de 30%.
Porque é importante
Os números põem em causa uma hierarquia de segurança que trata as operações de custódia como o risco dominante. Aplicar a quota de 88,3% de perdas operacionais do T2 aos 763,9 milhões de dólares implica cerca de 675 milhões, enquanto a quota de 40% do T3 aplicada a 1,18 mil milhões de dólares implica aproximadamente 472 milhões. A comparação é condicionada pelos valores arredondados e pelas alterações nas categorias, mas aponta para um peso maior das perdas em contratos no T3.
A frequência dos incidentes também alterou o quadro. A perda média registada caiu ligeiramente, de cerca de 11,4 milhões de dólares no T2 para aproximadamente 11 milhões no T3, enquanto o número de incidentes subiu de 67 para 107. Uma gravidade média mais baixa pode, por isso, coexistir com uma perda agregada muito maior.
Impacto no mercado
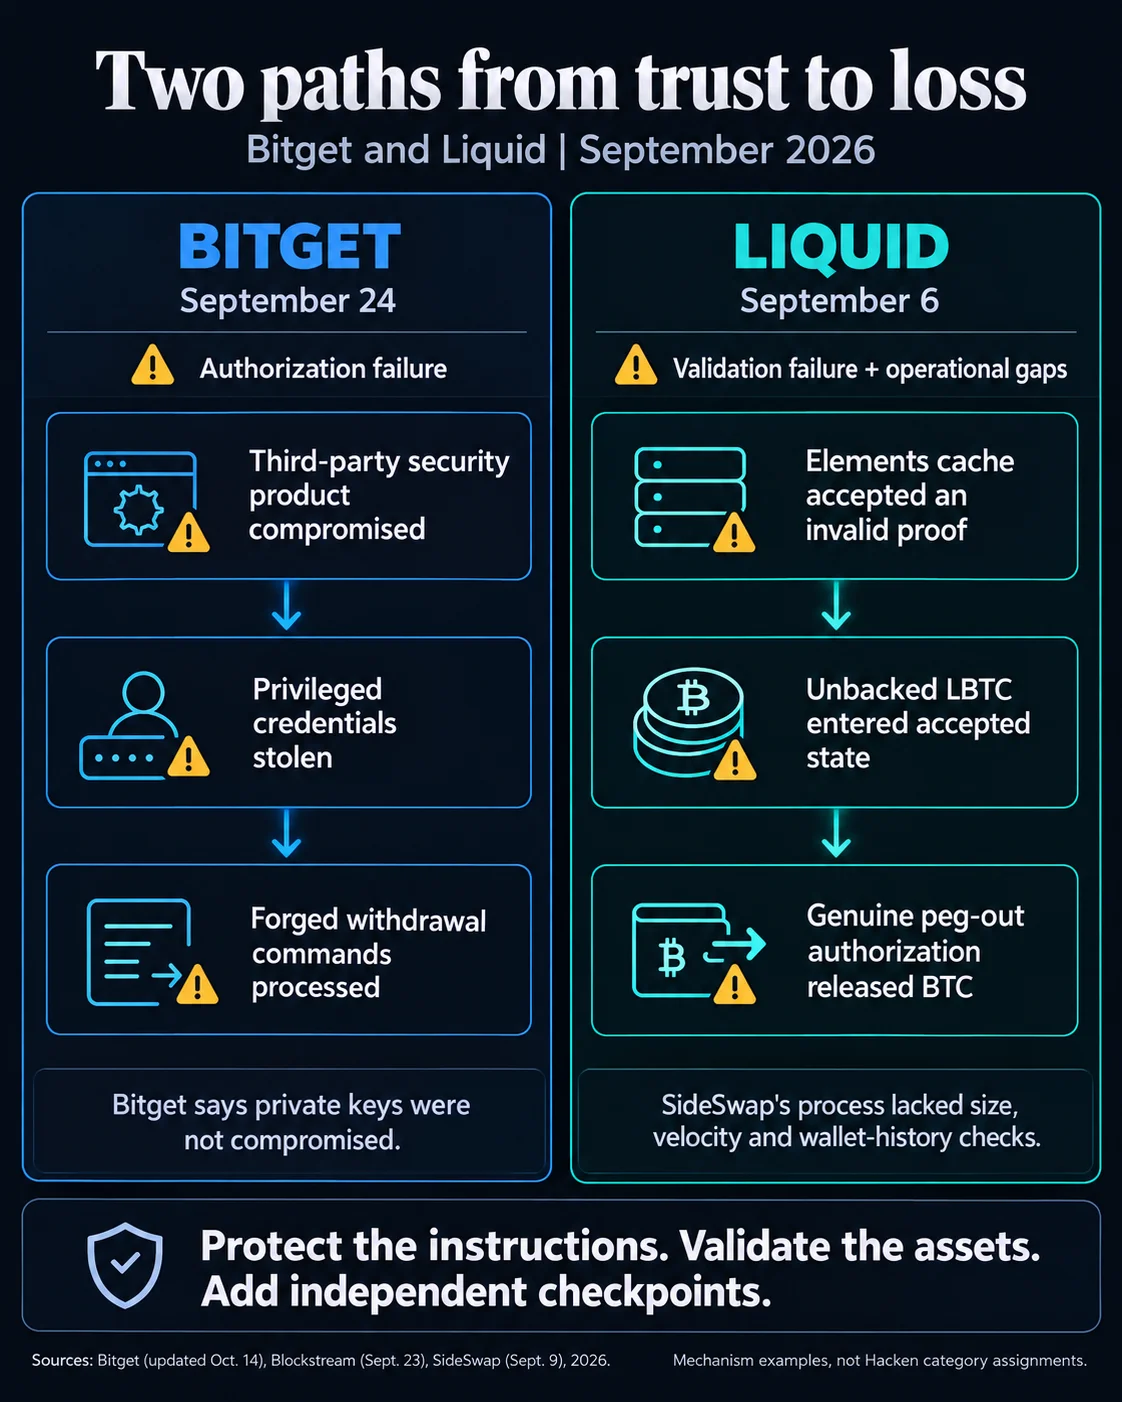
Os incidentes da Bitget e da Liquid mostram por que motivo as defesas têm de abranger mais do que as chaves privadas. A Bitget afirmou que produtos de segurança de terceiros comprometidos permitiram a credenciais com privilégios elevados inserir comandos de levantamento falsificados, enquanto as suas carteiras frias e chaves privadas não foram comprometidas. O montante afetado estimado aumentou de cerca de 351,6 milhões para aproximadamente 388 milhões de dólares à medida que a contabilização foi alargada.
O incidente da Liquid envolveu cerca de 4.000 LBTC sem cobertura que passaram por uma falha de validação antes de a SideSwap processar automaticamente o peg-out para BTC. A Blockstream registou 3.400 BTC devolvidos e cerca de 602 BTC pendentes na data do seu relatório. A lição comum é operacional: limites independentes, pausas, verificações do histórico da carteira e revisão manual podem interromper uma transferência depois de uma falha num controlo anterior de validação ou autorização.

Perguntas frequentes
-
Quanto aumentaram os roubos de criptomoedas no terceiro trimestre da Hacken?
A Hacken registou 1,18 mil milhões de dólares em 107 incidentes no T3, um aumento de 55% face aos 763,9 milhões de dólares em 67 incidentes no T2.
-
O que mudou na composição das perdas de criptomoedas entre o T2 e o T3?
As perdas em smart contracts representaram 48% das perdas do T3, face a cerca de 11% no resumo original da Hacken sobre o T2. As perdas de controlo de acesso e operacionais implícitas nas percentagens publicadas caíram cerca de 30%.
-
Como ocorreu o incidente da Bitget sem comprometer uma chave privada?
A Bitget afirmou que produtos de segurança de terceiros comprometidos expuseram credenciais com privilégios elevados, usadas pelos atacantes para inserir comandos de levantamento falsificados. A exchange disse que as chaves privadas não foram comprometidas e que as carteiras frias não foram afetadas.
-
O que causou a perda da Liquid e da SideSwap?
Uma falha de validação permitiu a passagem de cerca de 4.000 LBTC sem cobertura, após o que a SideSwap processou automaticamente o peg-out para BTC. A chave de autorização não foi roubada nem falsificada.
-
Que controlos de segurança poderiam interromper levantamentos semelhantes?
Limites independentes, pausas, verificações do histórico da carteira e revisão manual poderiam acrescentar pontos de controlo após a validação dos ativos ou a autorização. Estes controlos podem interromper uma transferência quando uma proteção anterior falha.

 WuBlockchain
 Crypto News
 CoinDesk
 Crypto Rank News
 TheBlock