








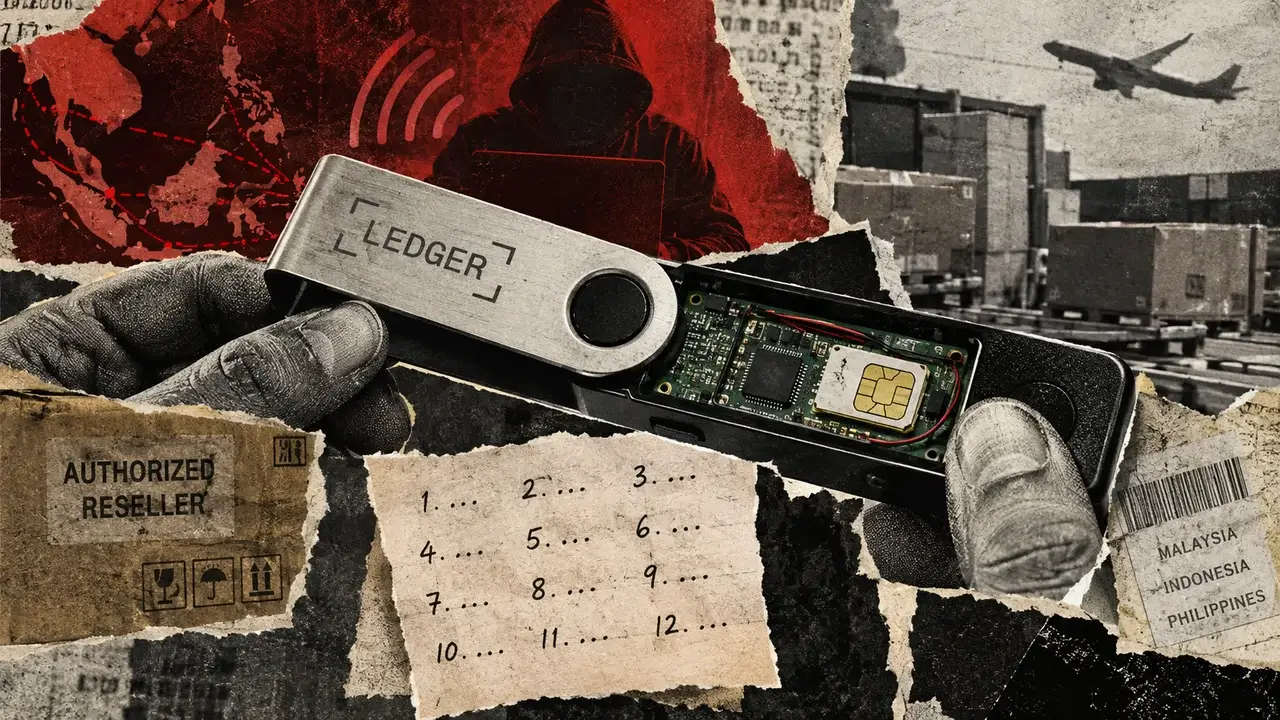


A Ledger confirmou a existência de um implante físico não autorizado numa carteira genuína depois de clientes no Sudeste Asiático terem reportado criptomoedas desaparecidas. A eletrónica adicionada capturava as frases de recuperação de 24 palavras durante a configuração e transmitia-as por LTE através de um SIM incorporado. A Bitquery estima que os atacantes roubaram 102 milhões de dólares a 324 carteiras em seis redes, embora a Ledger não tenha confirmado esse total nem associado todas as perdas a um dispositivo com implante.
Porquê que importa
As carteiras físicas mantêm as chaves privadas isoladas dos dispositivos ligados à internet, mas a configuração cria um ponto crítico de exposição. A frase de recuperação permite recriar a carteira e as suas chaves noutro dispositivo, pelo que um PIN não consegue proteger os fundos depois de alguém ter copiado as palavras.
O implante terá intercetado a informação enviada do chip seguro para o ecrã, reconstruído a frase e transmitido sem violar o chip protegido nem alterar as assinaturas das transações. Os proprietários podiam concluir a configuração e usar a carteira normalmente enquanto um atacante mantinha um caminho idêntico até aos fundos.
O Genuine Check da Ledger verifica a presença de um Secure Element autêntico, mas não consegue inspecionar todos os componentes dentro da carcassa. Esse ponto cego permitiu que um dispositivo modificado parecesse genuíno contendo circuitaria adicional. O caso envolveu a CryptoBilis, um revendedor autorizado na Malásia, Indonésia e Filipinas, tornando o canal de distribuição, e não um mercado anónimo de contrafações, o risco central.
Impacto no mercado
A Ledger aconselhou os clientes da CryptoBilis a não inicializar dispositivos não utilizados e disse aos que já os tinham configurado para transferir os fundos para um novo signatário com uma nova frase de recuperação. Substituir o hardware reutilizando as antigas 24 palavras manteria o comprometimento.
O incidente aumenta o esforço operacional da autocustódia. A confiança agora vai além do chip seguro, abrangendo a carcassa, o ecrã, a embalagem, o processo de devoluções, os retalhistas e os distribuidores. A Ledger suspendeu as vendas através dos canais afetados no Sudeste Asiático, enquanto a MediaMarktSaturn pausou a venda de produtos Ledger na Alemanha e a Trezor decidiu reduzir a sua rede de revendedores, apesar de não ter encontrado evidências de que os seus produtos estivessem comprometidos.
Perguntas frequentes
-
Como é que o implante na Ledger roubou as frases de recuperação?
O implante intercetou a informação enviada do chip seguro para o ecrã, reconstruiu a frase de 24 palavras durante a configuração e transmitiu-a por LTE através de um SIM incorporado.
-
Quanta criptomoeda terá sido roubada no caso da Ledger?
A Bitquery estima que os atacantes roubaram 102 milhões de dólares a 324 carteiras em seis redes. A Ledger não confirmou esse total nem associou todas as perdas a um dispositivo com implante.
-
Porque é que o Genuine Check da Ledger não detetou as carteiras modificadas?
O Genuine Check verifica que um dispositivo contém um Secure Element autêntico, mas não inspeciona todos os componentes dentro da carcassa nem prova que nada foi adicionado.
-
Trocar o dispositivo Ledger protege uma frase de recuperação exposta?
Não. Reutilizar as antigas 24 palavras num novo dispositivo recria a mesma carteira e mantém o comprometimento. Aos utilizadores afetados foi aconselhado transferir os fundos para contas criadas com uma frase nova.
-
Que parte da cadeia de abastecimento esteve envolvida no incidente?
O caso envolveu a CryptoBilis, um revendedor autorizado com operações na Malásia, Indonésia e Filipinas. A Ledger disse que dispositivos genuínos foram abertos, modificados e devolvidos à distribuição.

 WuBlockchain
 Crypto News
 CoinDesk
 Crypto Rank News
 CoinTelegraph