








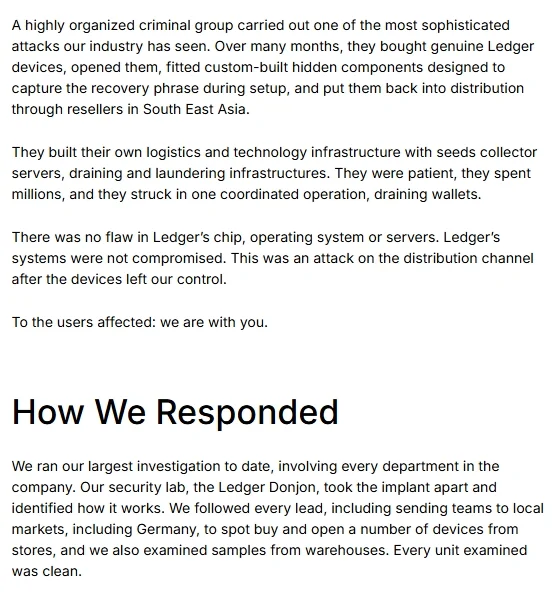
A Ledger afirma que um sindicato criminoso organizado passou meses a comprar carteiras de hardware genuínas, a instalar hardware personalizado para roubar frases de recuperação e, depois, a revender os dispositivos através de canais do Sudeste Asiático. Os atacantes criaram uma infraestrutura para intercetar frases-semente, esvaziar ativos e branquear os lucros.
Porque é importante
O ataque visou dispositivos distribuídos por canais de terceiros, e não os chips proprietários do elemento seguro da Ledger, o sistema operativo BOLOS ou os servidores internos, que, segundo a empresa, continuam intactos. O incidente evidencia o risco de comprar carteiras de hardware em canais de revenda, onde pode ser mais difícil verificar a integridade dos dispositivos.
Impacto no mercado
A Ledger instruiu revendedores e distribuidores autorizados em todo o Sudeste Asiático e em Hong Kong a suspender temporariamente as vendas. A empresa está também a reforçar os controlos operacionais, incluindo a proibição da exposição dos produtos em prateleiras de livre acesso e da revenda de dispositivos devolvidos.
Fonte: Resposta da Ledger ao ataque com implantes de hardware
Perguntas frequentes
-
Como comprometeram os atacantes os dispositivos Ledger?
Compraram dispositivos genuínos, desmontaram-nos e instalaram hardware personalizado para extrair frases de recuperação, antes de redistribuírem as carteiras através de canais de revenda do Sudeste Asiático.
-
Que informação se destinavam a roubar os componentes instalados?
O hardware personalizado destinava-se a extrair frases-semente, também conhecidas como frases de recuperação, que poderiam ser usadas para aceder aos ativos dos utilizadores.
-
O incidente comprometeu o elemento seguro ou o BOLOS da Ledger?
A Ledger afirmou que os seus chips proprietários do elemento seguro, o sistema operativo BOLOS e a infraestrutura dos servidores internos continuam intactos.
-
Como chegaram os dispositivos comprometidos aos canais de revenda?
Os dispositivos foram redistribuídos através de canais de revenda do Sudeste Asiático. A Ledger também pediu aos distribuidores autorizados em Hong Kong que suspendessem temporariamente as vendas.
-
Que medidas está a Ledger a tomar junto dos distribuidores?
A Ledger instruiu os revendedores e distribuidores autorizados no Sudeste Asiático e em Hong Kong a suspender temporariamente as vendas e reforçou os controlos relativos à exposição e aos dispositivos devolvidos.

 CryptoSlate
 Crypto News
 CoinDesk
 Lookonchain
 TheBlock
 CoinTelegraph