








A CEO da Bitget, Gracy Chen, pediu formalmente à THORChain que rejeite transações provenientes de endereços ligados ao recente incidente de segurança da Bitget. Os endereços foram identificados publicamente e continuam sob vigilância ativa, afirmou.
Porque é importante
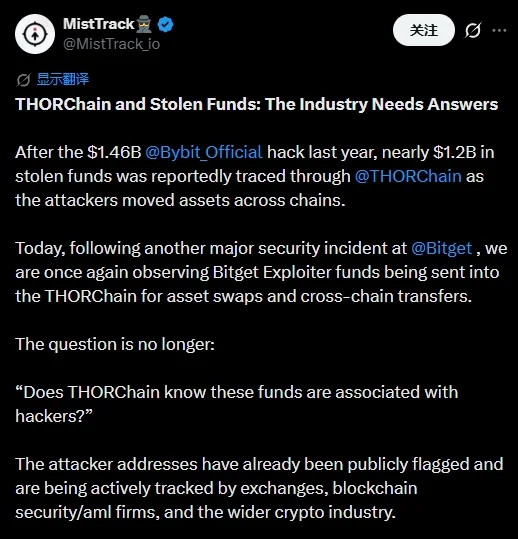
O pedido surge após a MistTrack ter alertado que fundos do incidente da Bitget estão a passar pela THORChain para trocas de ativos e transferências entre cadeias. A MistTrack também mencionou um exploit anterior da Bybit, no qual quase 1,2 mil milhões de dólares em fundos roubados foram encaminhados através do protocolo.
Chen defendeu que a descentralização é um princípio de conceção, não um escudo para facilitar a movimentação de fundos roubados cuja origem é conhecida. A MistTrack também pediu ao setor que debata que responsabilidade deve caber à THORChain quando processa ativos provenientes de exploits identificados publicamente.
Impacto no mercado
A disputa levanta uma questão de governação e segurança para a infraestrutura entre cadeias: deve um protocolo rejeitar transações associadas a endereços identificados publicamente? A fonte não refere qualquer resposta da THORChain, pelo que a sua posição sobre o pedido de Chen permanece por esclarecer.
Perguntas frequentes
-
O que pediu Gracy Chen à THORChain?
Chen pediu formalmente à THORChain que rejeite transações provenientes de endereços ligados ao recente incidente de segurança da Bitget.
-
Porque é possível identificar os endereços do atacante?
Chen afirmou que os endereços foram tornados públicos e continuam sob vigilância ativa.
-
Como estarão a ser movimentados os fundos do incidente da Bitget?
A MistTrack diz que os fundos estão a passar pela THORChain para trocas de ativos e transferências entre cadeias.
-
Que exploit anterior mencionou a MistTrack?
A MistTrack mencionou o exploit da Bybit, no qual quase 1,2 mil milhões de dólares em fundos roubados foram encaminhados através da THORChain.
-
Que questão de responsabilidade levanta a disputa?
Levanta a questão de saber se os protocolos descentralizados devem rejeitar transações de endereços identificados publicamente e ligados a exploits conhecidos.

 CryptoSlate
 Crypto News
 CoinDesk
 TheBlock
 Lookonchain