








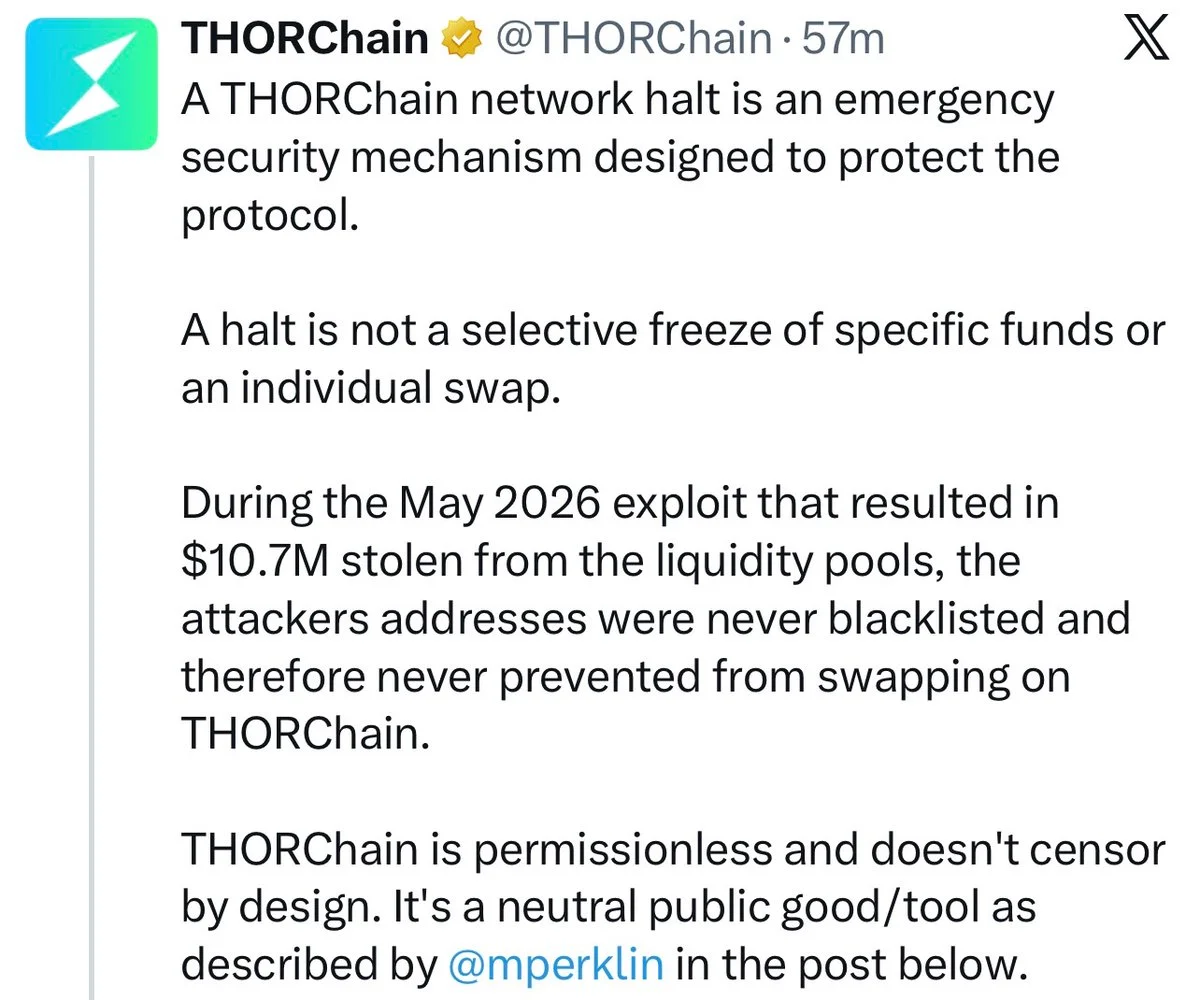
A THORChain rejeitou o pedido da CEO da Bitget, Gracy Chen, para recusar prestar serviços a endereços ligados aos atacantes responsáveis pela violação de segurança da Bitget a 24 de setembro, que envolveu cerca de 387,5 milhões de dólares em ativos roubados. O protocolo afirmou que o mecanismo de paragem da sua rede protege o sistema como um todo, e não endereços ou swaps individuais.
Porque é importante
A resposta traça uma linha entre travar uma ameaça à rede no seu conjunto e bloquear utilizadores de forma seletiva. A THORChain afirmou que o seu design sem permissões não inclui o congelamento direcionado de endereços.
Impacto no mercado
A THORChain também recordou o exploit de 10,7 milhões de dólares de que foi alvo em maio, afirmando que, nessa altura, os endereços dos atacantes também não foram colocados numa lista negra. As posições divergentes da exchange e do protocolo destacam os compromissos entre segurança e controlo com que a infraestrutura sem permissões se depara.
Perguntas frequentes
-
O que pediu Gracy Chen, CEO da Bitget, à THORChain?
Chen pediu à THORChain que recusasse prestar serviços a endereços ligados aos atacantes responsáveis pela violação de segurança da Bitget a 24 de setembro.
-
Que montante esteve envolvido na violação de segurança da Bitget?
A violação envolveu cerca de 387,5 milhões de dólares em ativos roubados.
-
Porque rejeitou a THORChain o pedido para bloquear endereços específicos?
A THORChain afirmou que o seu mecanismo de paragem protege o protocolo como um todo e não foi concebido para congelar endereços ou swaps individuais.
-
Que precedente invocou a THORChain?
O protocolo afirmou que os endereços dos atacantes não foram colocados numa lista negra após o exploit de 10,7 milhões de dólares de que foi alvo em maio.
-
Que questão mais ampla levanta esta disputa?
A disputa destaca a tensão entre a intervenção direcionada após uma violação de segurança e a manutenção do acesso sem permissões à infraestrutura descentralizada.

 CryptoSlate
 Crypto News
 CoinDesk
 Lookonchain
 CoinTelegraph