








 CoinDesk
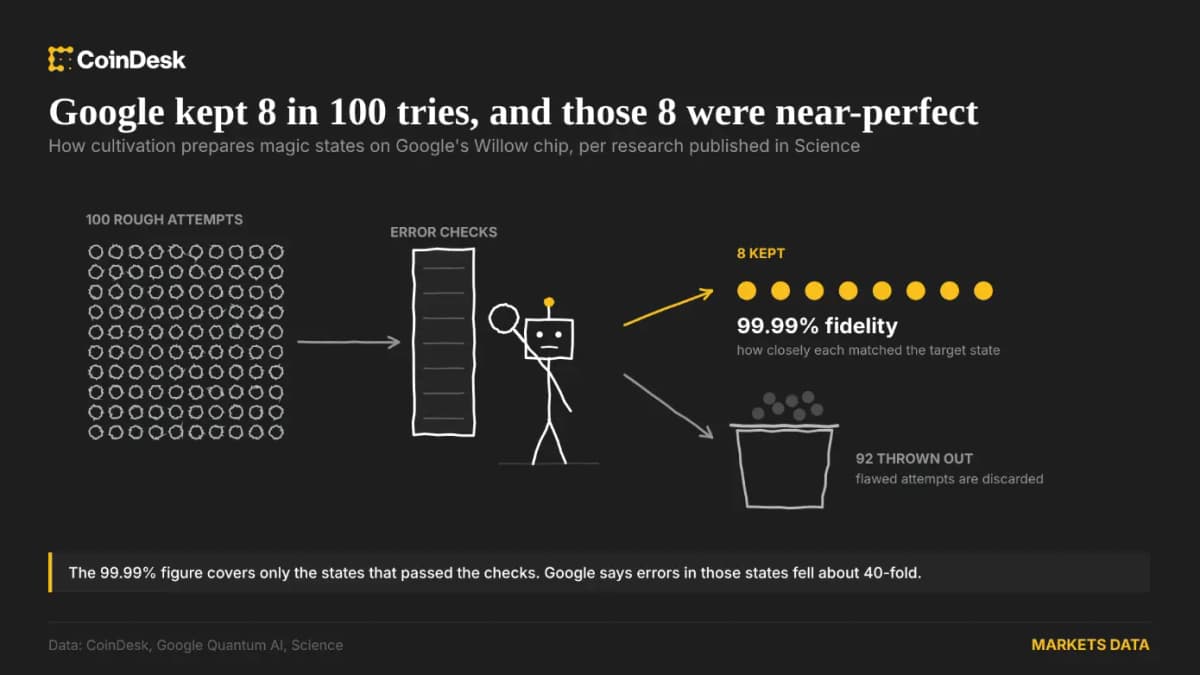

Googles Willow-Quantenchip senkte die Fehlerquote bei der Herstellung spezieller Zustände für fortgeschrittene Quantenberechnungen um etwa das 40-Fache. Das könnte eines Tages Bitcoin-Wallets bedrohen. Das Experiment erreichte bei den geprüften Zuständen eine Genauigkeit von etwa 99,99 Prozent, doch nur rund 8 Prozent der Herstellungsversuche waren erfolgreich. Das Ergebnis macht einen Bitcoin-Angriff nicht 40-mal günstiger.
Warum das wichtig ist
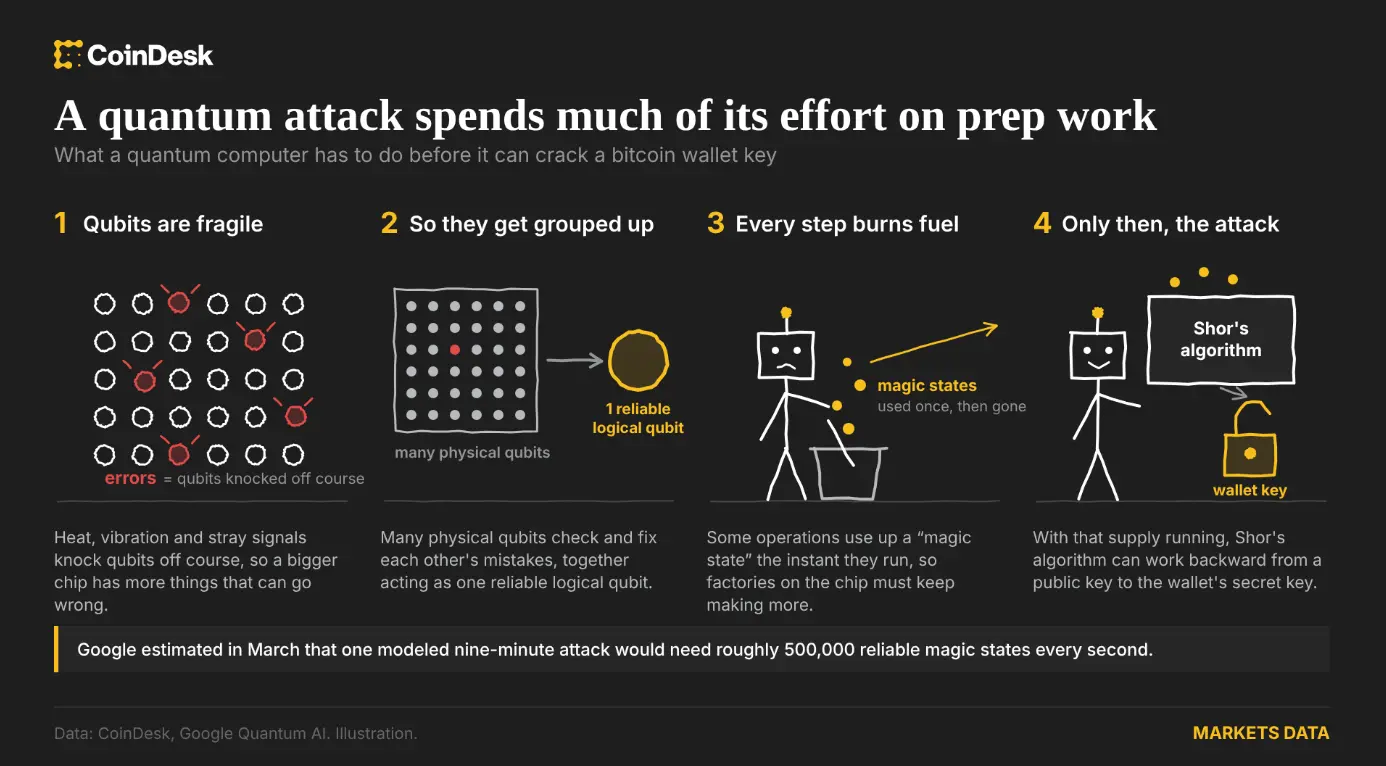
Die Sicherheit von Bitcoin-Wallets beruht darauf, dass es schwierig ist, aus einem öffentlichen Schlüssel den privaten Schlüssel abzuleiten. Ein ausreichend leistungsfähiger Quantencomputer könnte mit Shors Algorithmus theoretisch dieses Geheimnis rekonstruieren und als Eigentümer Transaktionen signieren. Einige Zahlungsformate verbergen öffentliche Schlüssel, bis Coins ausgegeben werden. Viele der ältesten Bitcoin-Bestände haben ihre Schlüssel jedoch bereits seit ihrer Erzeugung durch Mining offengelegt.
Willows Herstellungsmethode befasst sich mit den Kosten für die Erzeugung sogenannter „magischer Zustände“, die bei bestimmten Berechnungen verbraucht werden. Hardware, die diese Zustände erzeugt, kann nicht für andere Teile des Angriffs eingesetzt werden. Nach einem Modell würde ein Quantencomputer etwa 500.000 zuverlässige magische Zustände pro Sekunde benötigen, um eine Wallet anzugreifen, sobald ihr öffentlicher Schlüssel verfügbar ist. Die modellierte Berechnung würde etwa neun Minuten dauern.
Auswirkungen auf den Markt
Die unmittelbaren Auswirkungen auf den Markt sind begrenzt, da Willow noch weit von einem nachgewiesenen Bitcoin-Angriff entfernt ist. Die Skalierung des Verfahrens, der Betrieb in Echtzeit und die Integration in stärkere Systeme zur Fehlerkorrektur bleiben große Herausforderungen. Frühere Untersuchungen von Google kamen zu dem Ergebnis, dass ein künftiger supraleitender Quantencomputer mit weniger als 500.000 physischen Qubits unter bestimmten Annahmen die Kryptografie von Bitcoin- und Ethereum-Wallets brechen könnte. Dieses Experiment untersucht jedoch nur einen Teil dieses technischen Entwicklungswegs.
Am kritischsten ist die Situation bei offengelegten, inaktiven Coins. Ein Bestand von 100,02 BTC, der seit 2010 unangetastet geblieben war, wurde nach mehr als 16 Jahren bewegt. Außerdem bewegten sechs seit 2011–2014 inaktive Wallets im August 553,59 BTC. Diese Transfers belegen keine Reaktion auf ein Quantenrisiko, zeigen aber, warum alte öffentliche Schlüssel weiterhin ein konkretes Sicherheitsproblem darstellen.


Häufig gestellte Fragen
-
Wie hängt Googles Willow-Durchbruch mit der Sicherheit von Bitcoin zusammen?
Willow senkte die Fehlerquote bei der Herstellung quantenmechanischer magischer Zustände. Diese Ressource wird für Berechnungen benötigt, mit denen sich eines Tages private Bitcoin-Schlüssel aus offengelegten öffentlichen Schlüsseln ableiten lassen könnten.
-
Macht Willow einen Angriff auf eine Bitcoin-Wallet 40-mal günstiger?
Nein. Die Verbesserung um das 40-Fache betrifft die Fehlerreduzierung bei einem einzelnen Herstellungsschritt, nicht die Gesamtkosten eines Angriffs auf Bitcoin-Wallets.
-
Warum sind Bitcoin-Bestände aus der Satoshi-Ära besonders gefährdet?
Bei vielen frühen Bitcoin-Beständen sind die öffentlichen Schlüssel auf der Blockchain offengelegt. Ein Angreifer mit einem ausreichend leistungsfähigen Quantencomputer könnte diese Informationen theoretisch nutzen, um die zugehörigen privaten Schlüssel zu rekonstruieren.
-
Was bedeutet die Erfolgsquote von 8 Prozent in Googles Experiment?
Nach Prüfung und Messung blieben rund 8 Prozent der Herstellungsversuche übrig. Die gemeldete Genauigkeit von 99,99 Prozent bezieht sich nur auf die Zustände, die diese Prüfungen bestanden.
-
Wie viel Quantenkapazität würde ein modellierter Bitcoin-Angriff benötigen?
Ein Modell kam zu dem Ergebnis, dass ein Angriff etwa 500.000 zuverlässige magische Zustände pro Sekunde benötigen und nach Verfügbarkeit eines öffentlichen Schlüssels rund neun Minuten dauern könnte.
 WatcherGuru
 CoinTelegraph
 WuBlockchain
 Crypto News
 CryptoSlate