








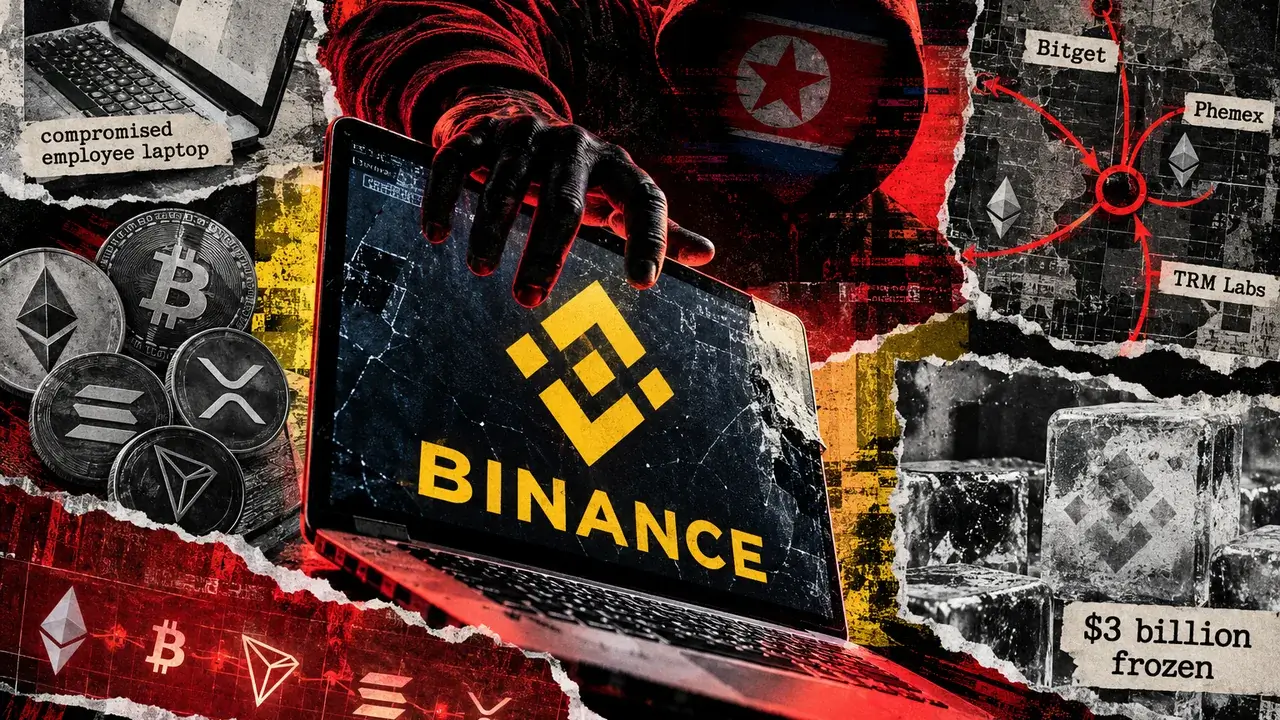


Binance zufolge haben Ermittler bei der Untersuchung des Hacks im Umfang von rund 6 Mrd. Dollar weitere Angriffspunkte entdeckt. Zunächst war vermutet worden, dass ein Mitarbeiter-Laptop kompromittiert worden war. Die Börse hat nicht offengelegt, worum es sich bei den neuen Angriffspunkten handelt. TRM Labs macht die mit Nordkorea verbundene Gruppe TraderTraitor für den Angriff verantwortlich. Blockchain-Ermittler verfolgten gestohlene Gelder zu Adressen zurück, die mit früheren Angriffen auf Bitget und Phemex in Verbindung stehen.
Warum das wichtig ist
TRM Labs zufolge transferierten die Angreifer rund 6 Mrd. Dollar aus Binance zugeordneten Wallets über 10 Blockchains und verschoben den Großteil der Vermögenswerte innerhalb von etwa 20 Minuten. Die Vorbereitungen hatten laut dem Unternehmen mindestens 36 Stunden zuvor begonnen. Auf Ethereum nutzten die Angreifer EIP-7702, um die Kontrolle über eine Binance-Hot-Wallet an einen bösartigen Contract zu übertragen. Dafür verwendeten sie eine von 50 vorab signierten Autorisierungen, um Anweisungen zur Ausführung von Transaktionen zu installieren.
Laut TRM enthielten Transaktionen auf anderen Netzwerken gültige Signaturen. Das wirft die Möglichkeit auf, dass die Infrastruktur zum Signieren von Hot-Wallet-Transaktionen kompromittiert wurde. Binance erklärte, es gebe keine Hinweise darauf, dass private Wallet-Schlüssel offengelegt wurden. Die Börse widerrief die Autorisierung der betroffenen Adresse und überarbeitet ihre Auszahlungsinfrastruktur.
Auswirkungen auf den Markt
Binance zufolge fror die Börse mit Unterstützung von Blockchain-Partnern betroffene Vermögenswerte im Wert von rund 3 Mrd. Dollar ein. Für sämtliche Verluste komme sie über ihren Secure Asset Fund for Users und Unternehmensmittel auf. Ein Update vom 30. Oktober besagte, dass Einzahlungen nicht beeinträchtigt waren und Auszahlungen voraussichtlich in 45 Stunden wieder aufgenommen würden. Nach Abschluss der Maßnahmen will die Börse außerdem einen aktualisierten Reservenachweis veröffentlichen.
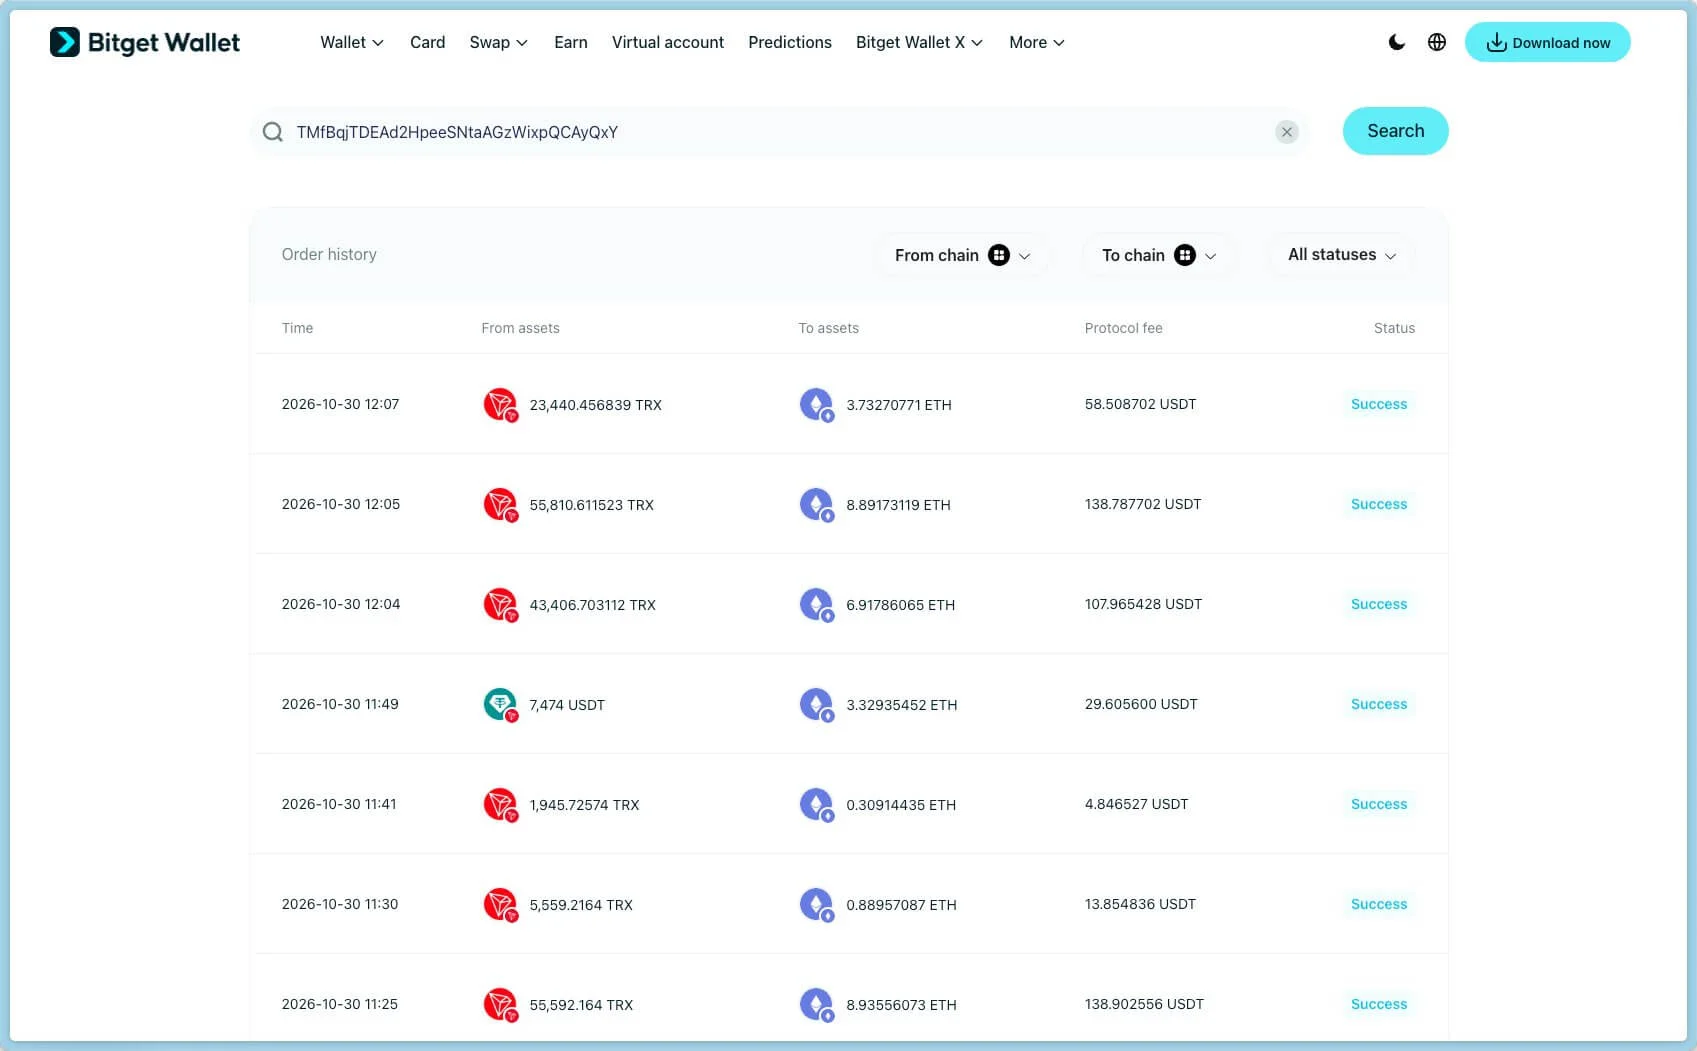
TRM Labs erklärte, mit hoher Sicherheit davon auszugehen, dass TraderTraitor verantwortlich war. Binance hat die Identität der Angreifer jedoch nicht bestätigt. ZachXBT verfolgte Gelder aus dem Binance-Vorfall und dem Bitget-Hack im Umfang von rund 388 Mio. Dollar zu derselben Ethereum-Adresse zurück, nachdem sie über THORChain geleitet worden waren. MistTrack erklärte separat, gestohlene TRX seien über die Cross-Chain-Bridge von Bitget Wallet geleitet worden, bevor sie eine mit dem Phemex-Hack verknüpfte Adresse erreichten. Binance zufolge arbeitet die Börse mit Strafverfolgungsbehörden und Blockchain-Intelligence-Firmen zusammen.


Häufig gestellte Fragen
-
Wie gelangten die Angreifer Berichten zufolge an Binance-Gelder?
Laut TRM Labs nutzten die Angreifer EIP-7702, um die Kontrolle über eine Binance-Hot-Wallet an einen bösartigen Contract zu übertragen. Mit einer von 50 vorab signierten Autorisierungen konnten sie Anweisungen zur Ausführung von Transaktionen installieren.
-
Wie viele der betroffenen Vermögenswerte fror Binance nach eigenen Angaben ein?
Binance zufolge fror die Börse mit Unterstützung von Blockchain-Partnern betroffene Vermögenswerte im Wert von rund 3 Mrd. Dollar ein.
-
Was sagt Binance zu Kundenverlusten und Einzahlungen?
Binance sagte zu, sämtliche Verluste über den Secure Asset Fund for Users und Unternehmensmittel abzudecken. Ein Update vom 30. Oktober besagte, dass Einzahlungen nicht beeinträchtigt waren.
-
Welche Hinweise verbinden den Binance-Hack mit früheren Angriffen?
ZachXBT verfolgte Gelder aus den Angriffen auf Binance und Bitget über THORChain zu derselben Ethereum-Adresse zurück. MistTrack brachte gestohlene TRX mit einer Adresse in Verbindung, die dem Phemex-Hack zugeordnet wird.
-
Hat Binance bestätigt, wer den Angriff verübt hat?
Nein. TRM Labs erklärte, mit hoher Sicherheit davon auszugehen, dass TraderTraitor verantwortlich war. Binance hat die Identität der Angreifer nicht bestätigt und arbeitet nach eigenen Angaben mit Strafverfolgungsbehörden zusammen.

 CoinDesk
 WatcherGuru
 WuBlockchain
 CoinTelegraph
 Lookonchain
 Glassnode