









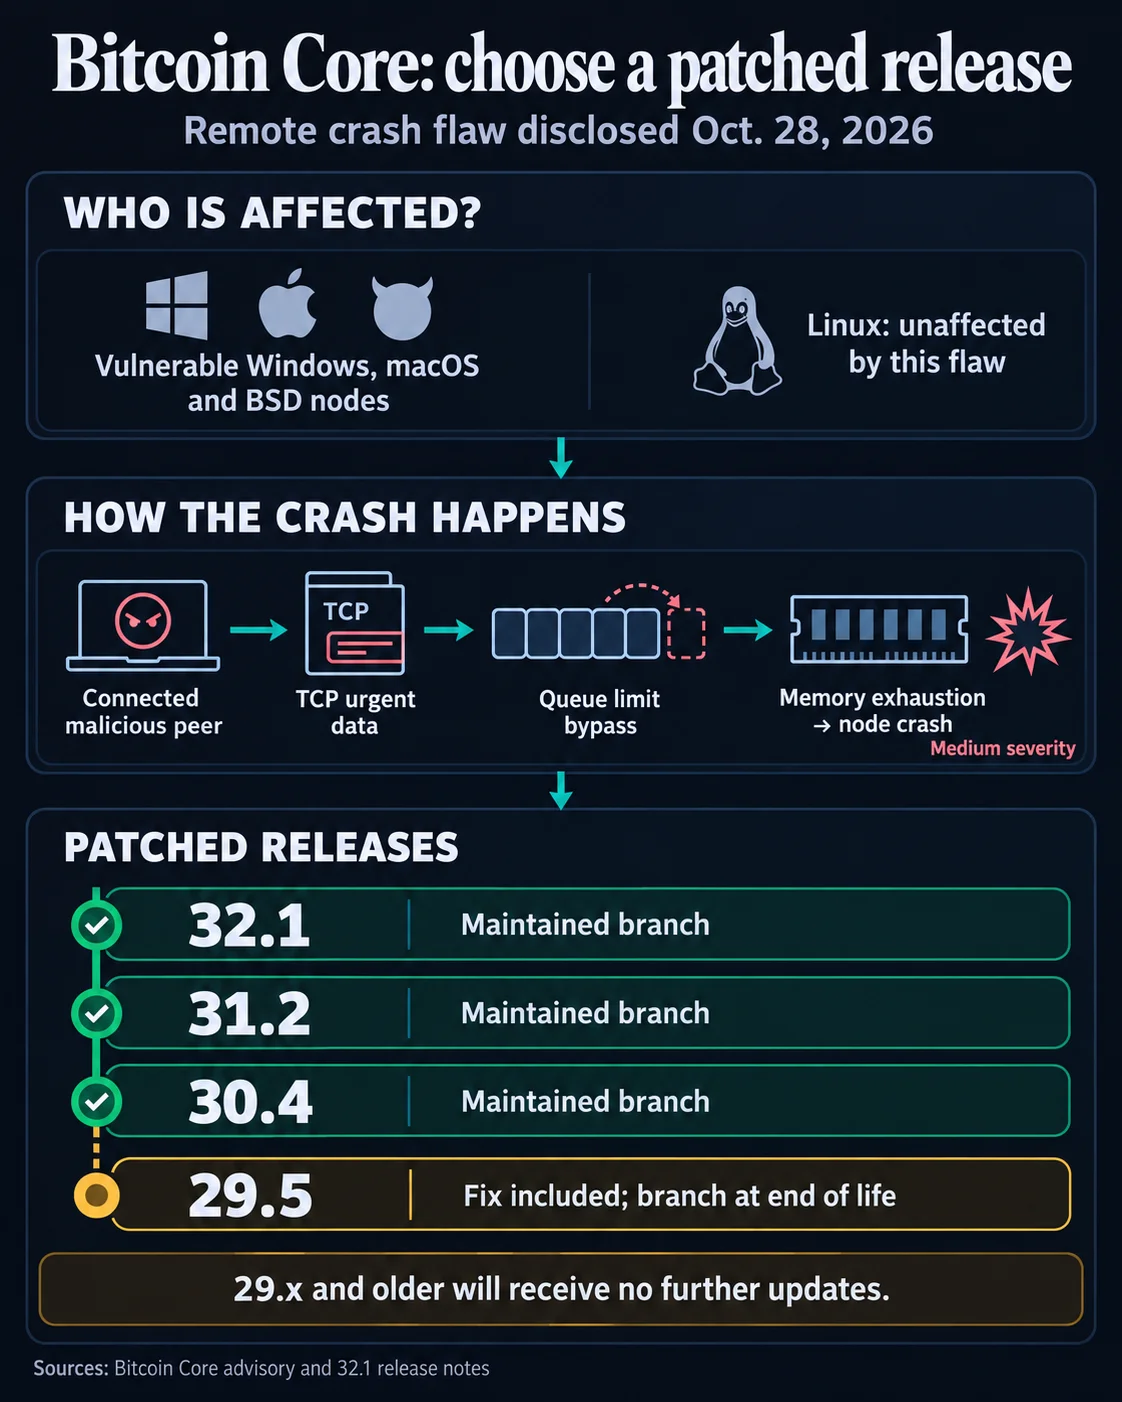

Bitcoin Core hat drei Schwachstellen offengelegt, die durch automatisierte, KI-gestützte Scans entdeckt wurden. Zwei davon können den Speicher erschöpfen und Nodes zum Absturz bringen. Ein böswilliger Peer könnte bestimmte Windows-, macOS- und BSD-Systeme aus der Ferne stören. Ein weiteres Problem könnte über Verbindungen zu älteren Peers nach und nach Speicher belegen.
Entwickler veröffentlichten Korrekturen in den Versionen 29.5, 30.4, 31.2 und 32.1. Die dritte Schwachstelle könnte Dateien überlaufen lassen, die bei Reorganisationen der Blockchain verwendet werden. Bitcoin Core stufte sie jedoch als geringfügig ein, da ein Angriff auf herkömmlichen 64-Bit-Systemen Tausende speziell erstellter Blöcke und eine präzise herbeigeführte Reorganisation erfordern würde.
Warum das wichtig ist
Bitcoin-Nodes validieren Transaktionen und tragen dazu bei, die Netzwerkverbindungen aufrechtzuerhalten. Ein Absturz oder Speicherengpass kann diese Funktionen für betroffene Betreiber unterbrechen. Die Sicherheitshinweise meldeten keine aktiven Angriffe. Die Funde zeigen jedoch, wie automatisierte KI-Scans Schwachstellen in weit verbreiteter Kryptowährungsinfrastruktur aufdecken können.
Entdeckt wurden die Schwachstellen mit Project Loupe, einer automatisierten, auf LLMs basierenden Sicherheitsinitiative, die Elias Rohrer bei Spiral entwickelt hat. Gregory Sanders überprüfte die Funde und informierte das Sicherheitsteam von Bitcoin Core. Die Schwachstellen wurden zwischen dem 8. Juli und dem 23. Oktober entdeckt. Die Patches waren am 26. Oktober fertig und wurden in den folgenden zwei Tagen veröffentlicht.
Auswirkungen auf den Markt
Die Sicherheitshinweise machen Softwarepflege zu einem konkreten Thema für Betreiber von Bitcoin-Nodes. Bitcoin Core erklärte, dass 32-Bit-Systeme und Nodes, die Blockchain-Daten auf FAT32 speichern, unter bestimmten Bedingungen weiterhin für die Dateioverflow-Schwachstelle anfällig sind. Die Patches beseitigen diese Risiken nicht.
Die Version 29.x und ältere Zweige sind eingestellt und erhalten keine künftigen Sicherheitsupdates. Wer Version 32.1 nutzen will, benötigt außerdem macOS 14 oder neuer beziehungsweise Windows 10 ab Version 1903. Die Offenlegungen rücken erneut in den Fokus, wie wichtig es ist, die Bitcoin-Infrastruktur auf dem aktuellen Stand zu halten, während KI-gestützte Scans zunehmend zum Einsatz kommen.

Häufig gestellte Fragen
-
Was können die beiden Schwachstellen zur Speichererschöpfung bei Bitcoin-Nodes verursachen?
Böswillige Peers können den Node-Speicher so lange belegen, bis betroffene Systeme abstürzen. Eine Schwachstelle kann bestimmte Windows-, macOS- und BSD-Nodes aus der Ferne stören; Linux ist von diesem konkreten Problem nicht betroffen.
-
Welche Bitcoin-Core-Versionen enthalten Korrekturen für die offengelegten Schwachstellen?
Entwickler veröffentlichten Korrekturen für die Bitcoin-Core-Versionen 29.5, 30.4, 31.2 und 32.1.
-
Werden die Schwachstellen aktiv ausgenutzt?
Die Sicherheitshinweise meldeten keine aktiven Angriffe.
-
Welche Systeme sind weiterhin von der Dateioverflow-Schwachstelle betroffen?
Bitcoin Core warnte, dass 32-Bit-Systeme und Nodes, die Blockchain-Daten auf FAT32 speichern, unter bestimmten Bedingungen weiterhin anfällig sind.
-
Warum sind Bitcoin Core 29.x und ältere Versionen für Betreiber ein Problem?
Diese Zweige sind eingestellt und erhalten keine künftigen Sicherheitsupdates. Wer auf Version 32.1 wechselt, benötigt außerdem ein unterstütztes Betriebssystem.

 CoinDesk
 WuBlockchain
 Crypto News
 Crypto Capital Venture
 TheBlock
 WatcherGuru
 Glassnode