








 CoinDesk
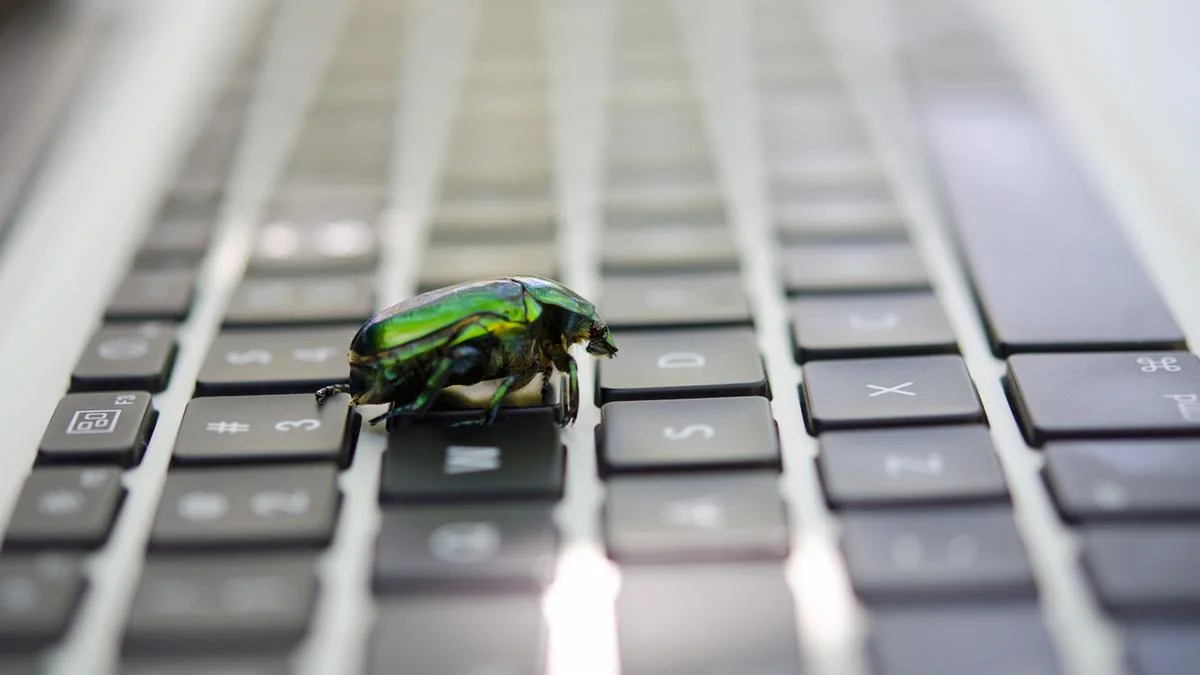


Bitcoin Core hat drei durch einen KI-Scan entdeckte Schwachstellen offengelegt. Eine davon ermöglichte es einem Angreifer aus der Ferne, den Speicher zu erschöpfen und Nodes unter Windows, macOS oder BSD zum Absturz zu bringen. Entwickler überprüften die Ergebnisse, veröffentlichten am 27. Okt. Fehlerbehebungen und legten am Mittwoch die Details offen.
Warum das wichtig ist
Die Offenlegungen sind die ersten nach einer geänderten Richtlinie für Fehler, die als „leicht auffindbar“ gelten. Bislang konnten Entwickler Schwachstellen mittlerer Schwere bis zu einem Jahr vertraulich behandeln, damit Node-Betreiber Zeit für ein Update hatten. Künftig sollen Fehlerbehebungen für unterstützte Versionen so schnell wie möglich zusammen mit öffentlichen Sicherheitshinweisen veröffentlicht werden, da Sprachmodelle manche Fehler leichter auffindbar gemacht haben.
Beim Scan kam ein großes Sprachmodell zum Einsatz, das den Code von Bitcoin Core untersuchte. Menschliche Mitwirkende prüften jedoch jeden Fund, bevor er das Sicherheitsteam erreichte. Eine Schwachstelle hatte ein Entwickler zudem unabhängig entdeckt, sechs Tage nachdem der Scan am 15. Sept. darüber berichtet hatte. Sie konnte es einem verbundenen Node ermöglichen, vorzugeben, eine veraltete Protokollversion zu verwenden, und ihn anschließend zum Stillstand zu bringen. Dabei konnten Nachrichten pro eingehender Verbindung bis zu 2 MB Speicher pro Stunde und pro ausgehender Verbindung 5 MB belegen.
Auswirkungen auf den Markt
Die dritte offengelegte Schwachstelle wurde als geringfügig eingestuft. Sie betraf manipulierte Blöcke, die während einer Reorganisation der Blockchain Dateien zum Überlaufen bringen konnten. Auf 64-Bit-Systemen hätte der Angriff ungefähr einen Monat der gesamten Blockproduktion des Netzwerks erfordert. Windows- und 32-Bit-Systeme konnten vollständig ausfallen; ein Neustart hätte das Problem nicht behoben. Nodes auf 32-Bit-Geräten oder mit älteren FAT32-Laufwerken sind auch nach der Fehlerbehebung weiterhin gefährdet.
Die Offenlegungen betreffen die Zuverlässigkeit und Sicherheit der Bitcoin-Infrastruktur, nicht eine Änderung am Bitcoin-Protokoll oder eine gemeldete Marktbewegung. Laut den Versionshinweisen von Bitcoin Core sollen in zwei Wochen drei weitere Schwachstellen mittlerer und hoher Schwere offengelegt werden, die bereits in Version 30.0 behoben wurden.

Häufig gestellte Fragen
-
Was konnte ein Angreifer mit der schwerwiegendsten Schwachstelle in Bitcoin Core erreichen?
Ein Angreifer aus der Ferne konnte Daten senden, die den Speicher erschöpften und Bitcoin-Nodes unter Windows, macOS oder BSD zum Absturz brachten.
-
Warum ändert Bitcoin Core den Umgang mit der Offenlegung leicht auffindbarer Fehler?
Das Projekt erklärt, Sprachmodelle machten manche Fehler leichter auffindbar. Daher sollen Fehlerbehebungen für unterstützte Versionen so schnell wie möglich zusammen mit öffentlichen Sicherheitshinweisen veröffentlicht werden.
-
Wie wurden die bei dem KI-Scan entdeckten Schwachstellen überprüft?
Menschliche Mitwirkende überprüften jeden Fund, bevor er das Sicherheitsteam von Bitcoin Core erreichte.
-
Welche Systeme könnten weiterhin durch die Schwachstelle in den Blockdateien gefährdet sein?
Nodes auf 32-Bit-Geräten oder mit älteren FAT32-Laufwerken sind auch nach der Fehlerbehebung weiterhin gefährdet.
-
Wann sollen weitere Schwachstellen in Bitcoin Core offengelegt werden?
Drei weitere Schwachstellen mittlerer und hoher Schwere, die in Bitcoin Core Version 30.0 behoben wurden, sollen voraussichtlich in zwei Wochen offengelegt werden.
 CryptoSlate
 Benjamin Cowen
 Crypto Rank News
 CoinTelegraph
 TheBlock
 Glassnode
 Altcoin Daily
 Crypto Capital Venture