


 CoinDesk
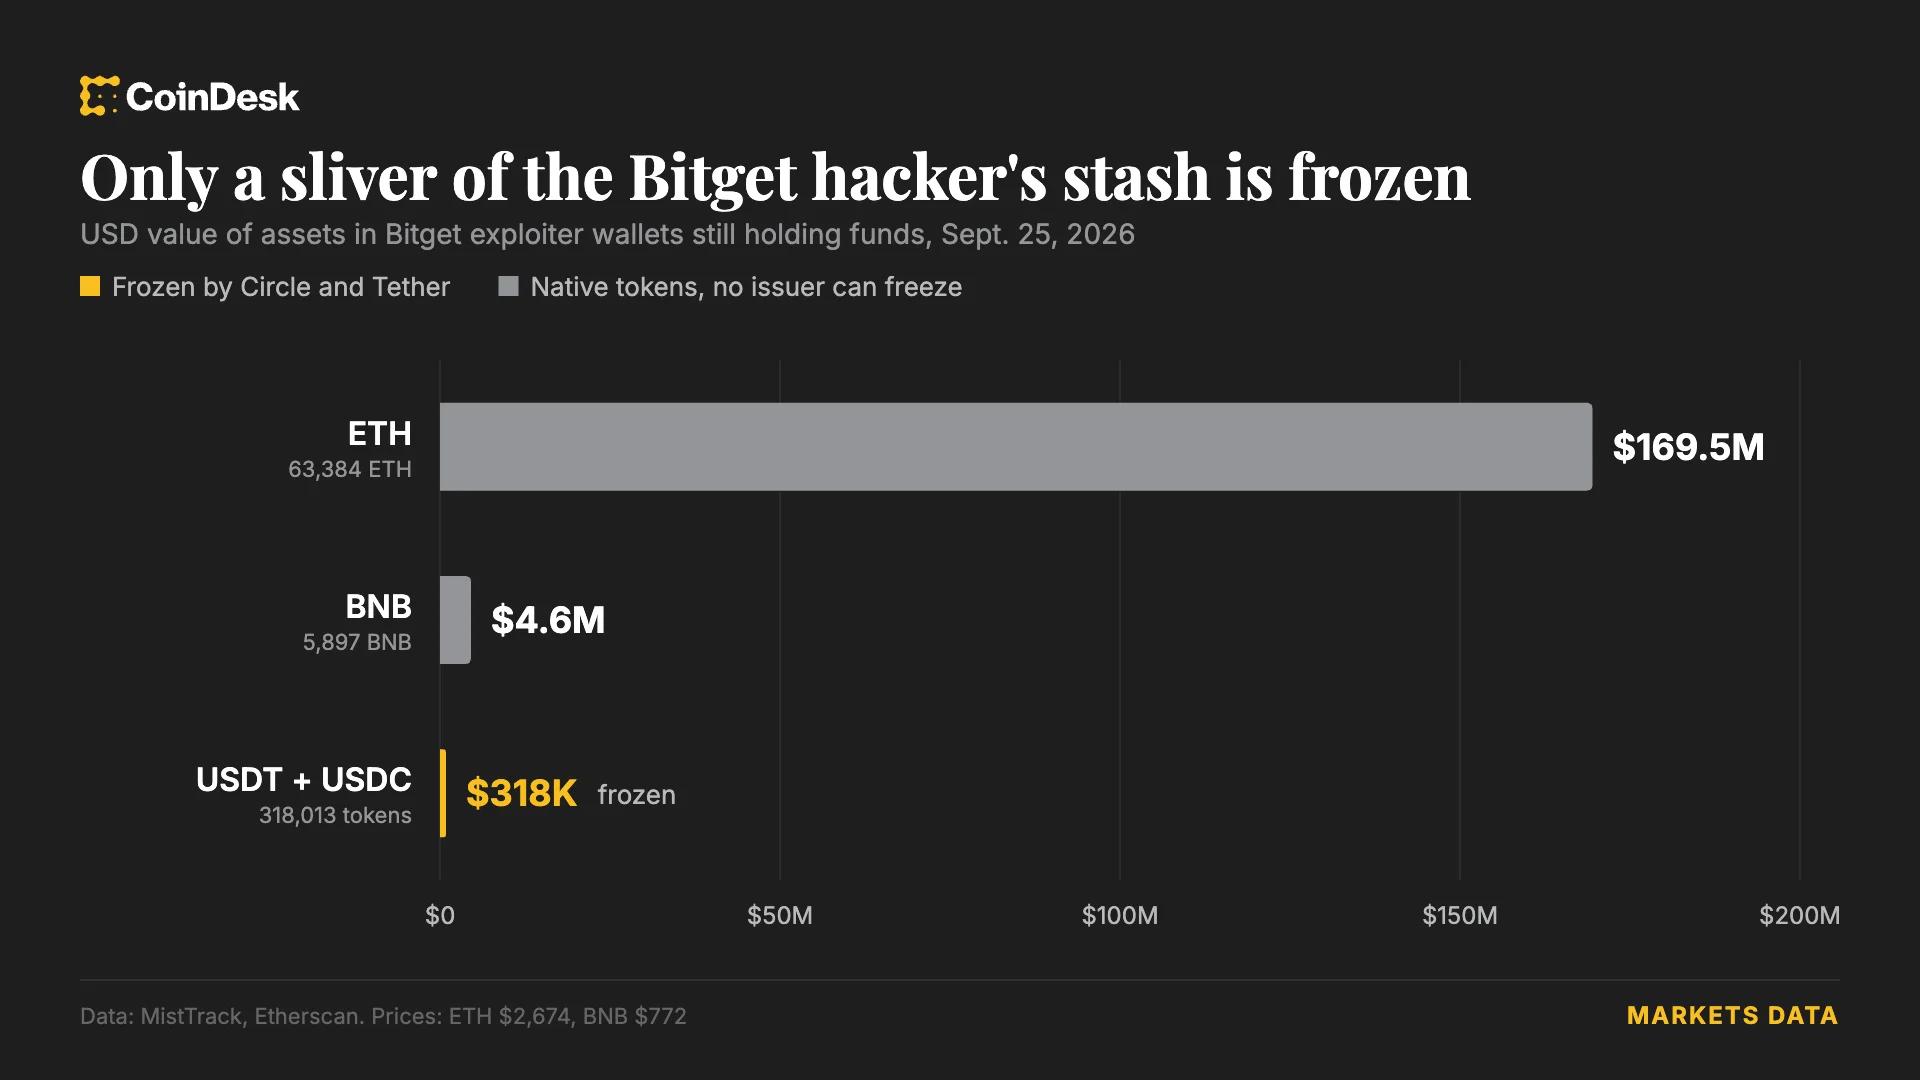
Circle und Tether haben eine Wallet mit rund 318.000 $ in USDT und USDC eingefroren, die mit dem Bitget-Hack vom Donnerstag im Umfang von 351,6 Millionen Dollar verknüpft ist. Circle setzte die von Etherscan als „Bitget Exploiter 8“ gekennzeichnete Adresse am Freitag um 05:00 UTC auf die Blacklist. Die Blockchain-Sicherheitsfirma MistTrack teilte mit, dass auch Tether die Adresse gesperrt hat.
Die Wallet enthält außerdem rund 170,47 ETH, doch das Einfrieren betrifft nur ihre Stablecoins. In anderen Wallets der Angreifer liegen weiterhin mehr als 63.000 ETH, die Stablecoin-Anbieter nicht einfrieren können. Bitget-CEO Gracy Chen sagte, die Angreifer hätten ein Backend-System in der Wallet-Infrastruktur der Börse kompromittiert, Transaktionsdaten gefälscht und so die Freigabe zum Verschieben der Gelder ausgelöst. Sie schloss einen Diebstahl privater Schlüssel aus und sagte, Bitgets Nutzerschutzfonds mit einem Volumen von mehr als 464 Millionen Dollar decke den Verlust ab.
Warum das wichtig ist
Die Reaktion zeigt, an welchen unterschiedlichen Stellen bei einem Kryptodiebstahl Kontrolle ausgeübt werden kann. Anbieter können ihre eigenen zentralisierten Stablecoins auf eine Blacklist setzen, ETH lässt sich mit demselben Verfahren jedoch nicht einfrieren. Die Maßnahme rückt auch Circles Rolle beim Einfrieren von Vermögenswerten erneut in den Fokus.
Circle reagierte schneller als nach dem Drift-Hack im April, bei dem 285 Millionen Dollar gestohlen wurden. Damals flossen rund 232 Millionen Dollar in gestohlenem USDC über Circles Cross-Chain-Transferprotokoll von Solana zu Ethereum. Kritiker, darunter ZachXBT, argumentierten, Circle hätte die Wallets früher auf die Blacklist setzen können. Circle erklärte, Vermögenswerte einzufrieren, wenn es gesetzlich dazu verpflichtet ist.
Auswirkungen auf den Markt
Die eingefrorenen 318.000 $ machen nur einen kleinen Teil der gestohlenen Gelder aus. Die übrigen, in Wallets der Angreifer identifizierten ETH entziehen sich der Kontrolle von Stablecoin-Anbietern. Bitget zufolge deckt der eigene Schutzfonds den Verlust ab. Der Vorfall wirft zudem erneut Fragen zur Sicherheit von Börsen-Wallets und dazu auf, wann Stablecoin-Anbieter eingreifen.
Häufig gestellte Fragen
-
Wie viel der Beute aus dem Bitget-Hack haben Circle und Tether eingefroren?
Die eingefrorene Wallet enthielt rund 318.000 $ in USDT und USDC, einen kleinen Teil der gestohlenen 351,6 Millionen Dollar.
-
Warum können Stablecoin-Anbieter USDT und USDC, aber nicht ETH einfrieren?
Circle und Tether können ihre eigenen Stablecoins auf eine Blacklist setzen. Die mehr als 63.000 ETH in anderen Wallets der Angreifer können diese Anbieter nicht einfrieren.
-
Wie haben die Angreifer laut Bitgets CEO Gelder verschoben?
Gracy Chen sagte, die Angreifer hätten ein Backend-System in Bitgets Wallet-Infrastruktur kompromittiert, Transaktionsdaten gefälscht und den Freigabeprozess ausgelöst. Einen Diebstahl privater Schlüssel schloss sie aus.
-
Wie will Bitget nach eigenen Angaben die Verluste aus dem Hack decken?
Chen sagte, Bitgets Nutzerschutzfonds mit einem Volumen von mehr als 464 Millionen Dollar decke den Verlust ab.
-
Warum wird Circles Reaktion mit dem Drift-Hack verglichen?
Circle setzte die mit Bitget verknüpfte Wallet schneller auf die Blacklist als nach dem Drift-Hack im April, als rund 232 Millionen Dollar in gestohlenem USDC über verschiedene Blockchains verschoben wurden. Kritiker sagten, Circle hätte in diesem Fall früher handeln können.
 WuBlockchain
 CZ Binance
 Crypto Rank News
 Lookonchain
 CryptoSlate