








 CoinDesk
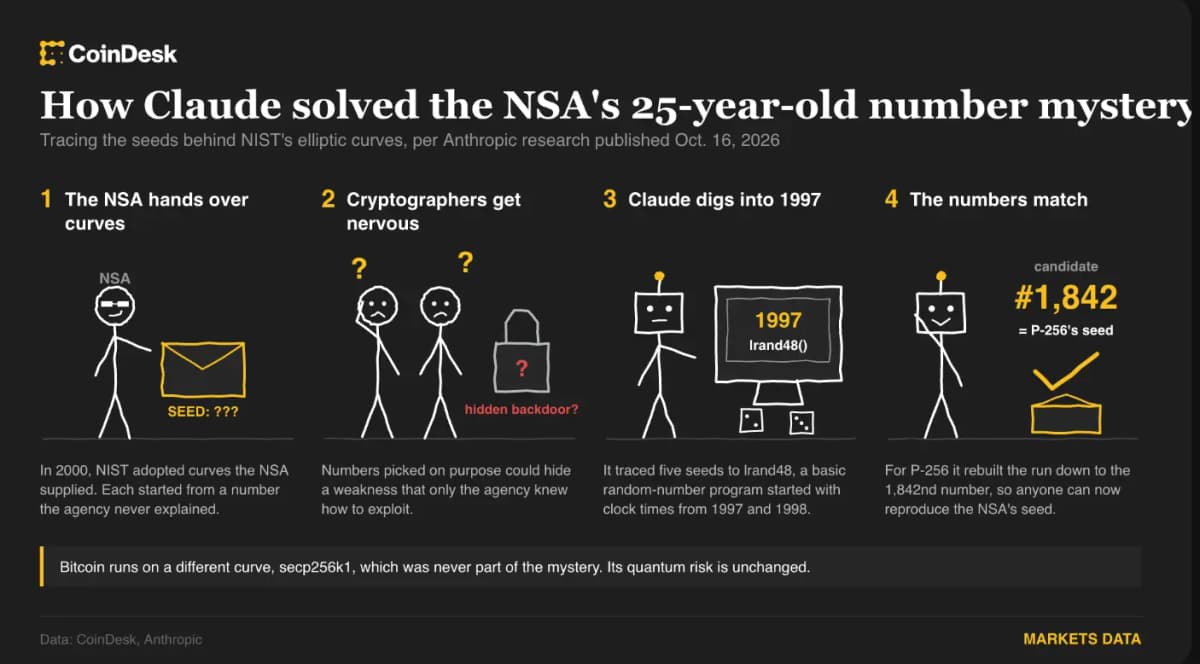


Ein Forschungsmodell von Anthropic führte fünf ungeklärte Seeds, die in elliptischen NIST-Kurven verwendet wurden, auf lrand48 zurück, einen gewöhnlichen Zufallszahlengenerator, der mit Zeitstempeln aus den Jahren 1997 und 1998 gespeist wurde. Claude fand die Sequenz in weniger als 30 Minuten, darunter eine exakte Übereinstimmung mit dem veröffentlichten P-256-Seed an der 1.842. Position.
Warum das wichtig ist
Die Seeds wurden Ende der 1990er-Jahre von der National Security Agency bereitgestellt und standen im Mittelpunkt eines 25-jährigen kryptografischen Rätsels. Forschende vermuteten, dass die NSA zahlreiche Alternativen getestet und eine Kurve mit einer Schwachstelle ausgewählt hatte, die nur sie ausnutzen konnte. Dies erschien besonders plausibel, nachdem Enthüllungen die Behörde mit Versuchen in Verbindung gebracht hatten, kryptografische Standards zu schwächen.
Die neue Rekonstruktion macht diese Theorie einer versteckten Hintertür unwahrscheinlicher, weil nun jeder die Zahlen reproduzieren kann. Sie erklärt jedoch nicht, warum einige nutzbare Kandidaten übersprungen wurden oder wie andere Elemente der Kurven ausgewählt wurden. Teile der Entstehungsgeschichte bleiben daher ungeklärt. Nutzer der NIST-Kurven müssen aufgrund dieses Fundes nichts unternehmen.
Auswirkungen auf den Markt
Bitcoin war nicht Teil des Rätsels. Bitcoin verwendet secp256k1, eine einfachere Kurve mit zwei kleinen festen Parametern und wenig Spielraum, um eine Schwachstelle zu verbergen. Auch Ethereum hat secp256k1 übernommen. Die öffentlichen NIST-Seeds waren nie geheim, daher legte der vorhersehbare Erzeugungsprozess keine bestehenden Wallet-Schlüssel offen.
Bitcoin ist weiterhin einem separaten langfristigen Risiko durch ausreichend leistungsfähige Quantencomputer ausgesetzt. Eine Maschine, die von einem öffentlichen Schlüssel rückwärts rechnen könnte, wäre in der Lage, den zugehörigen privaten Schlüssel zu ermitteln, unabhängig davon, wie die Kurve ausgewählt wurde. Googles Willow-Chip hat die Fehlerquote bei einem wichtigen Schritt des Quantencomputings gesenkt. Allerdings ist noch keine Maschine in der Nähe davon, einen Bitcoin-Schlüssel zuverlässig zu knacken, und es gibt keinen klaren Zeitplan für einen solchen Angriff.
Eine mit der Untersuchung verbundene Prämie von $36,864 geht an die Internet Security Research Group, die gemeinnützige Organisation hinter Let's Encrypt.


Häufig gestellte Fragen
-
Was hat Claude über die ungeklärten Kurven-Seeds der NSA herausgefunden?
Claude führte fünf Seeds elliptischer NIST-Kurven auf lrand48 zurück, einen älteren Zufallszahlengenerator, der mit Zeitstempeln aus den Jahren 1997 und 1998 gespeist wurde.
-
Beweist der Fund, dass die NSA keine Hintertür in die Kurven eingebaut hat?
Nein. Die Rekonstruktion macht eine versteckte Hintertür unwahrscheinlicher. Forschende können jedoch weiterhin nicht erklären, warum einige Kandidaten übersprungen oder wie andere Kurvenelemente ausgewählt wurden.
-
Müssen Nutzer der NIST-Kurven etwas ändern?
Nein. Der Fund erfordert keine Maßnahmen von Nutzern der NIST-Kurven.
-
Warum war Bitcoin von dem NSA-Rätsel um die Kurven nicht betroffen?
Bitcoin verwendet secp256k1, eine einfachere Kurve mit zwei kleinen festen Parametern und wenig Spielraum, um eine Schwachstelle zu verbergen. Die öffentlichen Schlüssel wurden durch den Fund nicht offengelegt.
-
Welcher separates Quantenrisiko besteht für Bitcoin?
Ein ausreichend leistungsfähiger Quantencomputer könnte von einem öffentlichen Bitcoin-Schlüssel rückwärts rechnen und den privaten Schlüssel ermitteln. Derzeit ist keine Maschine in der Nähe, einen solchen Angriff zuverlässig durchzuführen.
 WuBlockchain
 CoinTelegraph
 CZ Binance
 TheBlock
 CryptoSlate