


 CoinDesk
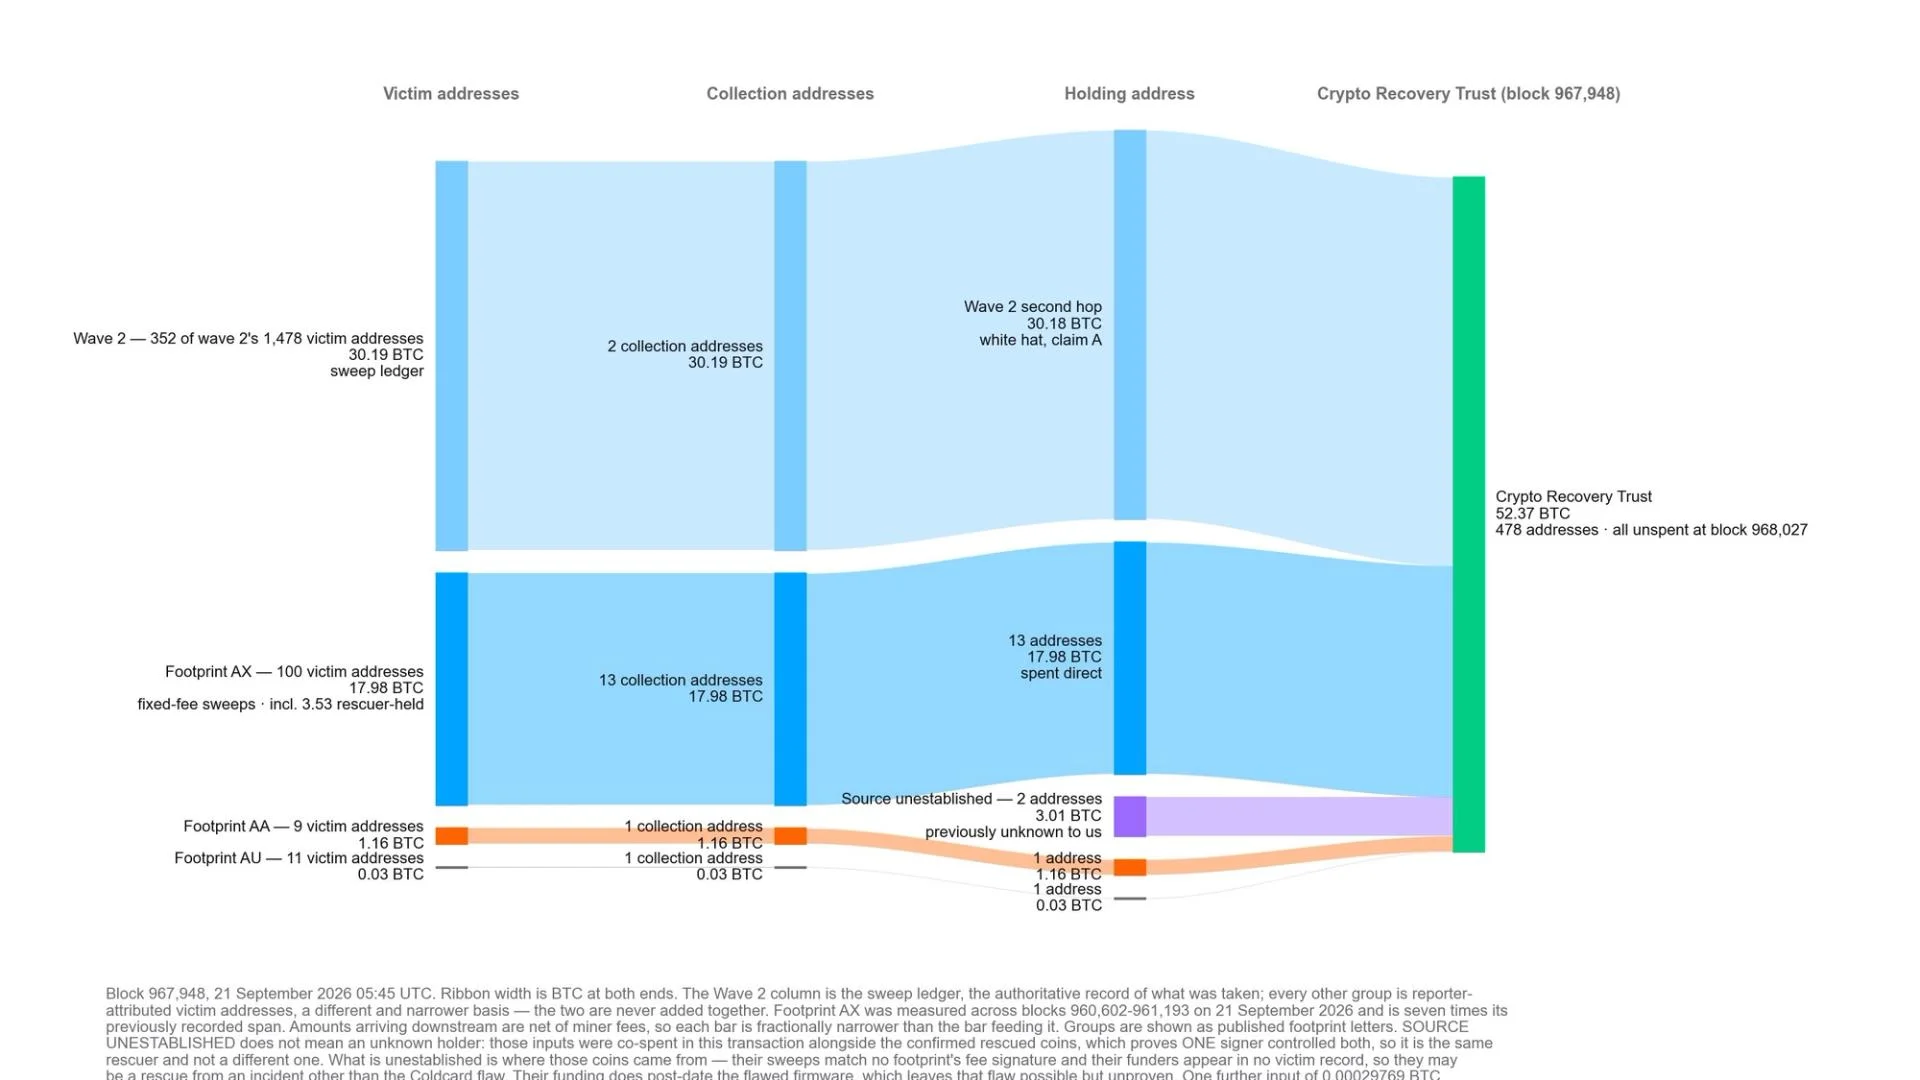
Whitehat-Akteure haben 52,37 BTC, die mit dem Coldcard-Wallet-Exploit vom Juli in Verbindung stehen, auf eine Adresse verschoben, die einer neu gegründeten Recovery-Treuhand zugeordnet ist. Das teilte Alex Thorn, Forschungschef bei Galaxy Digital, mit. Die Transaktion bündelte Gelder aus Wave 2 und drei erfassten Exploit-Spuren und wurde in Block 967.948 bestätigt. Die Empfängeradresse enthielt eine OP_RETURN-Nachricht, die Betroffene auf die Recovery-Treuhand verwies.
Warum das wichtig ist
Der Coldcard-Exploit begann am 30. Juli und verursachte über mehrere Angriffswellen hinweg geschätzte Verluste von mehr als 100 Mio. US-Dollar. Die Schwachstelle betraf eine schwache softwarebasierte Zufallserzeugung, die zur Erstellung von Wallet-Seeds statt des dedizierten Zufallszahlengenerators des Geräts verwendet wurde. Dadurch konnten einige Seeds rekonstruiert werden.
Coinkite hat die Firmware gepatcht, doch der Fix schützt keine Gelder, die nach dem alten Verfahren erstellt wurden. Whitehat-Akteure haben einige gefährdete Coins auf sichere Adressen verschoben, während Betroffene ihre Rückgabe anstreben. Dadurch wird die Abgrenzung zwischen böswilligem Diebstahl und Rückholungsmaßnahmen erschwert.
Auswirkungen auf den Markt
Die Übertragung von 52,37 BTC entspricht 2,8 % der insgesamt erfassten Exploit-Gelder. Thorn zufolge wurden inzwischen rund 40 % von Wave 2 als Whitehat-Aktivität identifiziert. Betroffene können damit leichter feststellen, ob ihre Gelder zurückgeholt wurden.
Weitere 3,0134 BTC gingen in derselben Transaktion auf der Adresse der Recovery-Treuhand ein. Thorn zufolge handelte es sich vermutlich um zurückgeholte Coldcard-Gelder, doch diese Zuordnung ist noch unbestätigt. Betroffene können ihre Wallet-Adressen über die Website der Recovery-Treuhand prüfen.
Häufig gestellte Fragen
-
Wie viel Bitcoin haben Whitehat-Akteure in die Recovery-Treuhand verschoben?
Whitehat-Akteure haben 52,37 BTC aus dem Coldcard-Exploit auf eine Adresse verschoben, die der Recovery-Treuhand zugeordnet ist.
-
Was hat den Coldcard-Wallet-Exploit verursacht?
Der Exploit betraf eine schwache softwarebasierte Zufallserzeugung zur Erstellung von Wallet-Seeds statt des dedizierten Zufallszahlengenerators des Geräts. Einige betroffene Seeds konnten rekonstruiert werden.
-
Schützt Coldcards Firmware-Patch Gelder, die nach dem alten Verfahren erstellt wurden?
Nein. Der Patch behebt die Schwachstelle, doch Gelder aus der alten Zufallserzeugung bleiben gefährdet, wenn sie bereits betroffen waren.
-
Wie viel von Wave 2 wurde als Whitehat-Aktivität identifiziert?
Alex Thorn von Galaxy Digital zufolge wurden inzwischen rund 40 % von Wave 2 als Whitehat-Aktivität identifiziert.
-
Welchen Status haben die zusätzlichen 3,0134 BTC, die an die Treuhand gesendet wurden?
Die 3,0134 BTC gingen in derselben Transaktion auf der Adresse der Recovery-Treuhand ein. Ihr Zusammenhang mit zurückgeholten Coldcard-Geldern ist jedoch noch unbestätigt.
 CryptoSlate
 WuBlockchain
 WatcherGuru
 Crypto Rank News
 CoinTelegraph
 Lookonchain
 TheBlock