








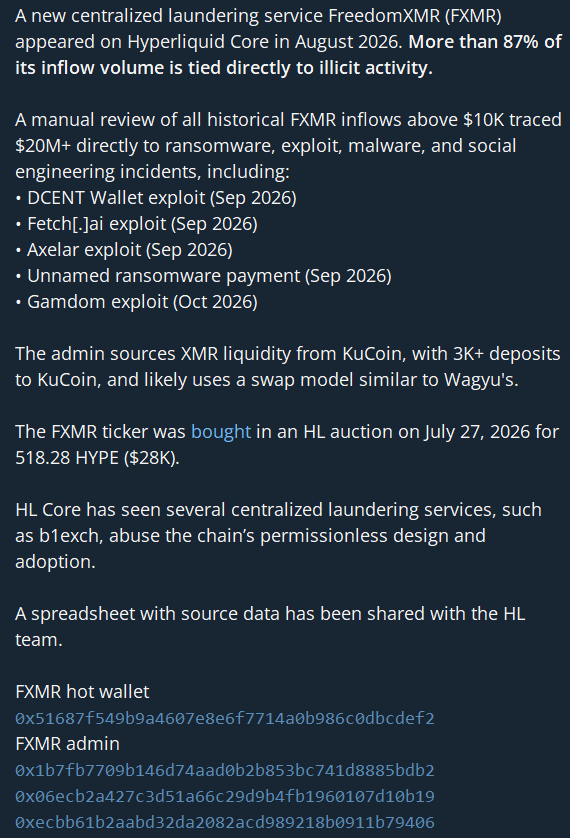
Der On-Chain-Ermittler ZachXBT berichtete, dass mehr als 87 % der Zuflüsse zu FreedomXMR, kurz FXMR, direkt mit illegalen Aktivitäten verbunden waren. Der zentrale Geldwäschedienst tauchte im August 2026 auf Hyperliquid Core auf.
Warum das wichtig ist
Eine Prüfung historischer Zuflüsse von mehr als 10.000 US-Dollar pro Transaktion führte zu mehr als 20 Mio. US-Dollar, die Ransomware, Exploits und Social-Engineering-Angriffen zugeordnet wurden. Zu den Vorfällen gehörten Fälle im Zusammenhang mit DCENT Wallet, Fetch ai, Axelar und Gamdom.
Die Ergebnisse verbinden einen innerhalb des Hyperliquid-Ökosystems betriebenen Dienst mit Geldern, die mit mehreren Formen von Krypto-Kriminalität in Verbindung stehen. ZachXBT teilte die zugrunde liegenden On-Chain-Daten mit dem Hyperliquid-Team.
Marktauswirkungen
Die Untersuchung ergab außerdem, dass der Administrator von FXMR XMR-Liquidität von KuCoin bezog. Zugehörige Adressen tätigten mehr als 3.000 Einzahlungen bei der Börse und hinterließen damit eine zusätzliche Spur für die Börsen-Compliance rund um den Dienst.
Die Veröffentlichungen werfen Sicherheits- und Bedenken hinsichtlich illegaler Finanzaktivitäten bei Hyperliquid Core auf. Zudem könnten sie die Prüfung verschärfen, wie Geldwäschedienste über zentrale Börsen und On-Chain-Handelsplätze Zugang zu Liquidität erhalten.
Häufig gestellte Fragen
-
Welchen Anteil der FXMR-Zuflüsse brachte ZachXBT mit illegalen Aktivitäten in Verbindung?
ZachXBT berichtete, dass mehr als 87 % der FXMR-Zuflüsse direkt mit illegalen Aktivitäten verbunden waren.
-
Wie viel Geld wurde zu Ransomware und anderen Angriffen zurückverfolgt?
Mehr als 20 Mio. US-Dollar an historischen Zuflüssen von über 10.000 US-Dollar pro Transaktion wurden zu Ransomware, Exploits und Social-Engineering-Angriffen zurückverfolgt.
-
Welche Vorfälle wurden mit den FXMR-Zuflüssen in Verbindung gebracht?
Die zurückverfolgten Aktivitäten umfassten Vorfälle im Zusammenhang mit DCENT Wallet, Fetch ai, Axelar und Gamdom.
-
Woher bezog der Administrator von FXMR XMR-Liquidität?
Die Untersuchung ergab, dass der Administrator von FXMR XMR-Liquidität von KuCoin bezog.
-
Was teilte ZachXBT mit dem Hyperliquid-Team?
ZachXBT teilte dem Hyperliquid-Team zugrunde liegende On-Chain-Daten zu den FXMR-Zuflüssen und deren Verbindungen zu illegalen Aktivitäten.

 CoinDesk
 CryptoSlate
 WatcherGuru
 Lookonchain
 Crypto News
 Altcoin Daily