










Polymarket nahm den Handel am 29. Oktober wieder auf, nachdem ein kompromittierter Drittanbieter den internationalen Prognosemarkt gestört hatte. Das Blockchain-Analyseunternehmen Bubblemaps schätzte, dass mehr als 700 Nutzer betroffen waren und Vermögenswerte im Wert von rund 3,46 Millionen Dollar kompromittiert wurden. Polymarket erklärte, das Problem behoben und den Fall den Strafverfolgungsbehörden gemeldet zu haben sowie betroffene Nutzer zu entschädigen. In seiner offiziellen Mitteilung nannte das Unternehmen jedoch keine Gesamtsumme der Verluste.
Warum das wichtig ist
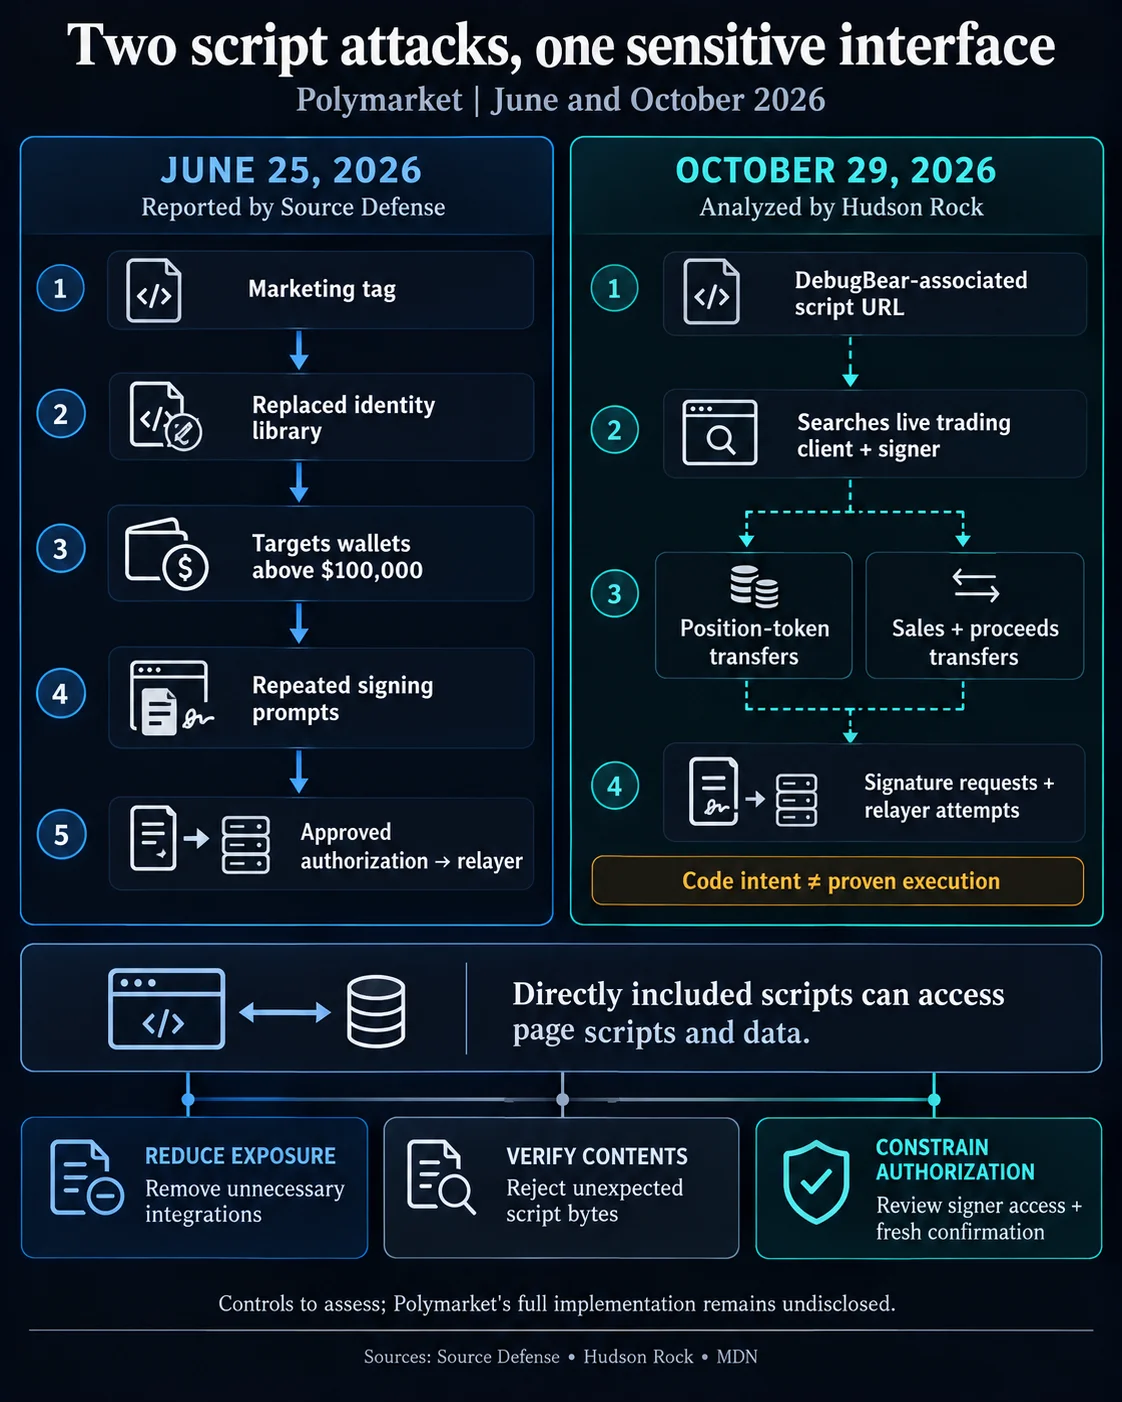
Der Vorfall im Oktober folgte auf einen Angriff über ein Website-Skript am 25. Juni, bei dem Berichten zufolge rund 3 Millionen Dollar abgezogen wurden. Forschende beschreiben unterschiedliche Vorgehensweisen bei den beiden Vorfällen: Das schädliche Skript im Juni zielte auf Wallet-Autorisierungen ab, während im Oktober wiederhergestellter Code in einer angemeldeten Sitzung nach Trading-Tools und einem Signaturtool suchte, das kryptografische Autorisierungen anfordern kann.
Die statische Analyse von Hudson Rock ergab, dass der Code in einem Kontozweig Übertragungen von Positionstoken und in einem anderen Verkäufe und die Übertragung der Erlöse anfordern sollte. Die Forschenden konnten nicht nachweisen, dass der Code ausgeführt wurde, unbemerkt Signaturen erhielt oder private Schlüssel stahl. Auch der vollständige Weg von den Opfern zu den Empfängern blieb unbewiesen. Metadaten zur Entfernung belegten zudem nicht genau, wann die Gefahr vorüber war.
Auswirkungen auf den Markt
Bubblemaps schätzte, dass Angreifer Vermögenswerte im Wert von rund 2,7 Millionen Dollar in POL umwandelten und anschließend abführten, während zum Zeitpunkt der Analyse noch rund 750.000 Dollar auf Polymarket verblieben. Dabei handelt es sich um die Schätzung eines Analyseunternehmens, nicht um eine Gesamtsumme aus Polymarkets Mitteilung zum Vorfall.
Die wiederholten Vorfälle rücken die Sicherheit von Trading-Oberflächen in den Fokus. Direkt in eine Webseite eingebundene Skripte von Drittanbietern können auf andere Skripte und Daten der Seite zugreifen. Eine Datei lediglich an einem anderen Ort zu speichern, beseitigt diesen Zugriff nicht. Weniger externen Code einzubinden, die Berechtigungen von Signaturtools einzuschränken und für sensible Aktionen eine erneute Bestätigung durch den Nutzer zu verlangen, setzt an unterschiedlichen Stellen der Risikokette an. Ein ausführlicher Bericht zum Vorfall, der den Zeitraum der Gefährdung, betroffene Konten und Autorisierungswege beleuchtet, würde Nutzern helfen, die vorgenommenen Schutzmaßnahmen einzuschätzen.
Häufig gestellte Fragen
-
Wie hoch schätzte Bubblemaps den Schaden durch den Polymarket-Angriff im Oktober?
Bubblemaps schätzte, dass Vermögenswerte im Wert von rund 3,46 Millionen Dollar kompromittiert wurden und mehr als 700 Nutzer betroffen waren. Polymarket nannte in seiner offiziellen Mitteilung keine Gesamtsumme der Verluste.
-
Was kündigte Polymarket für betroffene Nutzer an?
Polymarket erklärte, das Problem behoben und den Fall den Strafverfolgungsbehörden gemeldet zu haben sowie betroffene Nutzer vollständig zu entschädigen.
-
Worin unterschied sich der Code beim Vorfall im Oktober vom Angriff im Juni?
Der Angriff im Juni nutzte Berichten zufolge schädlichen Code, um Wallet-Autorisierungen anzufordern. Der im Oktober wiederhergestellte Code suchte in angemeldeten Sitzungen nach Trading-Tools und einem Signaturtool, das kryptografische Autorisierungen anfordern kann.
-
Was blieb laut Forschenden über den Code vom Oktober unbewiesen?
Hudson Rocks statische Analyse belegte nicht, dass der Code ausgeführt wurde, unbemerkt Signaturen erhielt oder private Schlüssel stahl. Auch ein vollständiger Weg von den Opfern zu den Empfängern blieb unbewiesen.
-
Welche Sicherheitsmaßnahmen könnten die beschriebenen Risiken verringern?
Weniger Drittanbieter-Code auf Trading-Seiten, eingeschränkte Berechtigungen von Signaturtools und eine erneute Nutzerbestätigung bei sensiblen Aktionen setzen an unterschiedlichen Stellen der Risikokette an.

 CoinDesk
 WuBlockchain
 CoinTelegraph
 Crypto Rank News
 TheBlock