


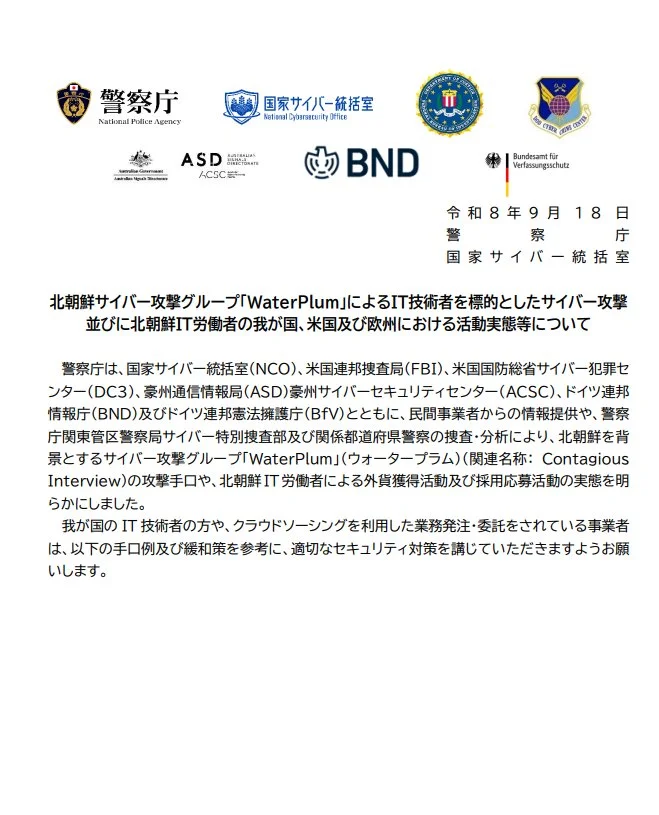
Zwischen Dezember 2025 und Juli 2026 wurden nach Angaben der japanischen Nationalen Polizeibehörde und des FBI mehr als 30.000 Geräte in über 100 Ländern und Regionen von der mit Nordkorea in Verbindung gebrachten Malware WaterPlum infiziert. Die Malware-Operation stahl Daten aus 7.000 Krypto-Wallets.
Warum das wichtig ist
Das Ausmaß macht WaterPlum aus einem gezielten Vorfall zu einer umfassenden Cybersicherheitsbedrohung für Kryptonutzer. Wallet-Daten können Zugangsdaten preisgeben und Vermögenswerte gefährden. Damit wird die Gerätesicherheit zu einem zentralen Bestandteil der Krypto-Verwahrung.
Auswirkungen auf den Markt
In dem gemeldeten Angriff wird keine bestimmte Blockchain und kein konkreter Token genannt. Er erhöht jedoch die Sicherheitsrisiken im gesamten Krypto-Ökosystem. Nutzer sollten Wallet-bezogene Daten auf infizierten Geräten als gefährdet betrachten und die Sicherheitsmaßnahmen für ihre Geräte und Wallets überprüfen.
Quelle: japanische Nationale Polizeibehörde
Häufig gestellte Fragen
-
Wie viele Geräte hat WaterPlum infiziert?
Die japanische Nationale Polizeibehörde und das FBI meldeten, dass WaterPlum mehr als 30.000 Geräte infiziert hat.
-
Wie weit verbreitet war die WaterPlum-Kampagne?
Die Kampagne betraf zwischen Dezember 2025 und Juli 2026 Geräte in mehr als 100 Ländern und Regionen.
-
Aus wie vielen Krypto-Wallets wurden Daten gestohlen?
Die gemeldete Malware-Operation stahl Daten aus 7.000 Krypto-Wallets.
-
Wer wird mit der WaterPlum-Malware-Operation in Verbindung gebracht?
Die japanische Nationale Polizeibehörde und das FBI brachten WaterPlum mit Nordkorea in Verbindung.
-
Was ist das wichtigste Krypto-Risiko der Kampagne?
Die Kampagne birgt ein Sicherheitsrisiko für Wallets, da kompromittierte Geräte Wallet-bezogene Daten preisgeben und Krypto-Bestände gefährden können.

 CryptoSlate
 CoinTelegraph
 Lookonchain