









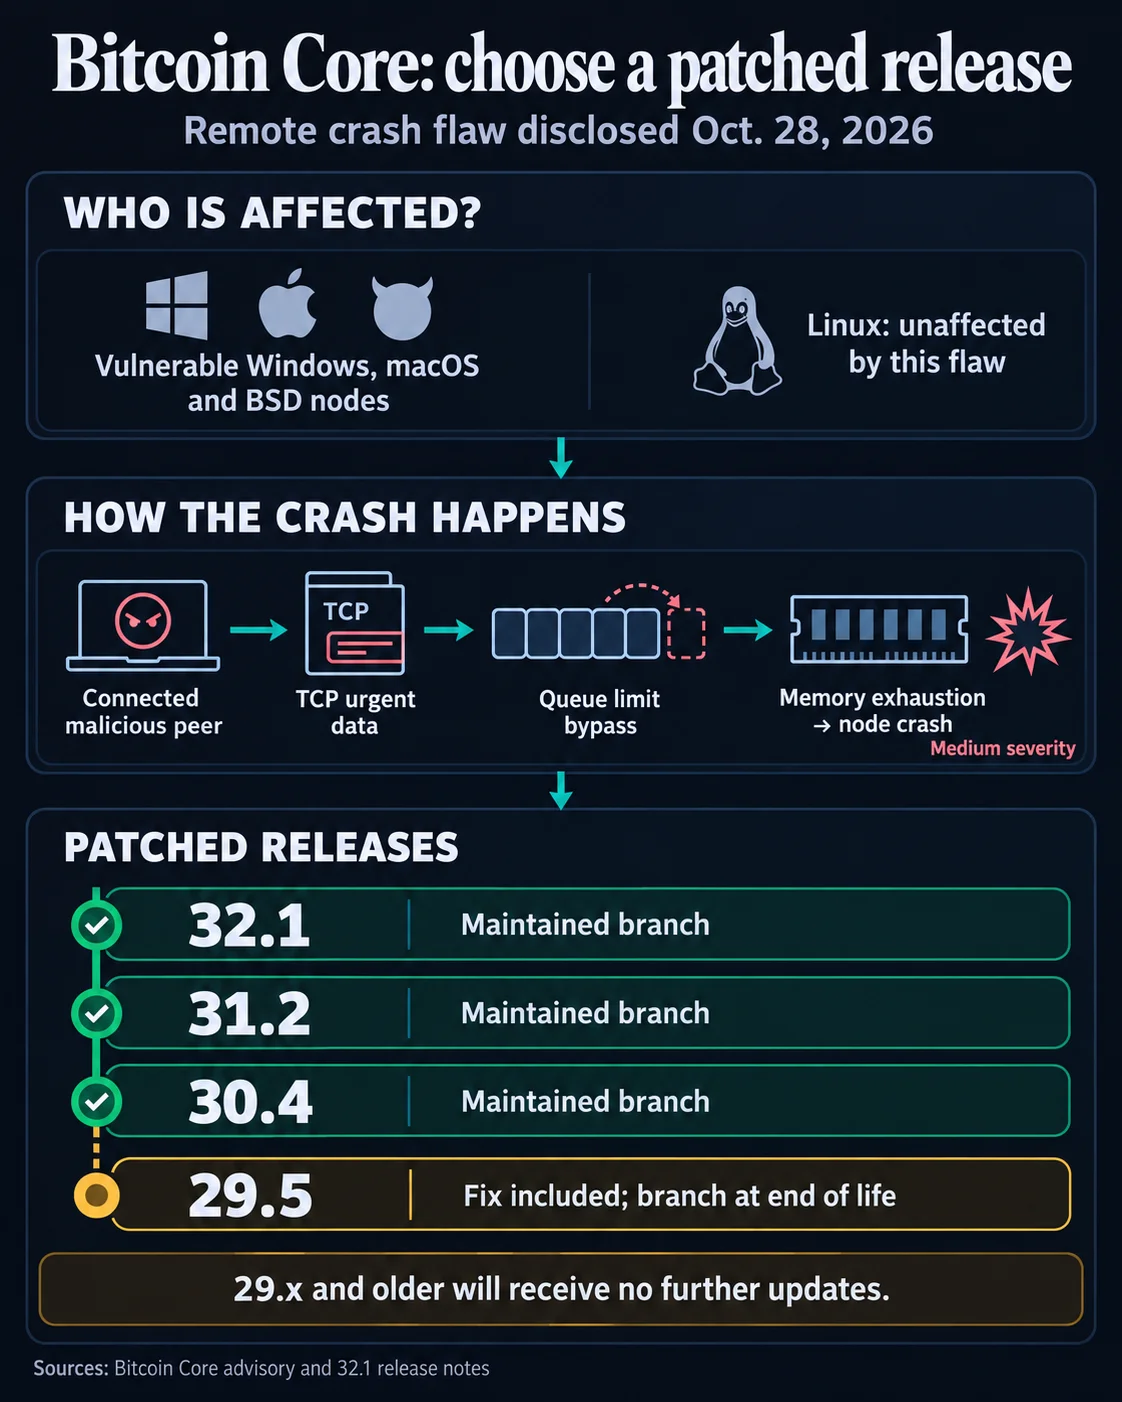

Bitcoin Core ha revelado tres vulnerabilidades detectadas mediante análisis automatizados asistidos por IA. Dos de ellas podían agotar la memoria y provocar la caída de nodos. Un par malicioso podía interrumpir a distancia el funcionamiento de algunos sistemas Windows, macOS y BSD, mientras que otro problema podía consumir memoria de forma gradual mediante conexiones con pares antiguos.
Los desarrolladores publicaron correcciones en las versiones 29.5, 30.4, 31.2 y 32.1. La tercera vulnerabilidad podía provocar un desbordamiento en archivos utilizados durante reorganizaciones de la cadena de bloques. Bitcoin Core la calificó de gravedad baja, ya que explotarla en sistemas convencionales de 64 bits requeriría miles de bloques especialmente diseñados y una reorganización planificada con precisión.
Por qué importa
Los nodos de Bitcoin validan transacciones y contribuyen a mantener las conexiones de la red. Una caída o el agotamiento de memoria pueden interrumpir esas funciones para el operador afectado. Los avisos no informaron de una explotación activa, pero los hallazgos muestran cómo el análisis automatizado con IA puede detectar vulnerabilidades en infraestructuras de criptomonedas de uso extendido.
Las vulnerabilidades se detectaron mediante Project Loupe, una iniciativa automatizada de análisis de seguridad basada en LLM, desarrollada por Elias Rohrer en Spiral. Gregory Sanders validó los hallazgos y avisó al equipo de seguridad de Bitcoin Core. Los descubrimientos tuvieron lugar entre el 8 de julio y el 23 de octubre. Las correcciones se completaron el 26 de octubre y se publicaron durante los dos días siguientes.
Impacto en el mercado
Los avisos convierten el mantenimiento del software en una cuestión práctica para quienes operan nodos de Bitcoin. Bitcoin Core indicó que los sistemas de 32 bits y los nodos que almacenan datos de la cadena de bloques en FAT32 siguen expuestos al problema de desbordamiento de archivos en determinadas condiciones. Las correcciones no eliminan esa exposición.
Las versiones 29.x y anteriores han llegado al fin de su vida útil y no recibirán futuras actualizaciones de seguridad. Quienes se planteen instalar la versión 32.1 también necesitan macOS 14 o posterior, o Windows 10 versión 1903 o posterior. Estas revelaciones vuelven a poner el foco en mantener actualizada la infraestructura de Bitcoin a medida que se extiende el análisis asistido por IA.

Preguntas frecuentes
-
¿Qué efectos podían tener en los nodos de Bitcoin las dos vulnerabilidades de agotamiento de memoria?
Los pares maliciosos podían consumir la memoria del nodo hasta provocar la caída de los sistemas afectados. Una vulnerabilidad podía interrumpir a distancia algunos nodos Windows, macOS y BSD; Linux no se ve afectado por ese problema concreto.
-
¿Qué versiones de Bitcoin Core incluyen las correcciones de las vulnerabilidades reveladas?
Los desarrolladores publicaron correcciones en las versiones 29.5, 30.4, 31.2 y 32.1 de Bitcoin Core.
-
¿Se están explotando activamente las vulnerabilidades?
Los avisos no informaron de una explotación activa.
-
¿Qué sistemas siguen expuestos a la vulnerabilidad de desbordamiento de archivos?
Bitcoin Core advirtió de que los sistemas de 32 bits y los nodos que almacenan datos de la cadena de bloques en FAT32 siguen siendo vulnerables en determinadas condiciones.
-
¿Por qué preocupan a los operadores Bitcoin Core 29.x y las versiones anteriores?
Esas ramas han llegado al fin de su vida útil y no recibirán futuras actualizaciones de seguridad. Quienes actualicen a la versión 32.1 también necesitan un sistema operativo compatible.

 CoinDesk
 WuBlockchain
 Crypto News
 TheBlock