








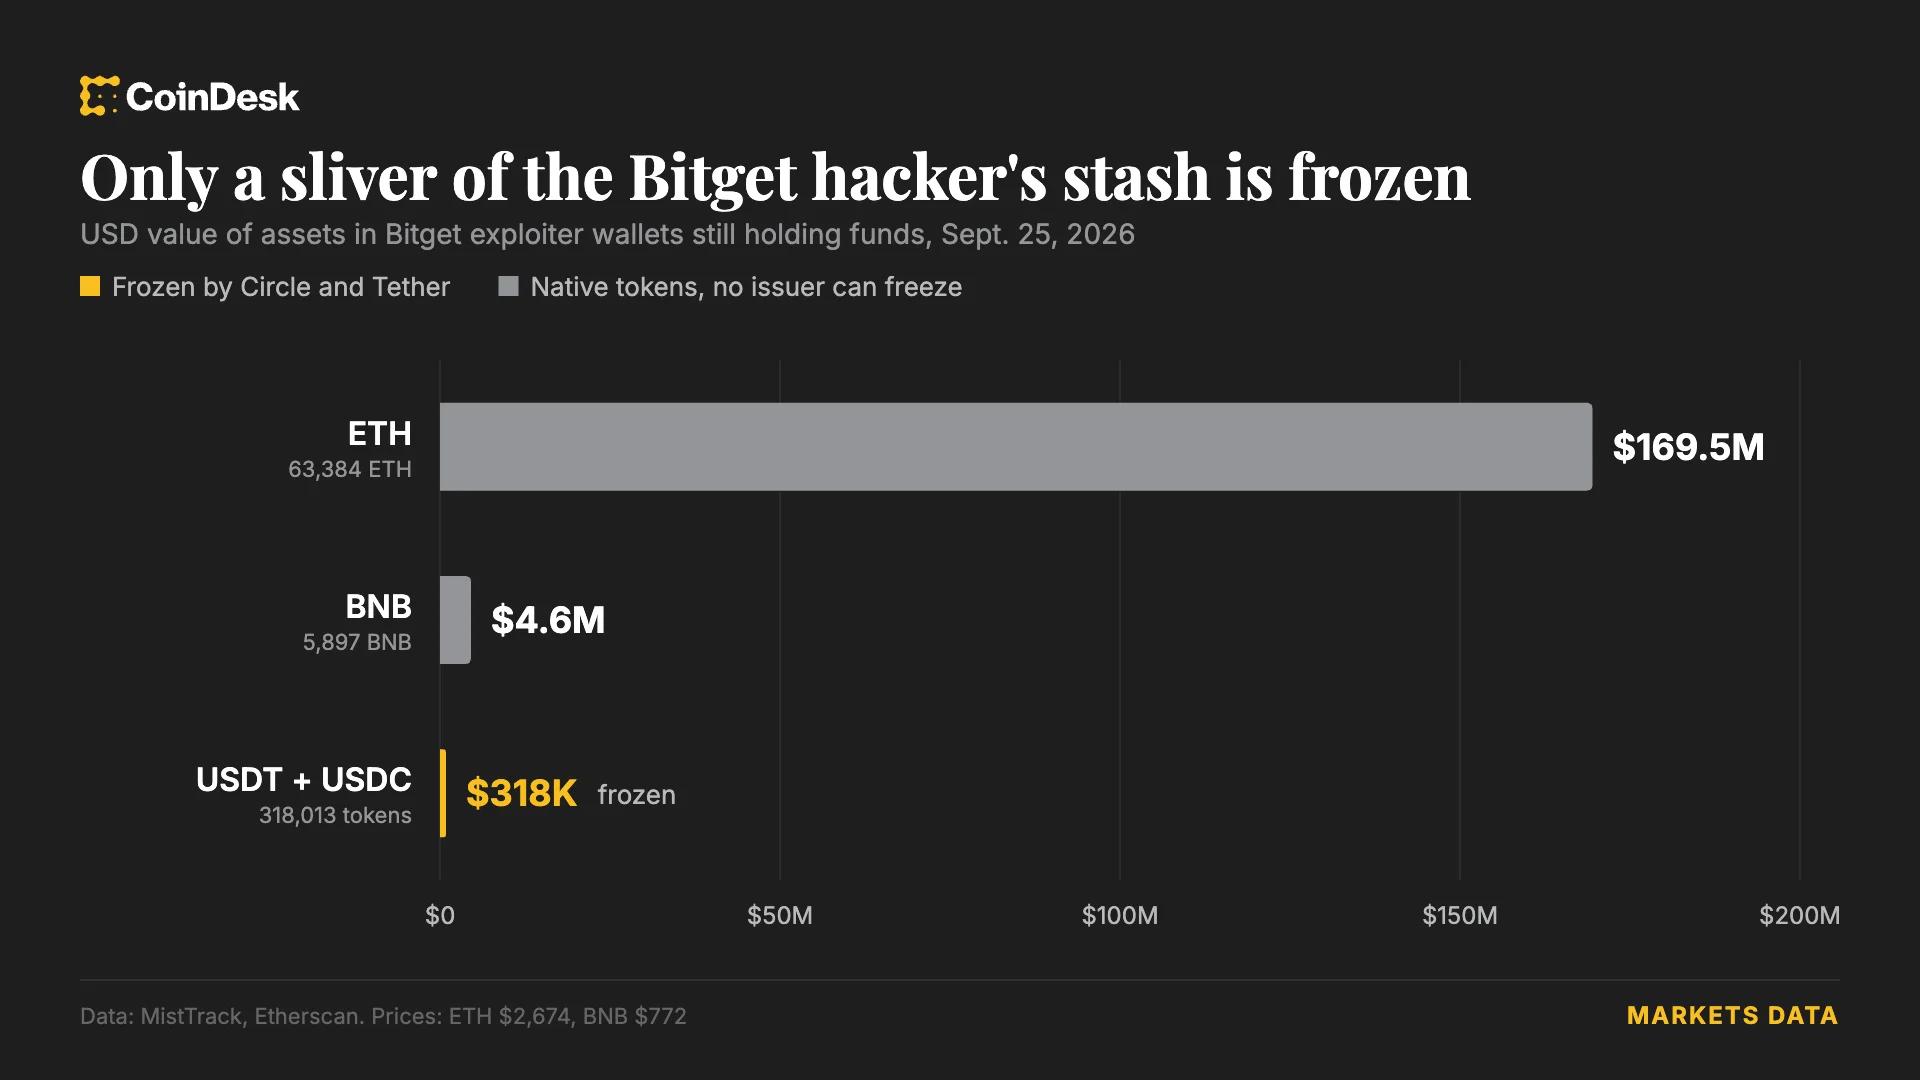



Circle y Tether congelaron una cartera con unos 318.000 dólares en USDT y USDC vinculada al hackeo de Bitget del jueves, en el que se sustrajeron 351,6 millones de dólares. Circle incluyó en su lista negra la dirección, etiquetada como “Bitget Exploiter 8” por Etherscan, a las 05:00 UTC del viernes. La empresa de seguridad blockchain MistTrack afirmó que Tether también la ha bloqueado.
La cartera contiene además unos 170,47 ETH, pero la congelación solo afecta a sus stablecoins. Otras direcciones de los atacantes aún tienen más de 63.000 ETH, que los emisores de stablecoins no pueden congelar. La directora ejecutiva de Bitget, Gracy Chen, dijo que los atacantes comprometieron un sistema de backend de la infraestructura de carteras del exchange, falsificaron datos de transacciones y activaron la autorización para mover fondos. Descartó que se hubieran comprometido claves privadas y afirmó que el fondo de protección al usuario de Bitget, con más de 464 millones de dólares, cubre las pérdidas.
Por qué importa
La respuesta pone de relieve los distintos puntos de control ante un robo de criptomonedas. Los emisores pueden incluir sus propias stablecoins centralizadas en listas negras, pero no pueden congelar ETH mediante el mismo mecanismo. La medida también vuelve a poner bajo escrutinio el papel de Circle a la hora de congelar activos.
Circle actuó más rápido que tras el hackeo de Drift de abril, en el que se robaron 285 millones de dólares y unos 232 millones en USDC sustraídos se movieron de Solana a Ethereum mediante el protocolo de transferencias entre cadenas de Circle. Críticos como ZachXBT argumentaron que Circle podría haber incluido antes las carteras en su lista negra. Circle afirmó que congela activos cuando la ley se lo exige.
Impacto en el mercado
Los 318.000 dólares congelados representan una pequeña parte de los fondos sustraídos, mientras que los ETH restantes identificados en direcciones de los atacantes quedan fuera del control de los emisores de stablecoins. Bitget afirma que su fondo de protección cubre las pérdidas. El incidente también reaviva las preguntas sobre la seguridad de las carteras de los exchanges y cuándo intervienen los emisores de stablecoins.



Preguntas frecuentes
-
¿Qué parte del botín del hackeo de Bitget congelaron Circle y Tether?
La cartera congelada contenía unos 318.000 dólares en USDT y USDC, una pequeña parte de los 351,6 millones de dólares sustraídos.
-
¿Por qué los emisores de stablecoins pueden congelar USDT y USDC, pero no ETH?
Circle y Tether pueden incluir sus propias stablecoins en listas negras. Esos emisores no pueden congelar los más de 63.000 ETH que guardan otras direcciones de los atacantes.
-
¿Cómo movieron los atacantes los fondos de Bitget, según su directora ejecutiva?
Gracy Chen dijo que los atacantes comprometieron un sistema de backend de la infraestructura de carteras de Bitget, falsificaron datos de transacciones y activaron el proceso de autorización. Descartó que se hubieran comprometido claves privadas.
-
¿Cómo afirma Bitget que cubrirá las pérdidas del hackeo?
Chen dijo que el fondo de protección al usuario de Bitget, que cuenta con más de 464 millones de dólares, cubre las pérdidas.
-
¿Por qué se compara la respuesta de Circle con la del hackeo de Drift?
Circle incluyó la cartera vinculada a Bitget en su lista negra más rápido que tras el hackeo de Drift de abril, cuando unos 232 millones de dólares en USDC sustraídos se movieron entre cadenas. Críticos dijeron que Circle podría haber actuado antes en aquel caso.

 CryptoSlate
 WuBlockchain
 Crypto News