








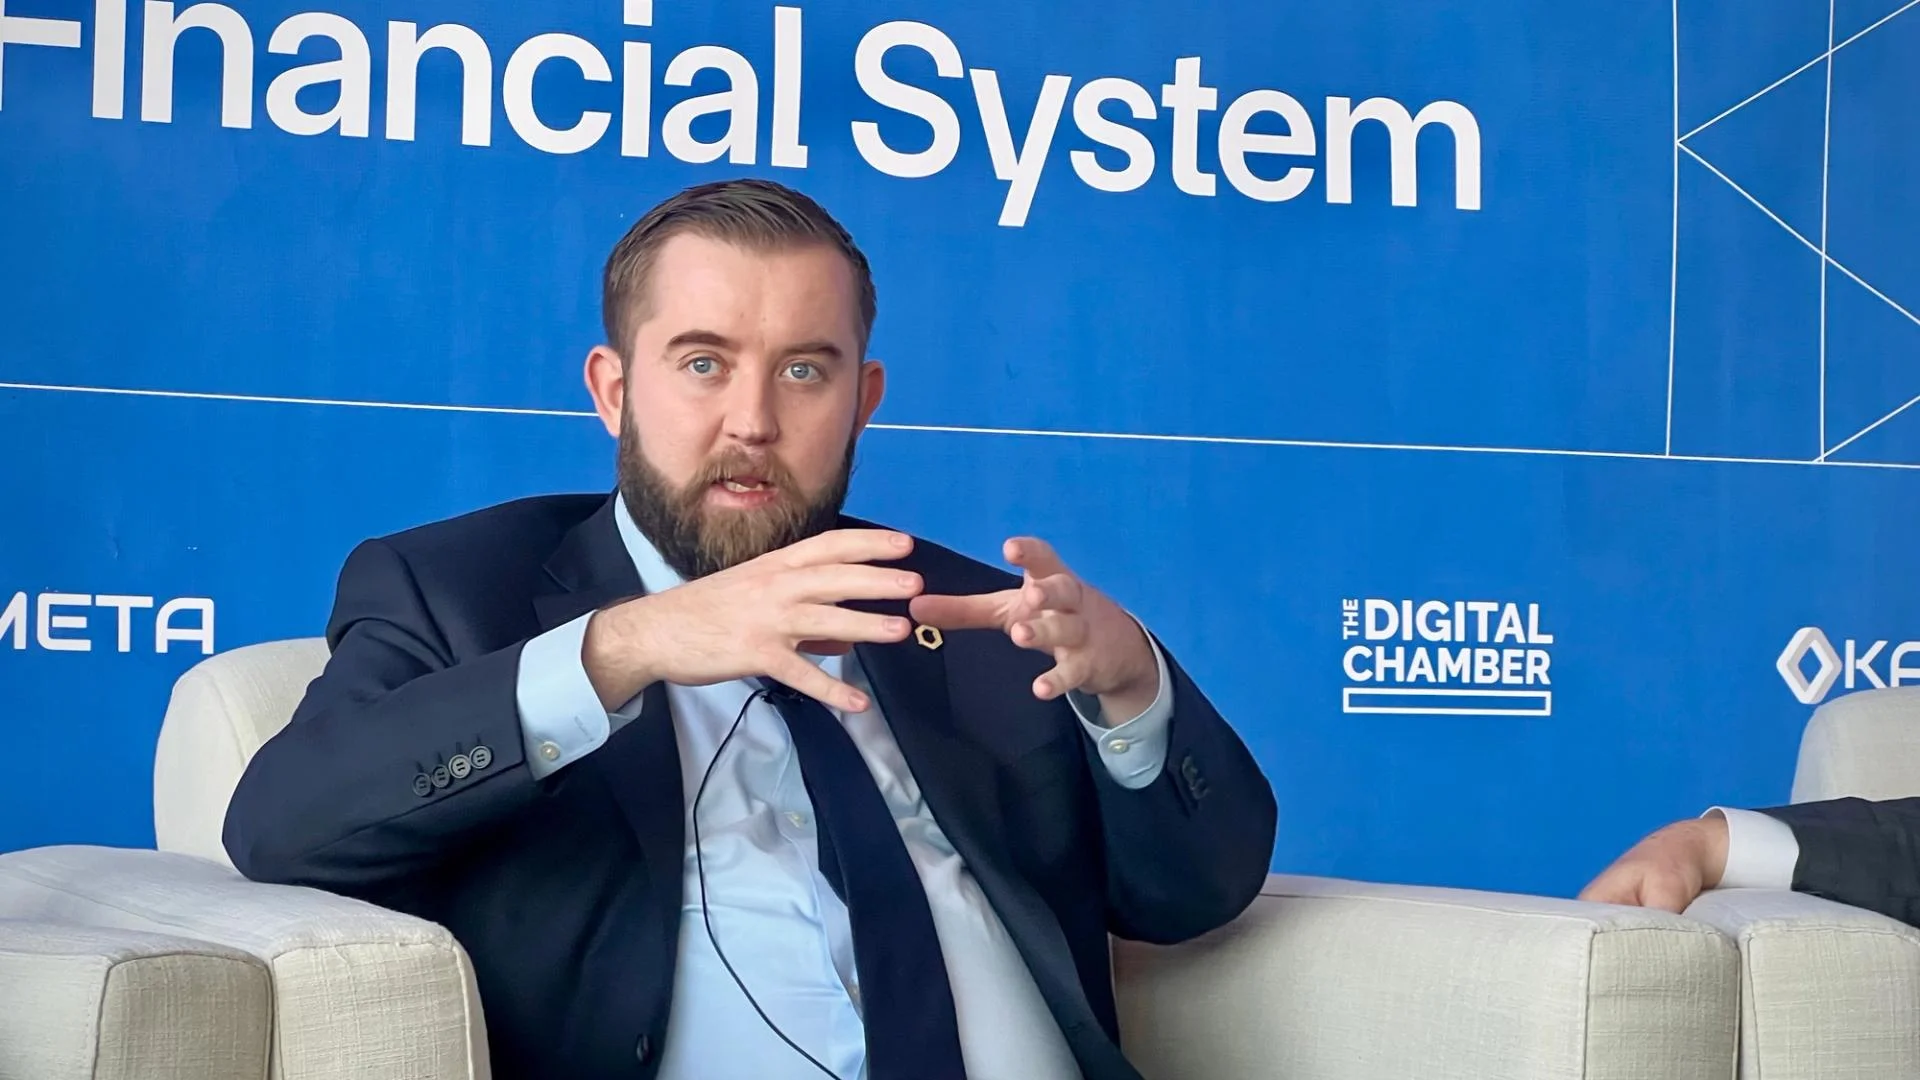



Chainlink ha lanzado CCIP 2.0, que incorpora controles de seguridad personalizados y opcionales para las transferencias entre cadenas, además de su red predeterminada de 16 operadores de nodos independientes. La actualización llega tras el exploit de Kelp DAO de abril, en el que se robaron 292 millones de dólares y que se atribuyó a una configuración de puente de LayerZero que dependía de un único verificador.
Por qué es importante
Los puentes utilizan verificadores para confirmar que una transacción se ha producido en una cadena de bloques antes de liberar fondos en otra. Si un verificador se ve comprometido o es engañado, los atacantes pueden llevarse fondos que nunca se depositaron. El ataque a Kelp puso de relieve los riesgos de depender de un único verificador: presuntos atacantes vinculados al Grupo Lazarus de Corea del Norte robaron unos 292 millones de dólares en rsETH. LayerZero culpó a la configuración de Kelp, que utilizaba un solo verificador, mientras que Kelp afirmó que el personal de LayerZero la había revisado sin plantear objeciones. Más tarde, Kelp dijo que migraría rsETH a Chainlink.
CCIP 2.0 permite a las empresas añadir sus propios verificadores o recurrir a proveedores externos como Infosys y Nethermind. La red de 16 operadores de Chainlink sigue comprobando todas las transferencias, independientemente de que los usuarios añadan otros verificadores. El cambio también elimina la función independiente que antes desempeñaba la Red de Gestión de Riesgos de Chainlink. La compañía afirma que ahora los verificadores opcionales pueden realizar comprobaciones independientes, lo que significa que quienes no añadan ninguno parecen depender de una sola red de verificación en lugar de dos.
Impacto en el mercado
La actualización traslada a los usuarios de CCIP una mayor responsabilidad en la verificación por capas. Chainlink no ha anunciado ninguna institución que utilice los nuevos verificadores; Aave y Maple ya han empezado a adoptar otras funciones de la actualización. Los usuarios existentes de Chainlink se migraron automáticamente a CCIP 2.0, por lo que la adopción de controles adicionales será un indicador importante del uso que se dé al nuevo modelo de seguridad.
Preguntas frecuentes
-
¿Qué función de seguridad añade Chainlink CCIP 2.0?
CCIP 2.0 permite a las empresas añadir controles de seguridad personalizados a las transferencias entre cadenas, con verificadores propios o proveedores externos, además de la red de 16 operadores de Chainlink.
-
¿Qué relación tuvo el exploit de Kelp DAO con la verificación de puentes?
El exploit de abril permitió robar unos 292 millones de dólares en rsETH de una configuración de puente de LayerZero que dependía de un solo verificador. Presuntamente, los atacantes engañaron al verificador.
-
¿Qué ha cambiado en la Red de Gestión de Riesgos de Chainlink?
Ya no actúa como una protección independiente que vuelve a comprobar las transferencias. Chainlink afirma que ahora los verificadores opcionales pueden realizar comprobaciones independientes.
-
¿Qué ocurre si un usuario de CCIP no añade verificadores personalizados?
Parece que dependerá de la red de verificación de Chainlink, formada por 16 operadores, en vez de las dos redes independientes que antes comprobaban las transferencias.
-
¿Han adoptado instituciones los nuevos verificadores de CCIP 2.0?
Chainlink no ha anunciado ninguna institución que utilice los nuevos verificadores. Aave y Maple ya han empezado a adoptar otras funciones de la actualización.

 WuBlockchain
 CoinTelegraph
 CZ Binance
 Glassnode
 CryptoSlate
 TheBlock