








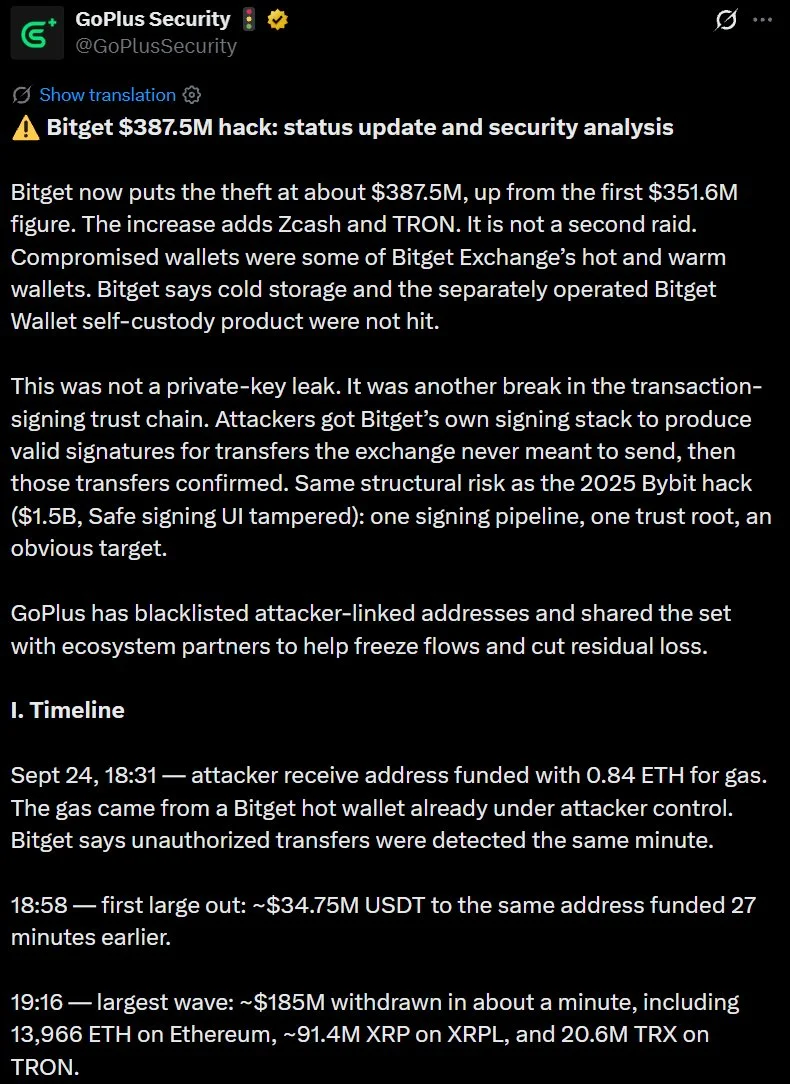
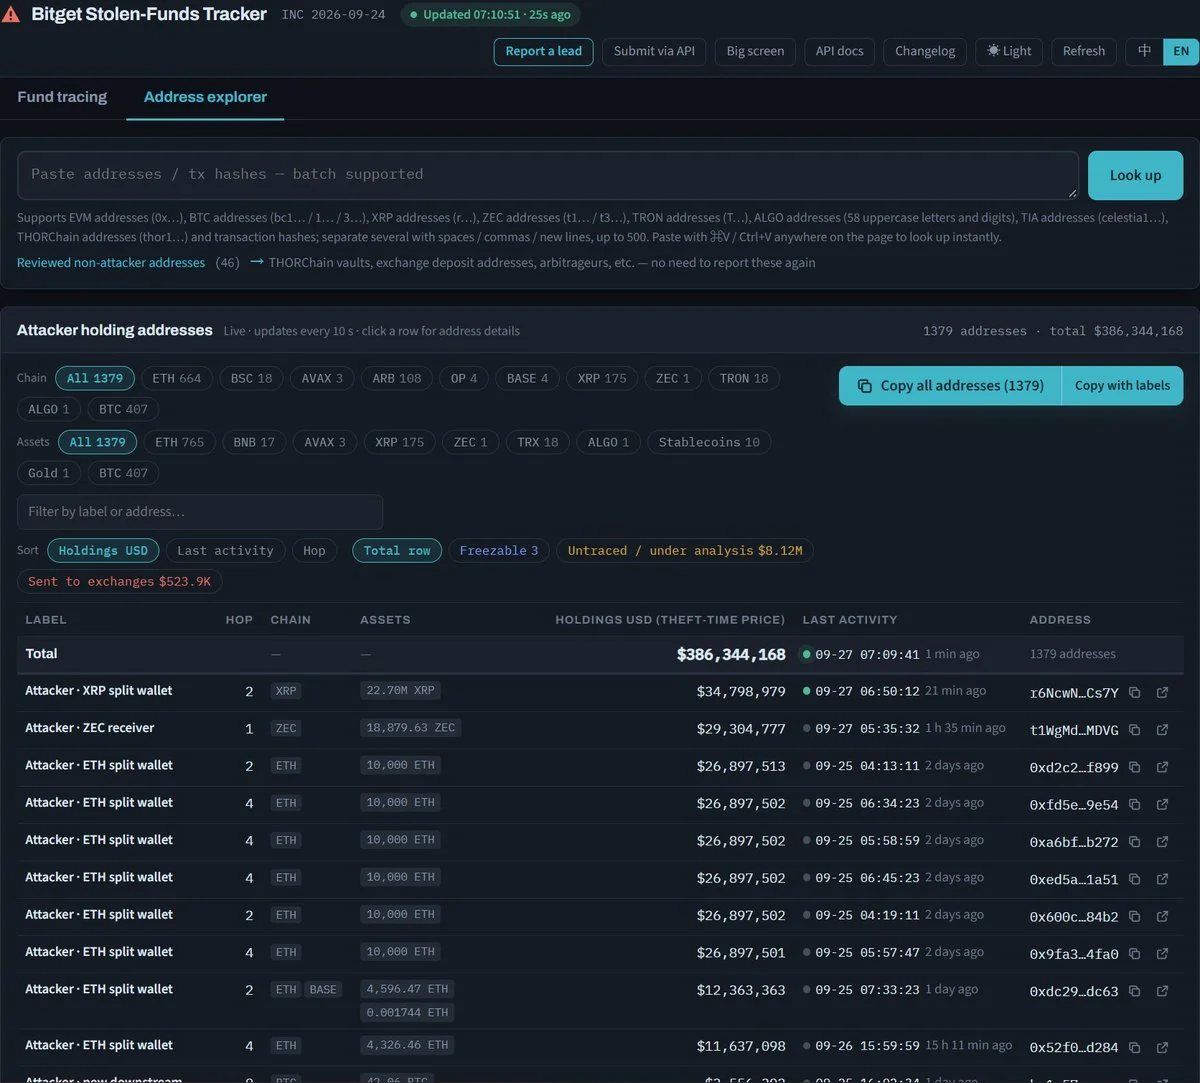
El análisis de GoPlus Security sobre el hackeo de 387,5 millones de dólares a Bitget concluyó que el ataque no involucró una fuga de claves privadas. En cambio, los atacantes comprometieron un sistema crítico del backend de billeteras, falsificaron datos de transacciones y engañaron al flujo de firma autorizada de Bitget para que generara firmas válidas para transferencias que el exchange nunca tuvo la intención de realizar.
La ventana de drenaje de fondos duró aproximadamente 2 horas y 25 minutos, y la mayor ola única movió unos 185 millones de dólares en alrededor de un minuto. GoPlus ha incluido en listas negras las direcciones vinculadas a los atacantes y las ha compartido con socios del ecosistema.
Por qué importa
El hallazgo cambia el modelo de amenazas: incluso los exchanges que nunca exponen claves privadas pueden ser vaciados si se compromete la cadena de confianza de firma de transacciones. GoPlus señaló similitudes estructurales con el hackeo de Bybit de 2025, lo que sugiere que los ataques de cadena de suministro contra infraestructura de billeteras se están convirtiendo en un manual repetible.
Bitget aún no ha publicado un informe técnico completo, y el método inicial de intrusión sigue sin confirmarse.
Impacto en el mercado
La atención se centra ahora en si otras plataformas auditarán sus backends de firma y en cómo cubrirá Bitget el faltante. La ola más veloz, de 185 millones de dólares en un solo minuto, muestra el poco tiempo de reacción del que disponen los equipos de seguridad una vez comprometida la infraestructura de firma.

Preguntas frecuentes
-
¿Cómo drenaron los hackers 387,5 millones de dólares de Bitget sin filtrar claves privadas?
GoPlus encontró que los atacantes comprometieron un sistema del backend de billeteras y falsificaron datos de transacciones, haciendo que el flujo de firma autorizada de Bitget generara firmas válidas para transferencias que el exchange no tenía intención de realizar.
-
¿Cuánto duró el drenaje de fondos del hackeo a Bitget?
La ventana de drenaje duró aproximadamente 2 horas y 25 minutos, y la mayor ola movió unos 185 millones de dólares en cerca de un minuto.
-
¿El hackeo a Bitget es similar al de Bybit?
GoPlus indicó que el incidente muestra similitudes estructurales con el hackeo de Bybit de 2025, aunque Bitget aún no ha publicado un informe técnico completo y el método inicial de intrusión sigue sin confirmarse.
-
¿Qué es un ataque a la cadena de confianza de firma de transacciones?
Es un ataque que compromete los sistemas que preparan y autorizan transacciones, en lugar de las claves privadas, engañando al flujo de firma legítimo para que apruebe transferencias maliciosas como si fueran válidas.
-
¿Qué se ha hecho con las direcciones de los atacantes?
GoPlus ha incluido en listas negras las direcciones vinculadas a los atacantes y las ha compartido con socios del ecosistema para ayudar a congelar o rastrear los fondos robados.

 CryptoSlate
 Crypto News
 CoinDesk
 CoinTelegraph
 TheBlock
 Crypto Rank News