








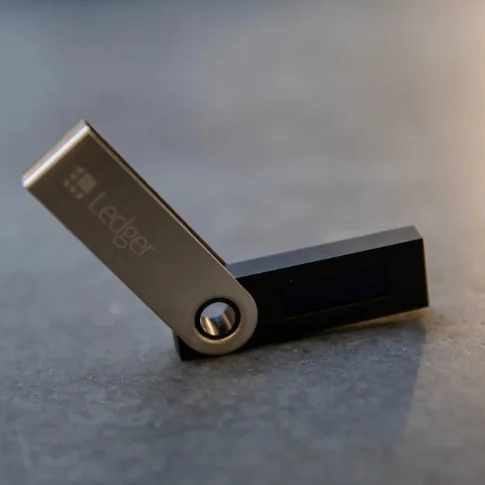
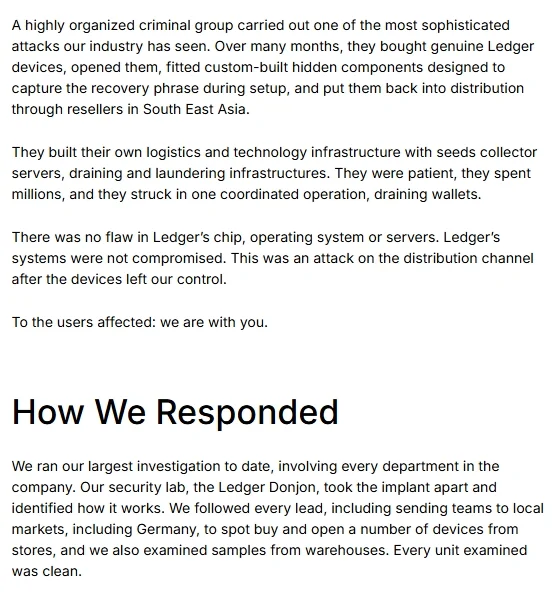
Ledger afirma que un sindicato criminal organizado pasó meses comprando monederos físicos auténticos, instalándoles hardware personalizado para robar frases de recuperación y revendiendo después los dispositivos a través de canales del Sudeste Asiático. Los atacantes crearon una infraestructura para interceptar frases semilla, vaciar los activos y blanquear el dinero obtenido.
Por qué importa
El ataque se dirigió a dispositivos que circulaban por canales de distribución de terceros, no a los chips de elemento seguro patentados de Ledger, al sistema operativo BOLOS ni a los servidores internos, que, según la empresa, no se vieron comprometidos. El incidente pone de relieve el riesgo de comprar monederos físicos a través de canales de reventa, donde puede ser más difícil verificar la integridad del dispositivo.
Impacto en el mercado
Ledger ha pedido a sus distribuidores y revendedores autorizados del Sudeste Asiático y Hong Kong que suspendan temporalmente las ventas. También está reforzando los controles operativos, entre otras medidas, prohibiendo la exposición de dispositivos en estanterías abiertas y la reventa de unidades devueltas.
Fuente: Respuesta de Ledger al ataque con implantes de hardware
Preguntas frecuentes
-
¿Cómo comprometieron los atacantes los dispositivos Ledger?
Compraron dispositivos auténticos, los desmontaron e instalaron hardware personalizado para extraer frases de recuperación antes de redistribuir los monederos a través de canales de reventa del Sudeste Asiático.
-
¿Qué información estaban diseñados para robar los componentes implantados?
El hardware personalizado estaba diseñado para extraer frases semilla, también conocidas como frases de recuperación, que podrían servir para acceder a los activos de los usuarios.
-
¿El incidente comprometió el elemento seguro de Ledger o BOLOS?
Ledger afirmó que sus chips de elemento seguro patentados, el sistema operativo BOLOS y la infraestructura de sus servidores internos no se vieron comprometidos.
-
¿Por dónde llegaron los dispositivos comprometidos a los canales de reventa?
Los dispositivos se redistribuyeron a través de canales de reventa del Sudeste Asiático. Ledger también pidió a sus distribuidores autorizados de Hong Kong que suspendieran temporalmente las ventas.
-
¿Qué medidas está tomando Ledger con sus distribuidores?
Ledger ha pedido a sus distribuidores y revendedores autorizados del Sudeste Asiático y Hong Kong que detengan temporalmente las ventas, y ha reforzado los controles sobre la exposición y los dispositivos devueltos.

 CryptoSlate
 Crypto News
 CoinDesk
 CoinTelegraph
 TheBlock