








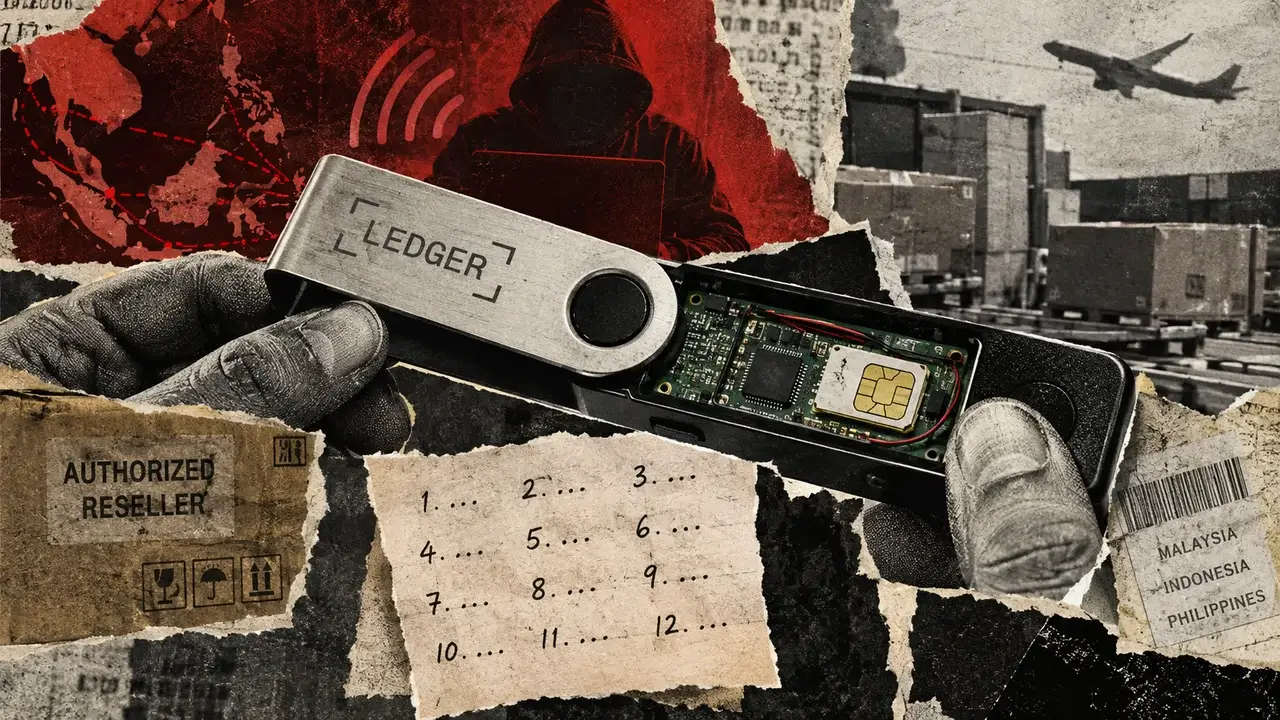


Ledger confirmó la presencia de un implante de hardware no autorizado en una wallet auténtica después de que clientes del Sudeste Asiático informaran de la desaparición de sus criptomonedas. Los componentes electrónicos añadidos capturaban las frases de recuperación de 24 palabras durante la configuración y las transmitían por LTE mediante una SIM integrada. Bitquery estima que los atacantes robaron 102 millones de dólares de 324 wallets en seis redes, aunque Ledger no ha confirmado ese total ni ha relacionado todas las pérdidas con un dispositivo implantado.
Por qué es importante
Las wallets de hardware mantienen las claves privadas aisladas de los dispositivos conectados a internet, pero la configuración crea un punto crítico de exposición. La frase de recuperación puede recrear la wallet y sus claves en otro dispositivo, por lo que un PIN no puede proteger los fondos una vez que otra persona ha copiado las palabras.
Según los informes, el implante interceptaba la información enviada desde el chip seguro a la pantalla, reconstruía la frase y la transmitía sin vulnerar el chip protegido ni alterar las firmas de las transacciones. Los propietarios podían completar la configuración y utilizar la wallet con normalidad, mientras el atacante conservaba una vía idéntica hacia los fondos.
La Genuine Check de Ledger verifica la presencia de un Secure Element auténtico, pero no puede inspeccionar todos los componentes dentro de la carcasa. Ese punto ciego permitió que un dispositivo modificado pareciera auténtico aunque contuviera circuitos adicionales. El caso involucró a CryptoBilis, un distribuidor autorizado en Malasia, Indonesia y Filipinas, lo que convirtió al canal de distribución, y no a un mercado anónimo de falsificaciones, en el riesgo central.
Impacto en el mercado
Ledger recomendó a los clientes de CryptoBilis no inicializar los dispositivos que no hubieran utilizado y pidió a quienes ya los hubieran configurado que trasladaran los fondos a un nuevo firmante con una nueva frase de recuperación. Sustituir el hardware y reutilizar las 24 palabras antiguas mantendría el compromiso.
El incidente eleva la carga operativa de la autocustodia. La confianza ahora se extiende más allá del chip seguro e incluye la carcasa, la pantalla, el embalaje, el proceso de devoluciones, los minoristas y los distribuidores. Ledger suspendió las ventas a través de los canales afectados del Sudeste Asiático, mientras MediaMarktSaturn pausó las ventas de Ledger en Alemania y Trezor decidió reducir su red de distribuidores pese a no haber encontrado pruebas de que sus productos estuvieran comprometidos.
Preguntas frecuentes
-
¿Cómo robó el implante las frases de recuperación de Ledger?
El implante interceptaba la información enviada desde el chip seguro a la pantalla, reconstruía la frase de 24 palabras durante la configuración y la transmitía por LTE mediante una SIM integrada.
-
¿Cuántas criptomonedas fueron presuntamente robadas en el caso de Ledger?
Bitquery estima que los atacantes robaron 102 millones de dólares de 324 wallets en seis redes. Ledger no ha confirmado ese total ni ha relacionado todas las pérdidas con un dispositivo implantado.
-
¿Por qué la Genuine Check de Ledger no detectó las wallets modificadas?
La Genuine Check verifica que el dispositivo contenga un Secure Element auténtico, pero no inspecciona todos los componentes dentro de la carcasa ni demuestra que no se haya añadido nada.
-
¿Cambiar el dispositivo Ledger protege una frase de recuperación expuesta?
No. Reutilizar las 24 palabras antiguas en un dispositivo nuevo recrea la misma wallet y mantiene el compromiso. Se recomendó a los usuarios afectados trasladar los fondos a cuentas creadas con una frase nueva.
-
¿Qué parte de la cadena de suministro estuvo involucrada en el incidente?
El caso involucró a CryptoBilis, un distribuidor autorizado que opera en Malasia, Indonesia y Filipinas. Ledger afirmó que los dispositivos auténticos fueron abiertos, modificados y devueltos a la distribución.

 WuBlockchain
 Crypto News
 CoinDesk
 CoinTelegraph
 TheBlock