








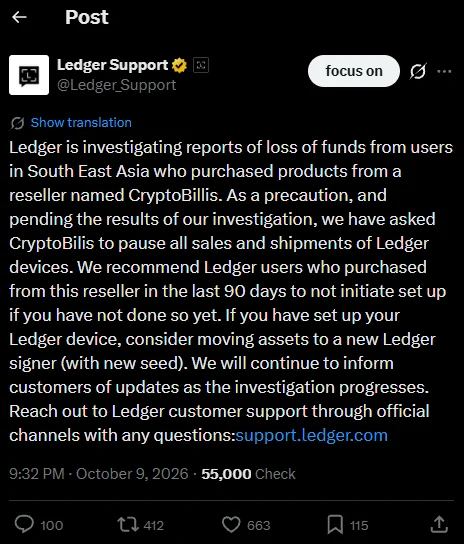
Ledger investiga denuncias de fondos robados a clientes del Sudeste Asiático que compraron dispositivos al distribuidor CryptoBilis. La empresa pidió al distribuidor que suspendiera las ventas y los envíos, y advirtió a los clientes que hubieran comprado allí en los últimos 90 días que no inicializaran los dispositivos.
Por qué importa
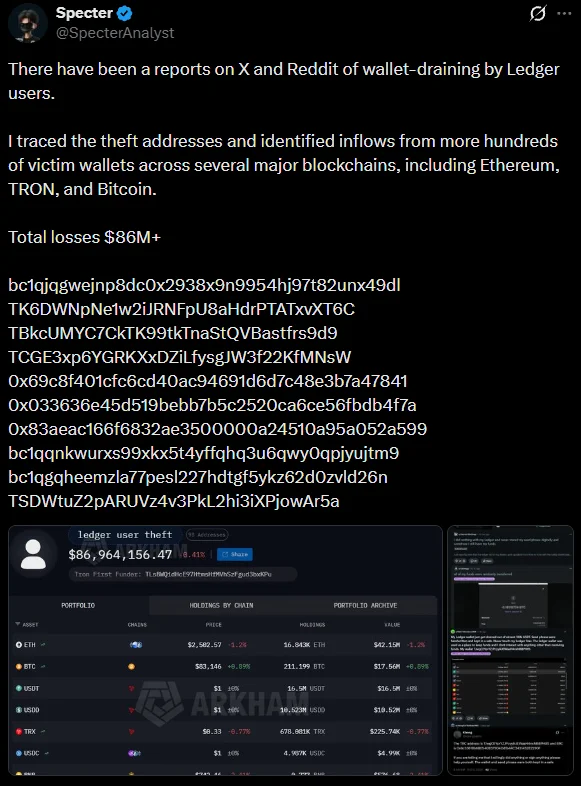
Ledger recomendó a los clientes que ya hubieran inicializado un dispositivo que trasladaran sus activos a un nuevo dispositivo de firma Ledger con una nueva frase semilla. El investigador onchain Specter afirmó que direcciones sospechosas recibieron fondos de cientos de carteras de víctimas en Ethereum, TRON y Bitcoin, con pérdidas estimadas en más de 86 millones de dólares.
Impacto en el mercado
No se ha confirmado el vector de ataque común. Ledger dijo que, por ahora, no hay indicios de que sus carteras de hardware o su infraestructura principal se hayan visto comprometidas directamente. CZ afirmó que la información disponible apunta a un ataque localizado a la cadena de suministro que implica a un proveedor y, posiblemente, a dispositivos falsos o manipulados. Añadió que los participantes del ecosistema BNB y el sector en general ayudarían a rastrear y recuperar los fondos.


Preguntas frecuentes
-
¿Qué recomendó Ledger a los clientes que compraron en CryptoBilis en los últimos 90 días?
Ledger les recomendó que no inicializaran los dispositivos. A quienes ya los habían configurado les aconsejó trasladar sus activos a un nuevo dispositivo de firma Ledger con una nueva frase semilla.
-
¿A cuánto se calcula que ascienden los fondos robados?
El investigador onchain Specter estimó las pérdidas en más de 86 millones de dólares y rastreó direcciones sospechosas que recibieron fondos de cientos de carteras de víctimas.
-
¿Con qué redes se relacionaron las direcciones sospechosas?
Specter afirmó que las direcciones recibieron fondos de carteras de víctimas en Ethereum, TRON y Bitcoin.
-
¿Han confirmado los investigadores cómo se vaciaron las carteras?
No. No se ha confirmado el vector de ataque común. CZ afirmó que la información disponible apunta a un ataque localizado a la cadena de suministro que implica a un único proveedor.
-
¿Hay indicios de que se comprometieran los dispositivos o la infraestructura principal de Ledger?
Ledger dijo que, por ahora, no hay indicios de que sus carteras de hardware o su infraestructura principal se hayan visto comprometidas directamente.

 CryptoSlate
 Crypto News
 CoinDesk