








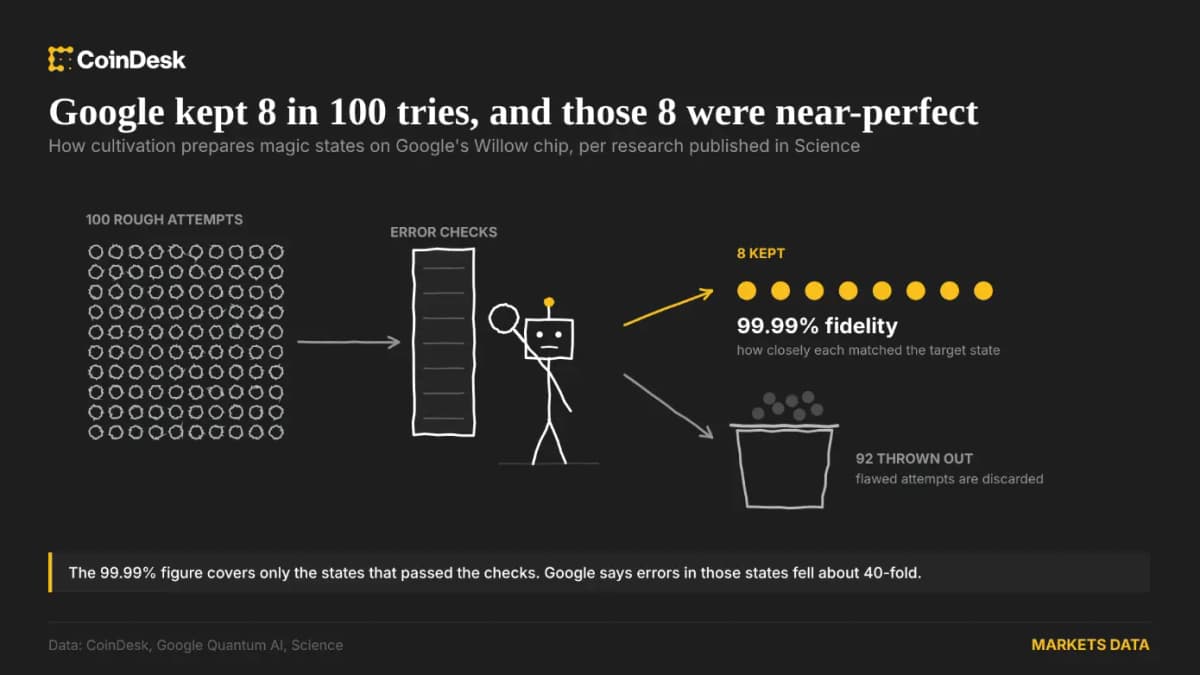

La puce quantique Willow de Google a réduit les erreurs d’environ 40 fois lors de la préparation des états spéciaux nécessaires aux calculs quantiques avancés, une étape qui pourrait à terme menacer les portefeuilles Bitcoin. L’expérience a atteint une fidélité d’environ 99,99 % parmi les états ayant passé les contrôles, mais seulement près de 8 % des tentatives de préparation ont réussi. Ce résultat ne rend pas une attaque contre Bitcoin 40 fois moins coûteuse.
Pourquoi c’est important
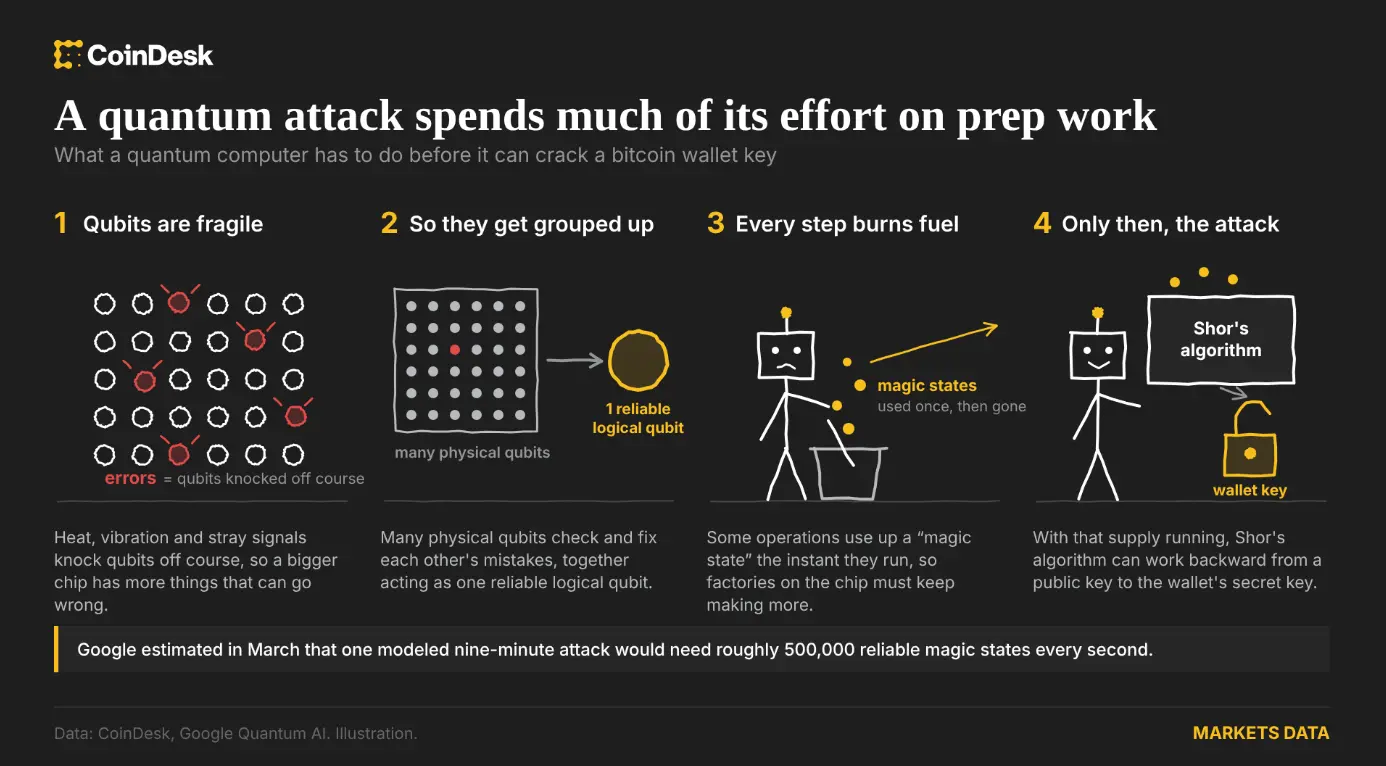
La sécurité des portefeuilles Bitcoin repose sur la difficulté de déduire une clé privée à partir d’une clé publique. Un ordinateur quantique suffisamment puissant exécutant l’algorithme de Shor pourrait théoriquement retrouver ce secret et signer des transactions comme le propriétaire. Certains formats de paiement masquent les clés publiques jusqu’à la dépense des coins, mais de nombreux avoirs parmi les plus anciens de Bitcoin ont des clés exposées depuis leur minage.
La méthode de préparation de Willow s’attaque au coût de production des « états magiques » quantiques, consommés lors de certains calculs. Le matériel qui produit ces états ne peut pas être utilisé pour d’autres parties de l’attaque. Selon un modèle, un ordinateur quantique aurait besoin d’environ 500 000 états magiques fiables par seconde pour attaquer un portefeuille une fois sa clé publique disponible, le calcul modélisé durant environ neuf minutes.
Impact sur le marché
L’effet immédiat sur le marché reste limité, car Willow est encore loin d’une attaque démontrée contre Bitcoin. La mise à l’échelle du processus, son fonctionnement en temps réel et son intégration à des systèmes de correction d’erreurs plus puissants restent des défis majeurs. Une étude antérieure de Google estimait qu’un futur ordinateur quantique supraconducteur de moins de 500 000 qubits physiques pourrait casser la cryptographie des portefeuilles Bitcoin et Ethereum dans certaines hypothèses, mais cette expérience ne teste qu’une partie de cette trajectoire d’ingénierie.
Le problème est particulièrement aigu pour les coins exposés et inactifs. Un avoir de 100,02 BTC resté intact depuis 2010 a été déplacé après plus de 16 ans, tandis que six portefeuilles inactifs depuis 2011–2014 ont déplacé 553,59 BTC en août. Ces transferts ne prouvent pas une réaction au risque quantique, mais ils montrent pourquoi les anciennes clés publiques restent un problème de sécurité bien réel.


Questions fréquemment posées
-
Quel est le lien entre la percée de Willow par Google et la sécurité de Bitcoin ?
Willow a réduit les erreurs lors de la préparation d’états magiques quantiques, une ressource nécessaire à des calculs qui pourraient un jour permettre de déduire des clés privées Bitcoin à partir de clés publiques exposées.
-
Willow rend-elle une attaque contre un portefeuille Bitcoin 40 fois moins coûteuse ?
Non. L’amélioration de 40 fois concerne la réduction des erreurs lors d’une étape de préparation, et non le coût total d’une attaque contre des portefeuilles Bitcoin.
-
Pourquoi les avoirs Bitcoin de l’ère Satoshi sont-ils particulièrement exposés ?
De nombreux avoirs Bitcoin anciens ont des clés publiques exposées sur la blockchain. Un attaquant disposant d’un ordinateur quantique suffisamment puissant pourrait théoriquement utiliser ces informations pour retrouver les clés privées correspondantes.
-
Que signifie le taux de réussite de 8 % dans l’expérience de Google ?
Environ 8 % des tentatives de préparation ont subsisté après les contrôles et les mesures. La fidélité annoncée de 99,99 % ne s’applique qu’aux états ayant passé ces vérifications.
-
Quelle capacité quantique nécessiterait une attaque Bitcoin modélisée ?
Un modèle estimait qu’une attaque nécessiterait environ 500 000 états magiques fiables par seconde et pourrait durer près de neuf minutes après la disponibilité d’une clé publique.

 WatcherGuru
 CoinTelegraph
 WuBlockchain
 Crypto News
 CryptoSlate
 TheBlock