








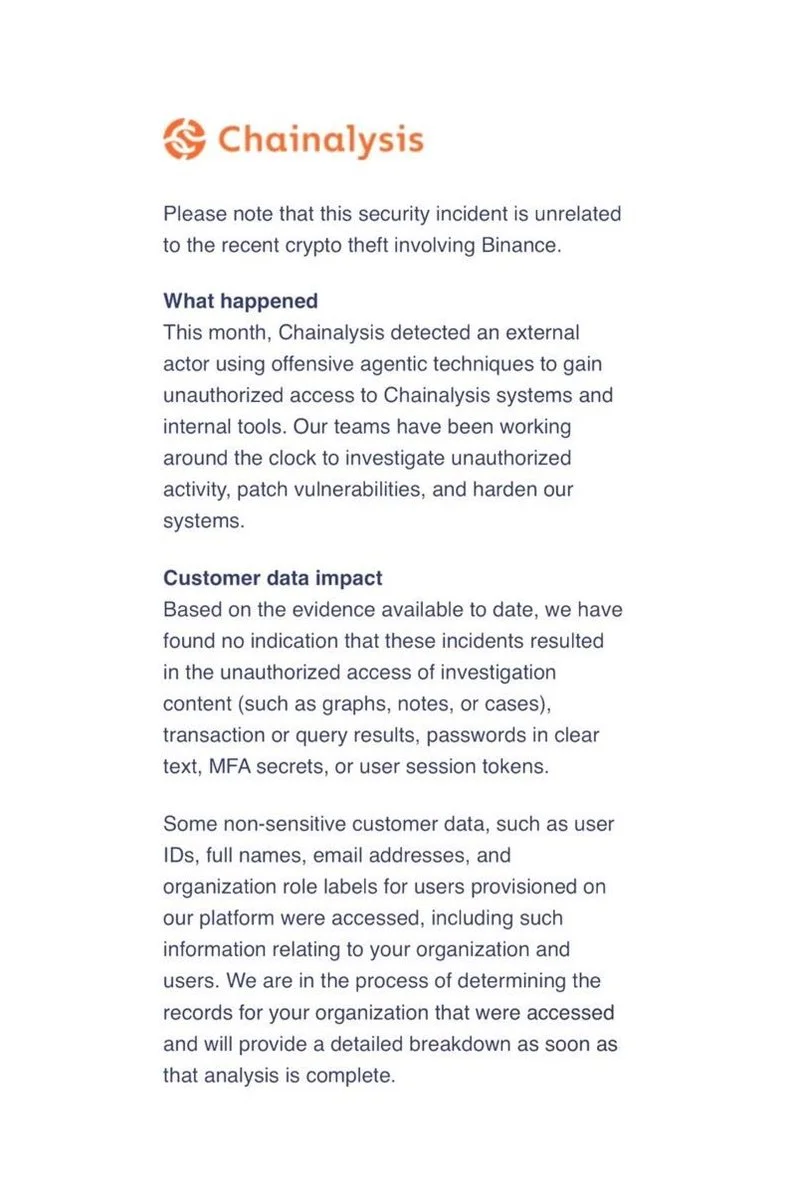
Chainalysis a déclaré qu’un pirate externe avait utilisé des « techniques agentiques offensives » pour accéder sans autorisation à ses systèmes et outils internes, exposant certaines données non sensibles de ses clients. Les informations concernées comprennent les identifiants utilisateur, les noms complets, les adresses e-mail et les intitulés de rôle au sein des organisations.
Pourquoi c’est important
L’incident expose les coordonnées des clients à un risque d’utilisation abusive, même si Chainalysis affirme que les données divulguées n’étaient pas sensibles. L’entreprise a précisé que cette intrusion n’était pas liée à un récent vol de cryptomonnaies impliquant Binance.
Impact sur le marché
Chainalysis a déclaré que son enquête n’avait révélé aucun signe d’accès à des contenus d’enquête, à des résultats de transactions ou de requêtes, à des mots de passe en clair, à des secrets MFA ou à des jetons de session utilisateur. L’entreprise s’efforce d’identifier précisément les dossiers concernés, tout en corrigeant les vulnérabilités et en renforçant sa sécurité.
Questions fréquemment posées
-
Quelles informations sur les clients la fuite chez Chainalysis a-t-elle exposées ?
Les informations exposées comprennent les identifiants utilisateur, les noms complets, les adresses e-mail et les intitulés de rôle au sein des organisations.
-
Le pirate a-t-il accédé aux dossiers d’enquête de Chainalysis ?
Chainalysis affirme que son enquête n’a révélé aucun signe d’accès à des contenus d’enquête tels que des graphiques, des notes ou des dossiers.
-
Des mots de passe ou des jetons de session ont-ils été compromis ?
L’entreprise affirme qu’aucun signe ne montre que des mots de passe en clair, des secrets MFA ou des jetons de session utilisateur ont été consultés.
-
L’incident chez Chainalysis est-il lié au vol de cryptomonnaies impliquant Binance ?
Chainalysis affirme que l’incident de sécurité n’est pas lié à un récent vol de cryptomonnaies impliquant Binance.
-
Que fait Chainalysis après la cyberattaque ?
L’entreprise détermine quels dossiers ont été concernés, corrige les vulnérabilités et renforce la sécurité de ses systèmes.

 Altcoin Daily
 CoinDesk
 CoinTelegraph
 Lookonchain
 TheBlock