


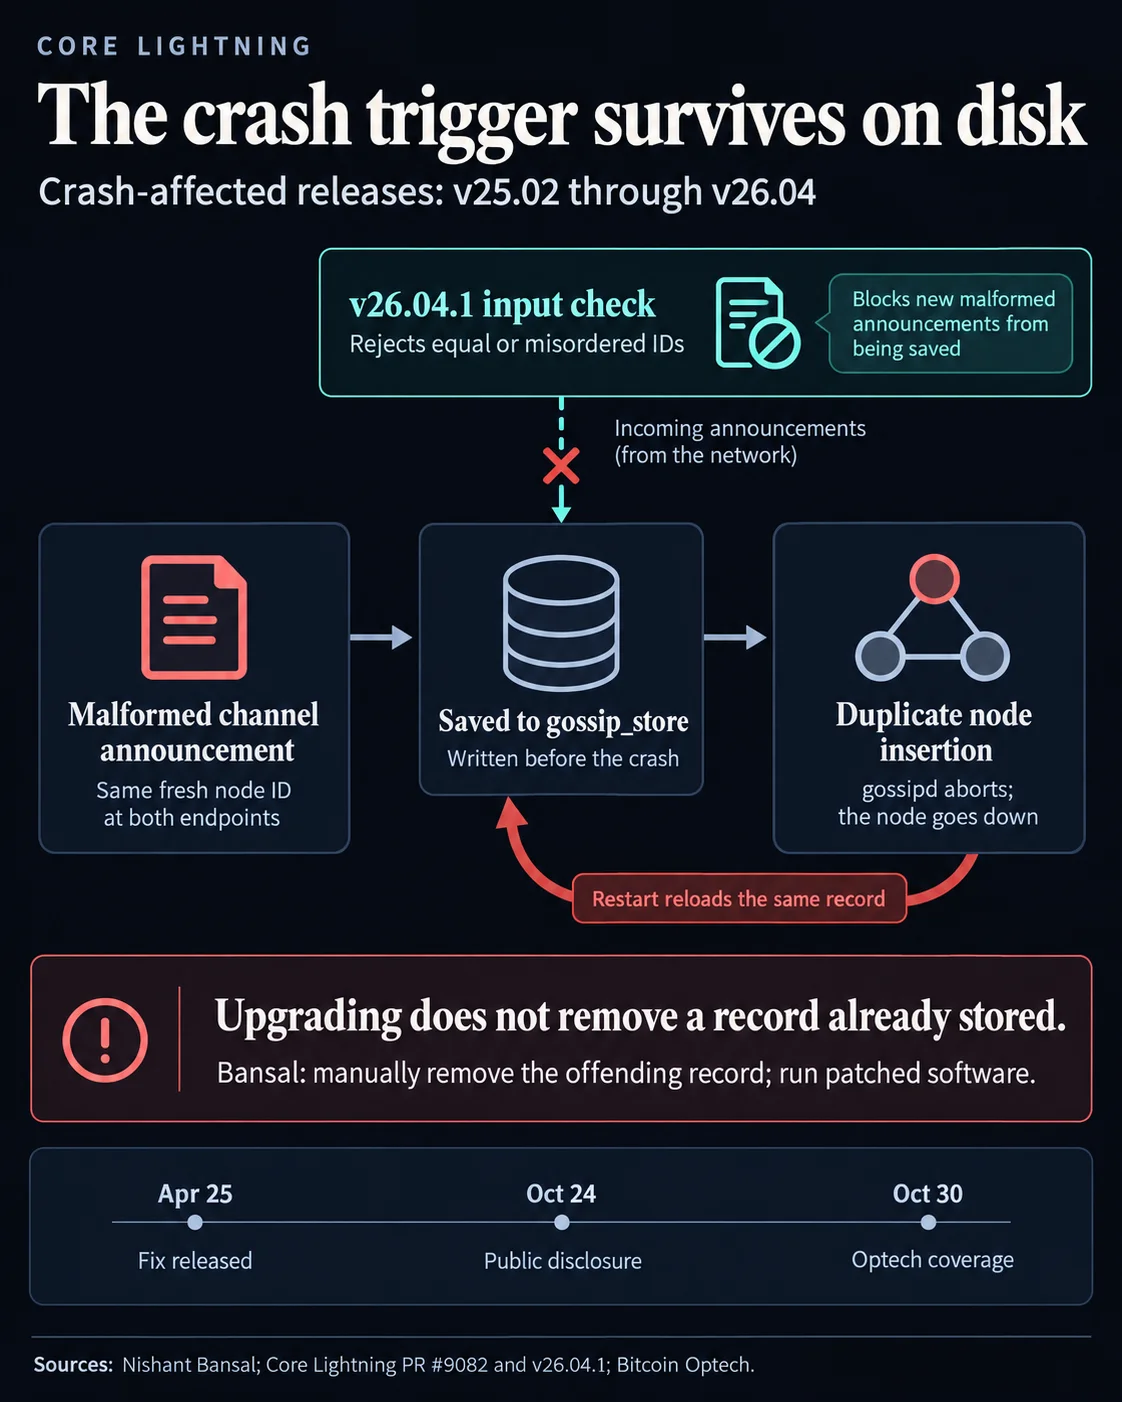

Les versions de Core Lightning allant de v25.02 à v26.04 peuvent planter à répétition après l’enregistrement sur disque d’une annonce de canal malformée. Le chercheur Nishant Bansal a révélé la faille le 24 octobre : la mise à jour empêche l’enregistrement de nouvelles annonces malveillantes, mais ne supprime pas un déclencheur déjà présent dans le gossip_store du nœud.
Pourquoi c’est important
L’annonce désigne le même nœud, jusque-là inconnu, comme les deux extrémités. Le logiciel vulnérable l’accepte et l’enregistre avant que le graphe de routage ne détecte le doublon. Le processus gossipd, chargé de gérer les annonces, s’interrompt alors, et Core Lightning considère cette défaillance comme fatale pour le nœud.
Le correctif vérifie que l’identifiant du premier nœud est strictement inférieur à celui du second, rejetant ainsi les identifiants identiques. Core Lightning a intégré la PR #9082 le 24 avril et publié le correctif dans la version v26.04.1 le 25 avril. Mais cette vérification s’applique aux annonces reçues : au démarrage, le logiciel lit toujours les enregistrements sauvegardés avant la mise à jour. Bansal indique que les opérateurs doivent supprimer manuellement l’enregistrement incriminé.
Incidence sur le marché
La divulgation montre clairement que l’installation du correctif et le nettoyage d’un nœud touché sont deux opérations distinctes. Le nettoyage seul ne suffit pas non plus à éviter un nouveau plantage si la sortie de financement contrôlée par l’attaquant reste dépensable et que l’annonce est renvoyée. Bitcoin Optech précise que les versions antérieures à v25.02 pouvaient relayer l’annonce sans planter, de sorte que l’attaquant n’avait pas besoin d’une connexion directe à chaque nœud vulnérable.
Le problème opérationnel ne se limite pas aux interruptions de service. Un nœud Lightning hors ligne ne peut pas surveiller la chaîne pour détecter un état de canal révoqué ni agir sur une demande de paiement à durée limitée avant son expiration, ce qui peut mettre des fonds en danger. Au 2 novembre, la dernière version était la v26.06.9, publiée le 7 octobre, dont les responsables de la maintenance recommandent vivement l’installation.

Questions fréquemment posées
-
Quelles versions de Core Lightning sont concernées par la faille révélée ?
La divulgation indique que les versions de v25.02 à v26.04 sont concernées.
-
Pourquoi un nœud peut-il continuer à planter après la mise à jour de son logiciel ?
La mise à jour bloque les nouvelles annonces malformées, mais ne supprime pas un déclencheur déjà enregistré dans gossip_store. Au démarrage, le logiciel recharge cet enregistrement, ce qui provoque un nouveau plantage.
-
Pourquoi l’annonce de canal malformée fait-elle planter Core Lightning ?
Elle désigne le même nœud, jusque-là inconnu, comme les deux extrémités. Le graphe de routage détecte le doublon, ce qui interrompt gossipd et pousse le nœud à considérer la défaillance comme fatale.
-
Que doit faire l’opérateur en plus d’installer le correctif ?
L’enregistrement incriminé doit être supprimé manuellement de gossip_store. Le nettoyage seul peut ne pas empêcher un nouveau plantage si la sortie de financement contrôlée par l’attaquant reste dépensable et que l’annonce est renvoyée.
-
Comment une interruption de service peut-elle mettre en danger les fonds sur Lightning ?
Un nœud hors ligne ne peut pas surveiller la chaîne pour détecter un état de canal révoqué ni agir sur une demande de paiement à durée limitée avant son expiration.

 TheBlock
 WatcherGuru
 CoinDesk
 WuBlockchain