










Des chercheurs ont découvert qu’une faille du XRP Ledger datant de 2015 aurait pu permettre à des attaquants de créer et de dépenser de nouveaux XRP sans financer correctement la transaction. Le bug a été signalé en interne le 22 septembre, reproduit par les ingénieurs de RippleX, puis corrigé dans la version xrpld 3.4.1 publiée le 25 septembre. RippleX a déclaré n’avoir trouvé aucune preuve d’exploitation sur les réseaux publics.
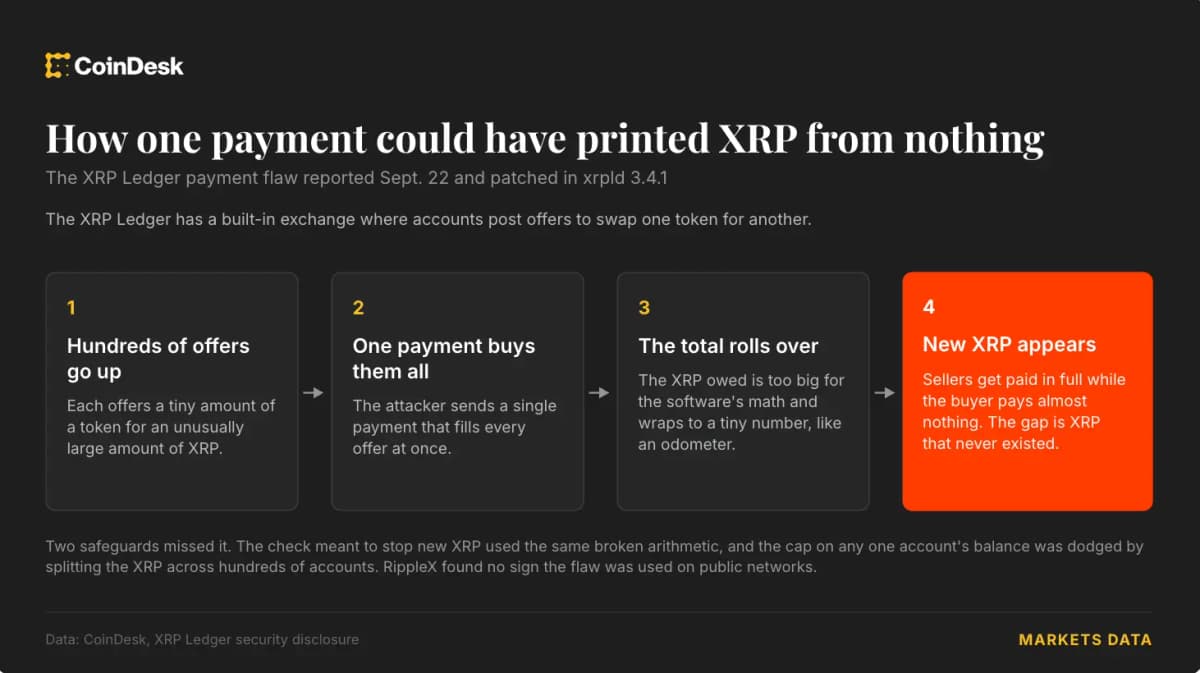
La vulnérabilité remettait en cause une hypothèse fondamentale du XRP. Les 100 milliards de jetons ont tous été créés au lancement du registre en 2012, et le logiciel est conçu pour empêcher toute émission supplémentaire. Un attaquant aurait pu ouvrir des centaines de comptes, publier des offres visant à échanger de petites quantités d’un autre jeton contre des montants inhabituellement élevés de XRP, puis les déclencher avec un seul paiement.
Pourquoi c’est important
Le système d’échange intégré au registre comptabilisait mal le total de XRP dû au titre de ces offres. Les comptes vendeurs pouvaient alors recevoir la totalité du montant tandis que le compte acheteur ne payait presque rien, créant ainsi des XRP utilisables qui n’existaient pas auparavant. Le contrôle de l’offre effectué par le registre après la transaction reposait sur le même total erroné, tandis que la limite de réception appliquée à chaque compte pouvait être contournée en répartissant les fonds entre des centaines de comptes.
La méthode ne nécessitait que quelques centaines de XRP pour ouvrir les comptes, dont la majeure partie pouvait être récupérée, ainsi que les frais de transaction. Ce faible coût de mise en place rendait la faille plus grave qu’une simple erreur comptable théorique, même si aucune exploitation sur un réseau public n’a été identifiée.
Impact sur le marché
Le correctif élimine la vulnérabilité divulguée, mais l’incident attire l’attention sur les contrôles qui soutiennent le modèle d’offre fixe du XRP et sur la rapidité avec laquelle les opérateurs adoptent xrpld 3.4.1. Une exploitation réussie aurait pu permettre à des attaquants de vendre sur des plateformes d’échange les XRP nouvellement créés et de saper la confiance dans le plafond d’offre.
L’incident s’ajoute à une série récente de failles de sécurité crypto restées longtemps dissimulées, notamment des bugs touchant les portefeuilles Coldcard et le logiciel Bitcoin Core Lightning. Pour les utilisateurs du XRP Ledger, la priorité immédiate consiste à mettre les logiciels à jour et à continuer de surveiller les réseaux publics afin de détecter d’éventuelles traces d’abus.

Questions fréquemment posées
-
Comment la faille du XRP Ledger pouvait-elle créer de nouveaux XRP ?
Une erreur de comptage dans le système d’échange intégré pouvait permettre aux comptes vendeurs de recevoir d’importants montants de XRP tandis que le compte acheteur ne payait presque rien. Les XRP ainsi créés pouvaient ensuite être dépensés dans des transactions ultérieures.
-
Quel était le rôle des multiples comptes de l’attaquant ?
L’attaquant pouvait répartir les XRP nouvellement créés entre des centaines de comptes. Cela permettait de contourner une limite distincte sur la quantité de XRP qu’un seul compte pouvait recevoir.
-
La faille violait-elle le modèle d’offre fixe du XRP ?
La vulnérabilité aurait pu permettre l’apparition de nouveaux XRP utilisables malgré le plafond de 100 milliards de jetons du registre. Les 100 milliards de XRP ont tous été créés au lancement du registre en 2012.
-
La vulnérabilité a-t-elle été exploitée sur un réseau public du XRP Ledger ?
RippleX a déclaré n’avoir trouvé aucune preuve que la faille ait été exploitée sur des réseaux publics. Ses ingénieurs ont reproduit l’attaque sur un serveur autonome.
-
Comment la vulnérabilité du XRP Ledger a-t-elle été corrigée ?
Les développeurs ont corrigé la faille dans xrpld 3.4.1, le logiciel serveur du registre, publié le 25 septembre. Le problème avait été signalé en interne trois jours plus tôt.

 CZ Binance
 CryptoSlate
 TheBlock
 Crypto News
 WuBlockchain
 CoinTelegraph