









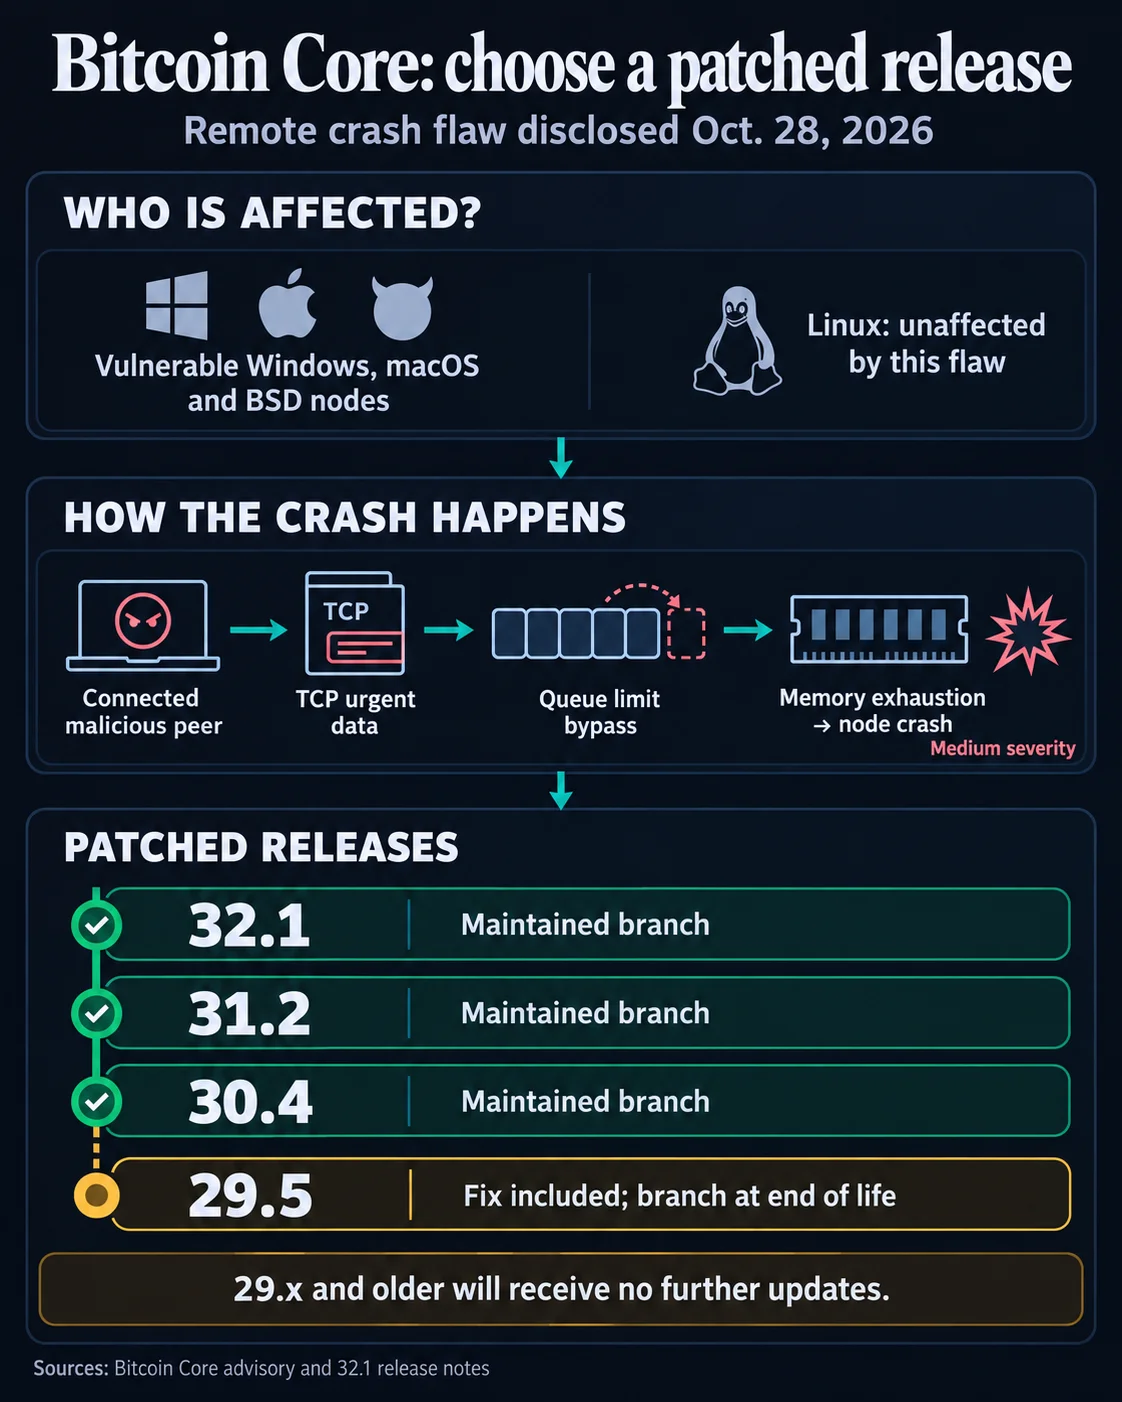

O Bitcoin Core revelou três vulnerabilidades identificadas por análise automatizada com recurso a IA, incluindo duas falhas de esgotamento de memória que podiam fazer os nós bloquear. Um par malicioso podia perturbar remotamente alguns sistemas Windows, macOS e BSD, enquanto outro problema podia consumir memória gradualmente através de ligações a pares mais antigos.
Os programadores lançaram correções nas versões 29.5, 30.4, 31.2 e 32.1. A terceira falha podia provocar um transbordo dos ficheiros utilizados durante reorganizações da blockchain, mas o Bitcoin Core classificou-a como de baixa gravidade, uma vez que explorá-la em sistemas convencionais de 64 bits exigiria milhares de blocos especialmente construídos e uma reorganização cuidadosamente preparada.
Porque é importante
Os nós Bitcoin validam transações e ajudam a manter as ligações à rede. Um bloqueio ou o esgotamento da memória pode interromper essas funções para o operador afetado. Os avisos não indicaram exploração ativa, mas as descobertas mostram como a análise automatizada com IA pode detetar vulnerabilidades em infraestruturas de criptomoedas amplamente utilizadas.
As vulnerabilidades foram detetadas pelo Project Loupe, uma iniciativa automatizada de análise de segurança baseada em LLM, desenvolvida por Elias Rohrer na Spiral. Gregory Sanders validou as descobertas e alertou a equipa de segurança do Bitcoin Core. As vulnerabilidades foram descobertas entre 8 de julho e 23 de outubro. As correções ficaram concluídas a 26 de outubro e foram lançadas nos dois dias seguintes.
Impacto no mercado
Os avisos tornam a manutenção do software uma preocupação prática para os operadores de nós Bitcoin. O Bitcoin Core afirmou que os sistemas de 32 bits e os nós que armazenam dados da blockchain em FAT32 continuam suscetíveis à falha de transbordo de ficheiros em determinadas condições. As correções não eliminam essa exposição.
As versões 29.x e os ramos anteriores chegaram ao fim de vida e não receberão futuras atualizações de segurança. Os operadores que ponderem instalar a versão 32.1 também precisam do macOS 14 ou posterior, ou do Windows 10 versão 1903 ou posterior. As revelações voltam a colocar em destaque a importância de manter a infraestrutura Bitcoin atualizada à medida que a análise assistida por IA se expande.

Perguntas frequentes
-
O que podiam fazer as duas vulnerabilidades de esgotamento de memória aos nós Bitcoin?
Pares maliciosos podiam consumir a memória dos nós até os sistemas afetados bloquearem. Uma das falhas podia perturbar remotamente alguns nós Windows, macOS e BSD; o Linux não é afetado por esse problema específico.
-
Que versões do Bitcoin Core incluem correções para as falhas reveladas?
Os programadores lançaram correções nas versões 29.5, 30.4, 31.2 e 32.1 do Bitcoin Core.
-
As vulnerabilidades estão a ser exploradas ativamente?
Os avisos não indicaram exploração ativa.
-
Que sistemas continuam expostos à vulnerabilidade de transbordo de ficheiros?
O Bitcoin Core alertou que os sistemas de 32 bits e os nós que armazenam dados da blockchain em FAT32 continuam suscetíveis em determinadas condições.
-
Porque são as versões 29.x e anteriores do Bitcoin Core motivo de preocupação para os operadores?
Esses ramos chegaram ao fim de vida e não receberão futuras atualizações de segurança. Os operadores que migrarem para a versão 32.1 também precisam de um sistema operativo compatível.

 CoinDesk
 WuBlockchain
 Crypto News
 CoinTelegraph
 WatcherGuru