








 CoinDesk
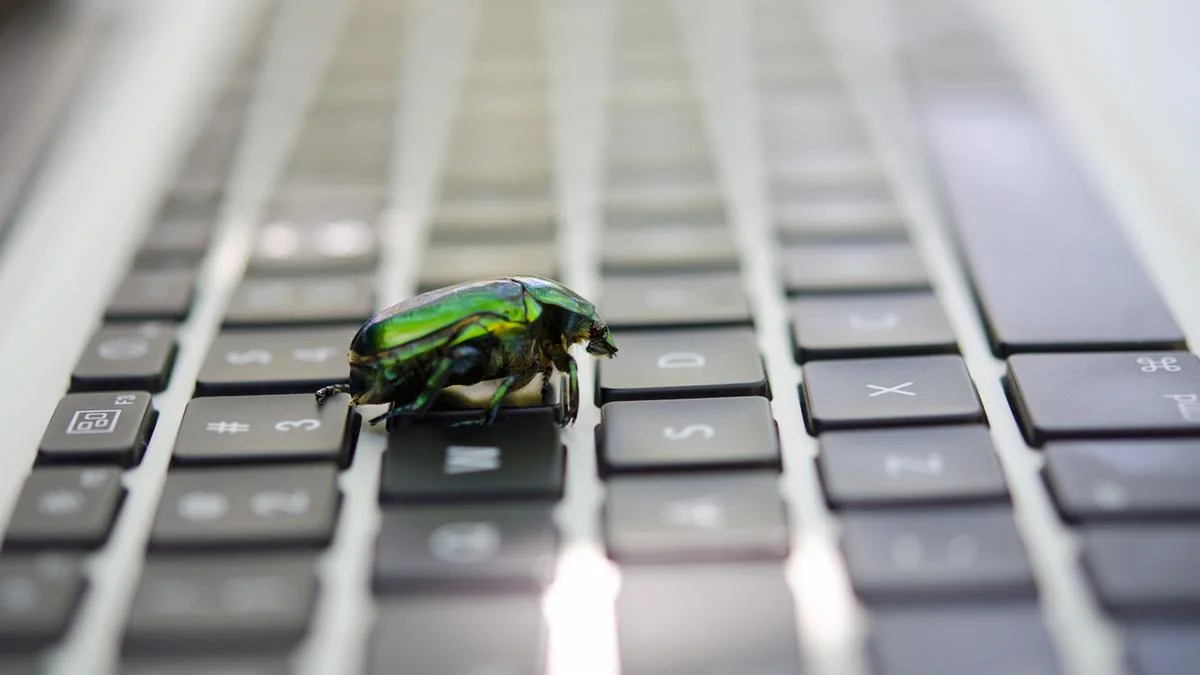


O Bitcoin Core revelou três vulnerabilidades identificadas por uma análise com IA, incluindo uma que permitia a um atacante remoto esgotar a memória e bloquear nós com Windows, macOS ou BSD. Os programadores confirmaram as falhas, lançaram correções a 27 de outubro e publicaram os detalhes na quarta-feira.
Porque é importante
Estas são as primeiras divulgações ao abrigo de uma política alterada para falhas consideradas «fáceis de encontrar». Anteriormente, os programadores podiam manter falhas de gravidade média confidenciais durante até um ano, para dar tempo aos operadores de nós para atualizarem os sistemas. A nova abordagem consiste em lançar o mais rapidamente possível correções para as versões suportadas, acompanhadas de avisos públicos, uma vez que os modelos de linguagem tornaram mais barato encontrar algumas falhas.
A análise recorreu a um modelo de linguagem de grande dimensão para examinar o código do Bitcoin Core, mas colaboradores humanos verificaram cada resultado antes de este chegar à equipa de segurança. Uma das falhas tinha também sido encontrada de forma independente por um programador, seis dias após o relatório da análise, a 15 de setembro. A falha podia permitir que um nó ligado se fizesse passar por uma versão desatualizada do protocolo e, em seguida, bloqueasse. As mensagens podiam consumir até 2 MB de memória por hora por cada ligação de entrada e 5 MB por cada ligação de saída.
Impacto no mercado
A terceira falha divulgada foi classificada como de baixa gravidade e envolvia blocos manipulados que podiam causar o transbordo de ficheiros usados durante uma reorganização da cadeia. Em máquinas de 64 bits, o ataque exigiria aproximadamente um mês de toda a produção de blocos da rede. Os sistemas Windows e de 32 bits podiam deixar de funcionar; reiniciá-los não resolveria o problema. Os nós em máquinas de 32 bits ou que utilizem unidades FAT32 mais antigas continuam expostos, mesmo após a correção.
As divulgações dizem respeito à fiabilidade e à segurança da infraestrutura do Bitcoin, não a uma alteração ao protocolo do Bitcoin nem a uma oscilação de mercado comunicada. As notas de lançamento do Bitcoin Core indicam que se espera que mais três vulnerabilidades de gravidade média e elevada, já corrigidas na versão 30.0, sejam divulgadas dentro de duas semanas.

Perguntas frequentes
-
O que podia um atacante fazer com a falha mais grave do Bitcoin Core?
Um atacante remoto podia enviar dados que esgotassem a memória e bloqueassem nós Bitcoin com Windows, macOS ou BSD.
-
Porque está o Bitcoin Core a mudar a forma como divulga falhas fáceis de encontrar?
O projeto afirma que os modelos de linguagem tornaram mais barato encontrar algumas falhas. Por isso, as correções para as versões suportadas devem ser lançadas o mais rapidamente possível, acompanhadas de avisos públicos.
-
Como foram verificadas as vulnerabilidades encontradas pela análise com IA?
Colaboradores humanos verificaram cada resultado antes de este chegar à equipa de segurança do Bitcoin Core.
-
Que sistemas poderão continuar expostos à falha de baixa gravidade nos ficheiros de blocos?
Os nós em máquinas de 32 bits ou que armazenem blocos em unidades FAT32 mais antigas continuam expostos, mesmo após a correção.
-
Quando se espera que sejam divulgadas mais vulnerabilidades do Bitcoin Core?
Espera-se que mais três vulnerabilidades de gravidade média e elevada, corrigidas na versão 30.0 do Bitcoin Core, sejam divulgadas dentro de duas semanas.
 Benjamin Cowen
 Crypto Rank News
 Crypto News
 Crypto Capital Venture
 Altcoin Daily
 WuBlockchain
 CryptoSlate