








 CoinDesk
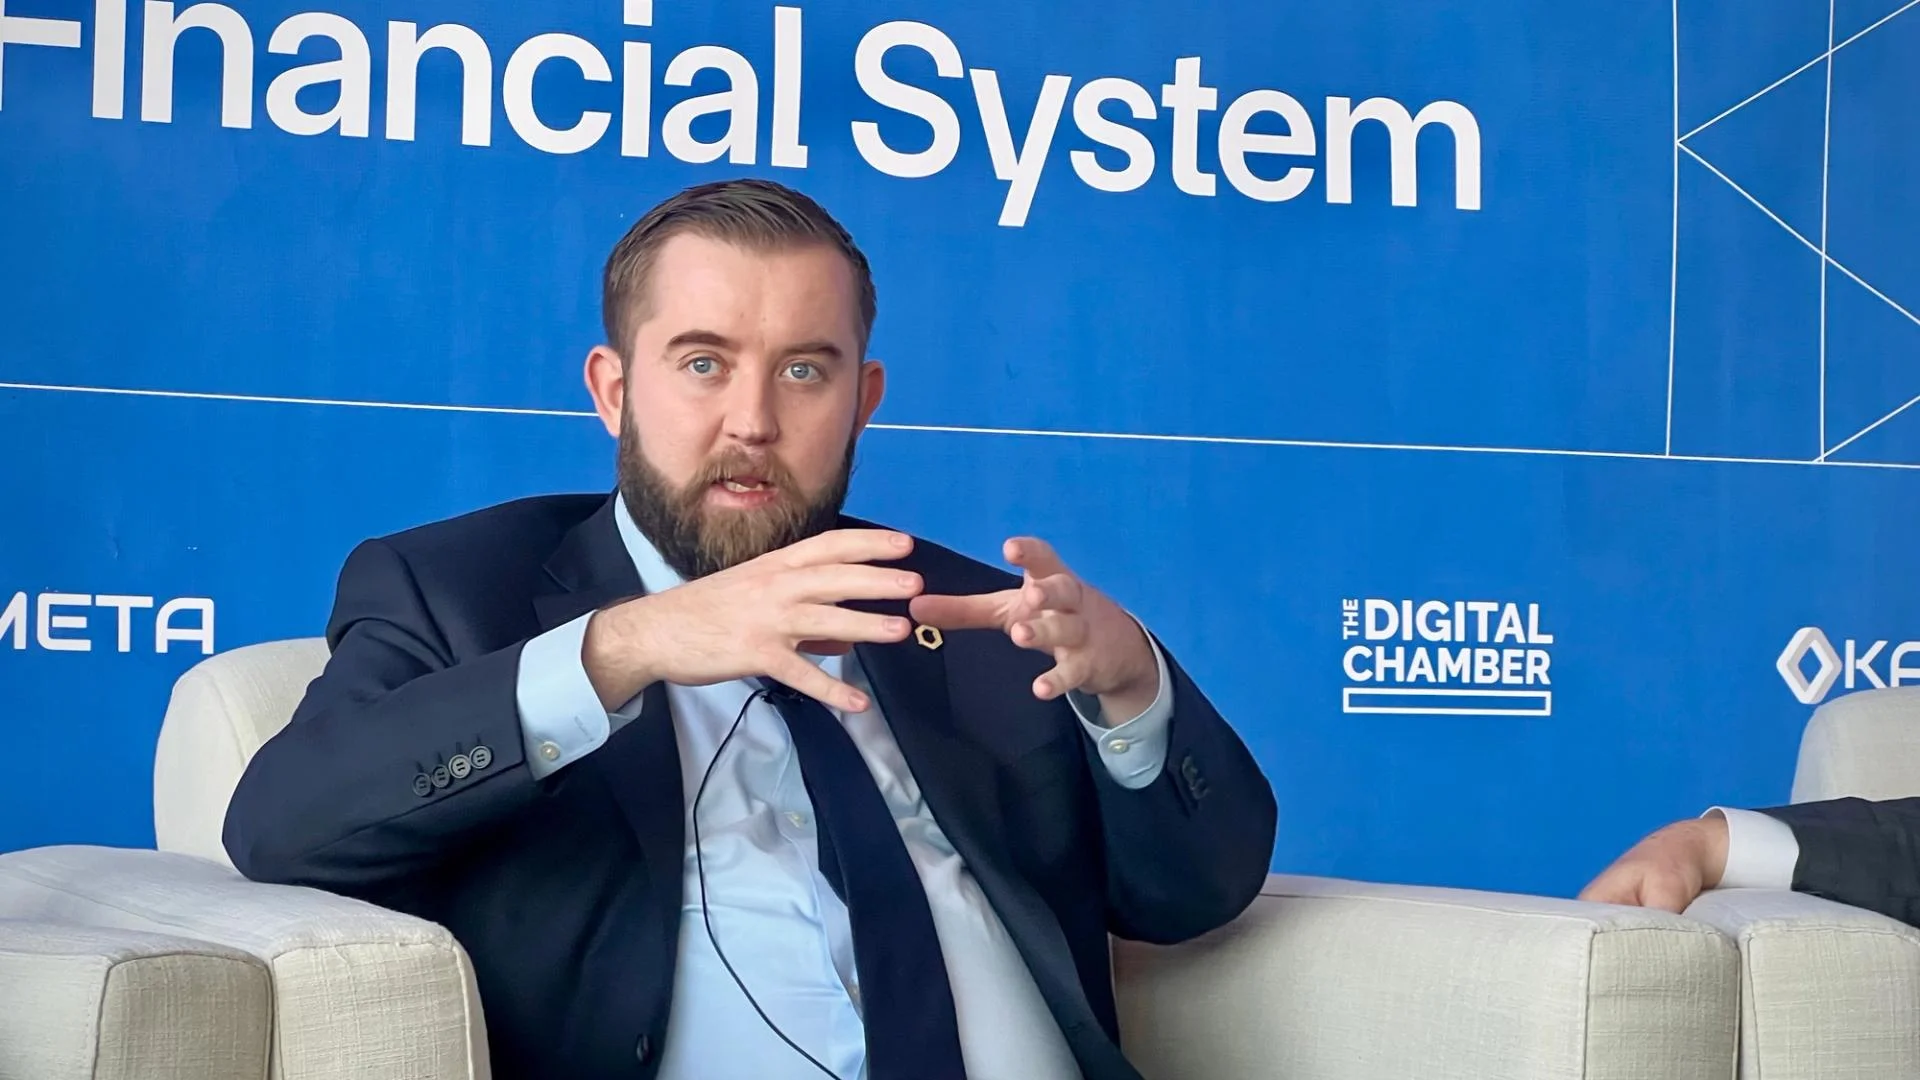



A Chainlink lançou o CCIP 2.0, que acrescenta controlos de segurança personalizados opcionais às transferências entre redes, além da sua rede predefinida de 16 operadores de nós independentes. A atualização surge na sequência da exploração da Kelp DAO em abril, que causou perdas de 292 milhões de dólares e foi atribuída a uma configuração de ponte da LayerZero que dependia de um único verificador.
Porque é importante
As pontes recorrem a verificadores para confirmar que uma transação ocorreu numa blockchain antes de libertarem fundos noutra. Se um verificador for comprometido ou enganado, os atacantes podem retirar fundos que nunca foram depositados. O ataque à Kelp pôs em evidência os riscos de depender de um único verificador: os atacantes, alegadamente ligados ao grupo Lazarus da Coreia do Norte, drenaram cerca de 292 milhões de dólares em rsETH. A LayerZero culpou a configuração da Kelp com um único verificador, enquanto a Kelp afirmou que a equipa da LayerZero a tinha analisado sem levantar objeções. Mais tarde, a Kelp disse que iria transferir o rsETH para a Chainlink.
O CCIP 2.0 permite às empresas adicionar os seus próprios verificadores ou recorrer a fornecedores externos, como a Infosys e a Nethermind. A rede da Chainlink, com 16 operadores, continua a verificar todas as transferências, independentemente de os utilizadores adicionarem outros verificadores. A alteração também elimina a função separada que era desempenhada pela Rede de Gestão de Risco da Chainlink. A Chainlink afirma que as verificações independentes podem agora ser feitas por verificadores opcionais, o que significa que os utilizadores que não adicionarem nenhum parecem depender de uma única rede de verificação, em vez de duas.
Impacto no mercado
A atualização atribui aos utilizadores do CCIP mais responsabilidade pela verificação em várias camadas. A Chainlink ainda não identificou nenhuma instituição que esteja a utilizar os novos verificadores; a Aave e a Maple começaram a adotar outras funcionalidades da atualização. Os utilizadores existentes da Chainlink foram transferidos automaticamente para o CCIP 2.0, pelo que a adoção de verificações adicionais será um indicador importante de como o novo modelo de segurança está a ser utilizado.
Perguntas frequentes
-
Que funcionalidade de segurança acrescenta o CCIP 2.0 da Chainlink?
O CCIP 2.0 permite às empresas adicionar controlos de segurança personalizados às transferências entre redes, recorrendo aos seus próprios verificadores ou a fornecedores externos, além da rede da Chainlink com 16 operadores.
-
Que relação teve a exploração da Kelp DAO com a verificação de pontes?
A exploração de abril drenou cerca de 292 milhões de dólares em rsETH de uma ponte da LayerZero que dependia de um único verificador. Alegadamente, os atacantes enganaram esse verificador.
-
O que mudou na Rede de Gestão de Risco da Chainlink?
Deixou de funcionar como uma salvaguarda separada que verifica as transferências uma segunda vez. A Chainlink afirma que as verificações independentes podem agora ser feitas por verificadores opcionais.
-
O que acontece se um utilizador do CCIP não adicionar verificadores personalizados?
Esses utilizadores parecem depender da rede de verificação da Chainlink, com 16 operadores, em vez das duas redes separadas que verificavam as transferências anteriormente.
-
Há instituições a utilizar os novos verificadores do CCIP 2.0?
A Chainlink ainda não identificou instituições que estejam a utilizar os novos verificadores. A Aave e a Maple começaram a adotar outras funcionalidades da atualização.
 WuBlockchain
 CoinTelegraph
 CZ Binance
 CryptoSlate