








 CoinDesk
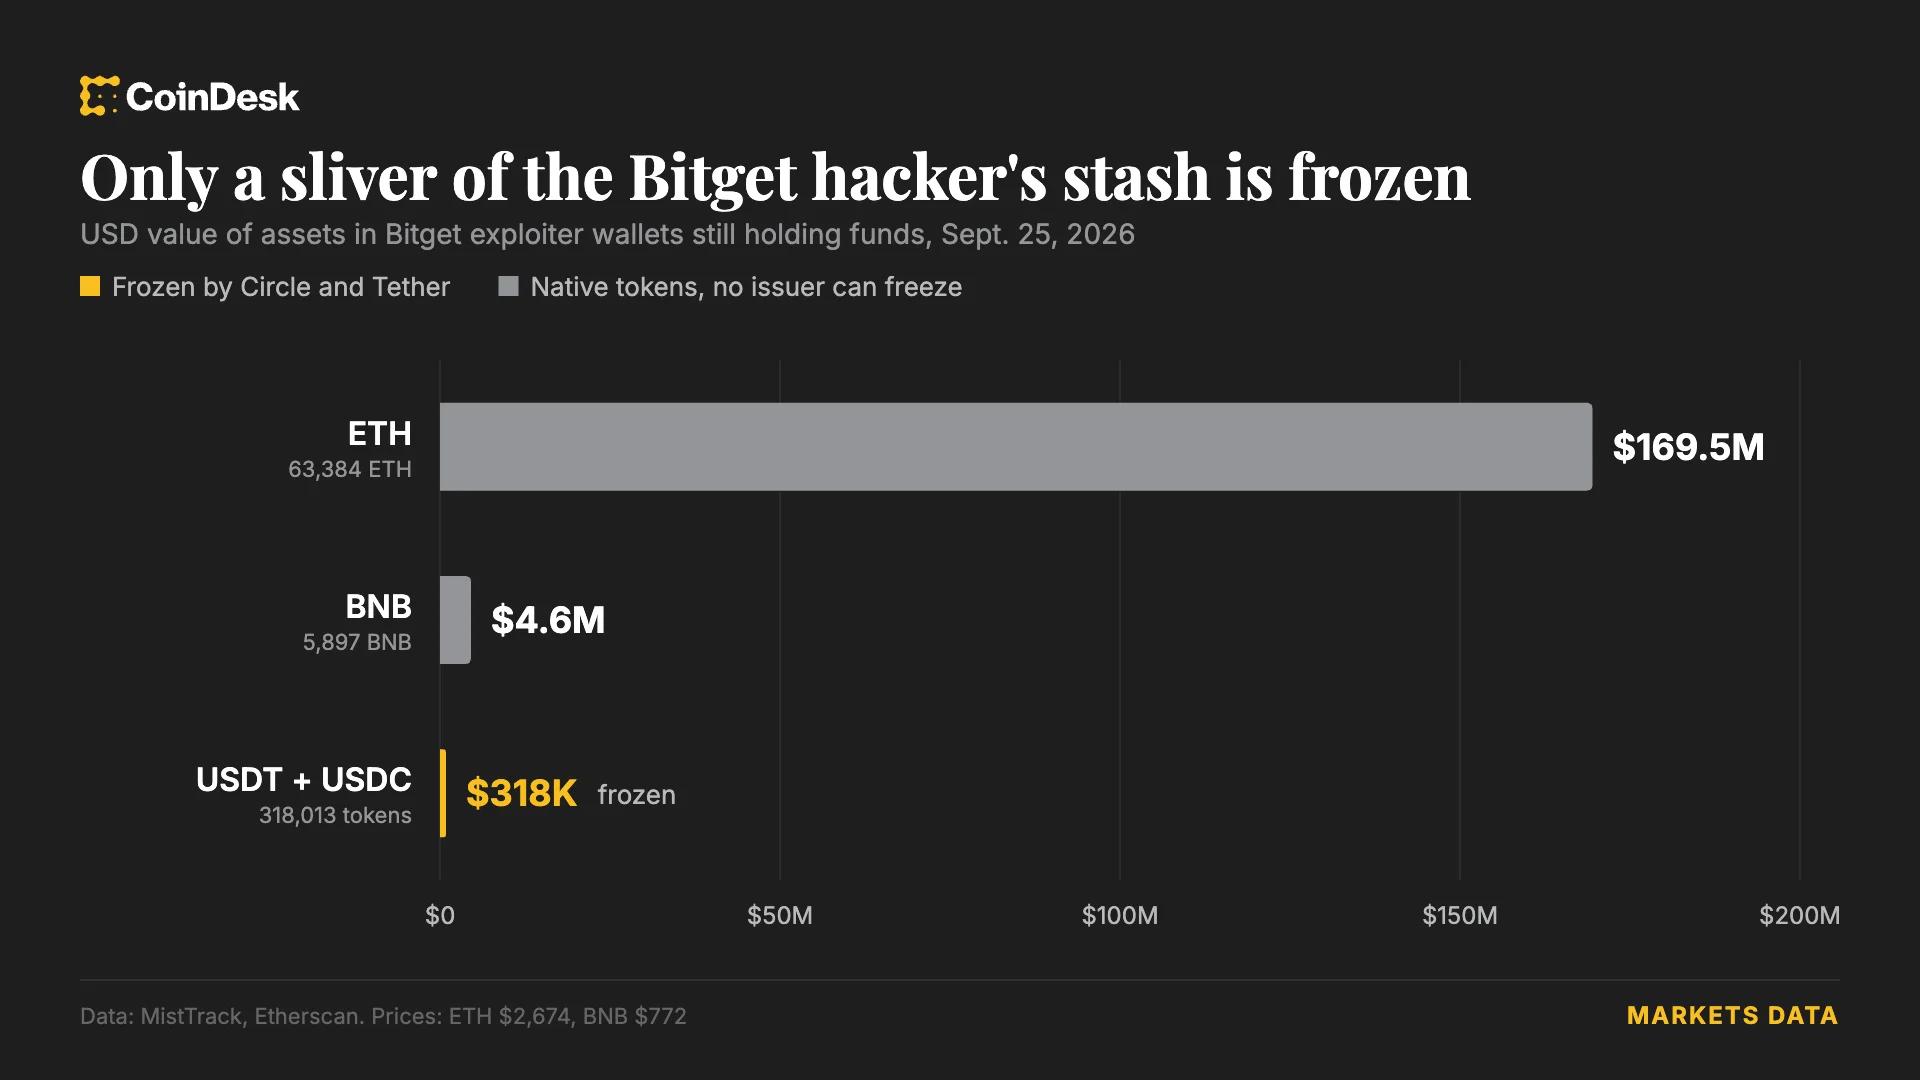



A Circle e a Tether congelaram uma carteira com cerca de 318 000 dólares em USDT e USDC, ligada ao ataque de quinta-feira à Bitget, que resultou no roubo de 351,6 milhões de dólares. A Circle colocou o endereço, identificado pela Etherscan como “Bitget Exploiter 8”, numa lista negra às 05:00 UTC de sexta-feira. A empresa de segurança blockchain MistTrack afirmou que a Tether também o baniu.
A carteira contém ainda cerca de 170,47 ETH, mas o congelamento afeta apenas as suas stablecoins. Outros endereços dos atacantes ainda detêm mais de 63 000 ETH, que os emissores de stablecoins não podem congelar. A CEO da Bitget, Gracy Chen, afirmou que os atacantes comprometeram um sistema de back-end na infraestrutura de carteiras da exchange, falsificaram dados de transações e acionaram a autorização para transferir fundos. Excluiu a hipótese de comprometimento de uma chave privada e disse que o fundo de proteção dos utilizadores da Bitget, com mais de 464 milhões de dólares, cobre as perdas.
Porque é importante
A resposta evidencia os diferentes pontos de controlo num roubo de criptoativos. Os emissores podem colocar as suas próprias stablecoins centralizadas numa lista negra, mas não conseguem congelar ETH através do mesmo mecanismo. A medida volta também a colocar sob escrutínio o papel da Circle no congelamento de ativos.
A Circle agiu mais rapidamente do que após o ataque à Drift em abril, que resultou no roubo de 285 milhões de dólares. Na altura, cerca de 232 milhões de dólares em USDC roubados foram transferidos de Solana para Ethereum através do protocolo de transferências entre redes da Circle. Críticos, incluindo ZachXBT, defenderam que a Circle poderia ter colocado as carteiras numa lista negra mais cedo. A Circle afirmou que congela ativos quando é legalmente obrigada a fazê-lo.
Impacto no mercado
Os 318 000 dólares congelados representam uma pequena parte dos fundos roubados, enquanto os restantes ETH identificados em endereços dos atacantes estão fora do controlo dos emissores de stablecoins. A Bitget afirma que o seu fundo de proteção cobre as perdas. O incidente também reabre o debate sobre a segurança das carteiras das exchanges e sobre quando devem intervir os emissores de stablecoins.



Perguntas frequentes
-
Que parte dos fundos roubados no ataque à Bitget foi congelada pela Circle e pela Tether?
A carteira congelada continha cerca de 318 000 dólares em USDT e USDC, uma pequena parte dos 351,6 milhões de dólares roubados.
-
Porque podem os emissores de stablecoins congelar USDT e USDC, mas não ETH?
A Circle e a Tether podem colocar as suas próprias stablecoins numa lista negra. Os mais de 63 000 ETH detidos noutros endereços dos atacantes não podem ser congelados por esses emissores.
-
Como transferiram os atacantes os fundos da Bitget, segundo a CEO da empresa?
Gracy Chen afirmou que os atacantes comprometeram um sistema de back-end na infraestrutura de carteiras da Bitget, falsificaram dados de transações e acionaram o processo de autorização. Excluiu a hipótese de comprometimento de uma chave privada.
-
Como diz a Bitget que vai cobrir as perdas do ataque?
Chen afirmou que o fundo de proteção dos utilizadores da Bitget, com mais de 464 milhões de dólares, cobre as perdas.
-
Porque está a resposta da Circle a ser comparada com o ataque à Drift?
A Circle colocou a carteira ligada à Bitget numa lista negra mais rapidamente do que após o ataque à Drift em abril, quando cerca de 232 milhões de dólares em USDC roubados foram transferidos entre redes. Críticos afirmaram que, nesse caso, a Circle poderia ter agido mais cedo.
 CryptoSlate
 WuBlockchain
 Crypto News
 Lookonchain