










A Electrum lançou a versão 4.8.3 depois de confirmar que servidores maliciosos estavam a explorar ativamente uma falha de gravidade elevada em versões anteriores da carteira. O ataque podia redirecionar pagamentos Bitcoin pendentes quando os utilizadores aumentavam manualmente as taxas, e pelo menos um utilizador perdeu fundos após aprovar uma transação fraudulenta. A Electrum recebeu duas queixas a 11 e 18 de outubro, mas não divulgou o montante total roubado nem o número de carteiras afetadas.
Porque é que isto importa
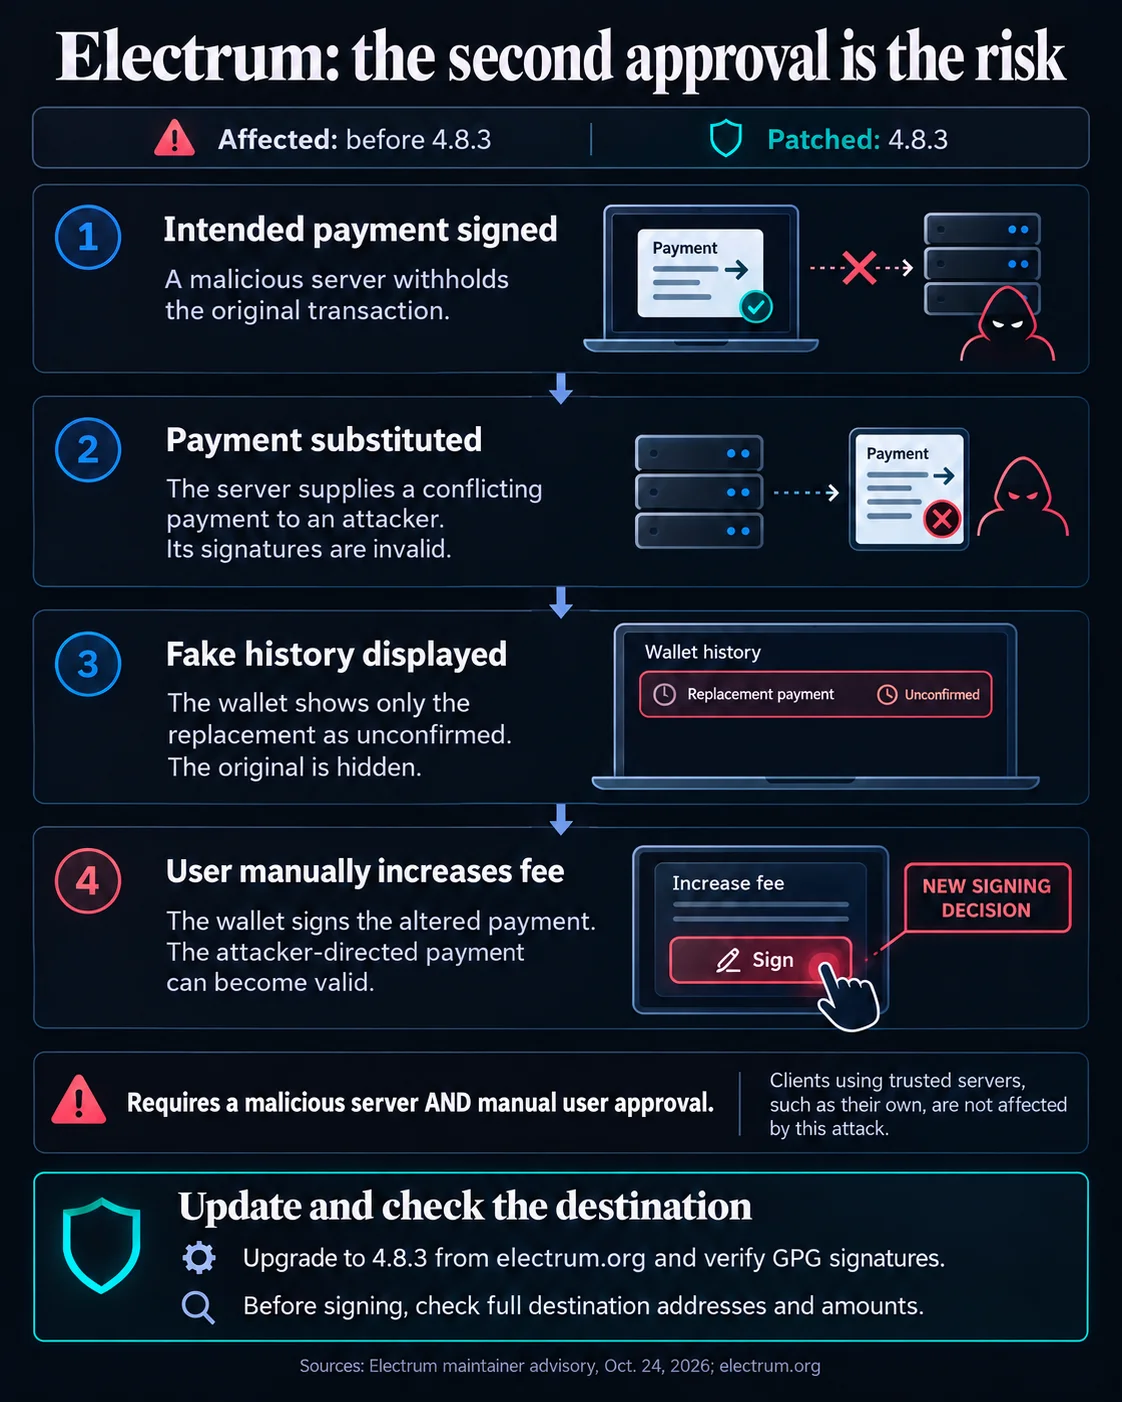
A vulnerabilidade explorava a forma como a Electrum tratava dados de transações não confirmadas provenientes de servidores externos. Um servidor malicioso podia reter um pagamento legítimo e apresentar uma transação conflituante que enviava fundos para um endereço controlado pelo atacante. A transação substituída continha inicialmente assinaturas inválidas, mas os clientes afetados apresentavam-na no histórico não confirmado da carteira sem verificar primeiro essas assinaturas.
O logrópio tornou-se acionável através da funcionalidade Replace-by-Fee do Bitcoin. Quando um utilizador tentava acelerar o pagamento aparentemente atrasado, a Electrum gerava novas assinaturas para a transação alterada, tornando a transferência dirigida pelo atacante válida sem expor as chaves privadas do utilizador. Os atacantes também criavam endereços cujos últimos quatro caracteres coincidiam com os dos destinatários pretendidos, explorando verificações parciais de endereço.
Impacto no mercado
O risco imediato concentra-se nos utilizadores de versões da Electrum anteriores à 4.8.3, e não numa alteração às regras de consenso do Bitcoin. A correção da Electrum adiciona verificações de assinatura para os inputs pertencentes à carteira antes de as transações não confirmadas entrarem no histórico local, bloqueando o caminho de substituição reportado antes que um aumento de taxa o possa autorizar.
Os utilizadores devem atualizar através do site oficial da Electrum e verificar endereços completos de destinatários e montantes de pagamento antes de assinar. O aviso indica que os clientes ligados exclusivamente a servidores de confiança, incluindo os operados privadamente, não estiveram expostos a este ataque. A correção não estende a verificação de assinaturas a todas as transações recebidas, pelo que a revisão das transações continua a ser essencial.

Perguntas frequentes
-
Que versões da Electrum são afetadas pela falha de redirecionamento de pagamentos?
A falha afeta as versões da Electrum anteriores à 4.8.3. A Electrum lançou a versão 4.8.3 com verificações destinadas a bloquear a técnica de substituição reportada.
-
Como redirecionavam os atacantes Bitcoin sem obter chaves privadas?
Servidores maliciosos forneciam uma transação não confirmada conflituante que redirecionava os fundos. Quando a vítima aumentava a taxa, a carteira gerava novas assinaturas para o pagamento alterado.
-
Porque era importante a funcionalidade Replace-by-Fee do Bitcoin no ataque?
O Replace-by-Fee permite aos utilizadores aumentar as taxas de pagamentos atrasados. Na exploração, essa ação rotineira fazia com que a Electrum autorizasse a transação dirigida pelo atacante.
-
Como faziam os atacantes os endereços fraudulentos parecerem legítimos?
Geravam endereços Bitcoin cujos últimos quatro caracteres coincidiam com os endereços dos destinatários pretendidos. Isto podia enganar utilizadores que verificavam apenas parte do endereço.
-
O que devem fazer os utilizadores da Electrum após a divulgação da vulnerabilidade?
Os utilizadores devem atualizar para a versão 4.8.3 através do site oficial da Electrum e verificar endereços completos de destinatários e montantes de pagamento antes de assinar transações.

 CoinDesk
 TheBlock
 WuBlockchain
 WatcherGuru
 CoinTelegraph
 Lookonchain