








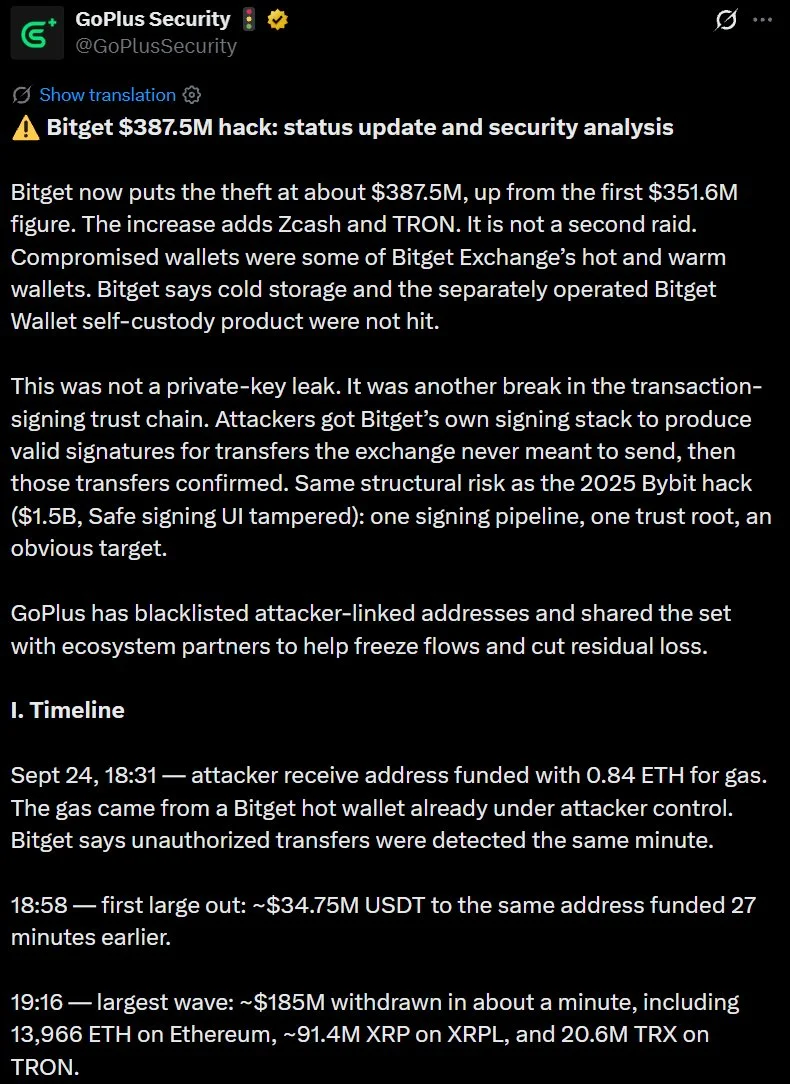
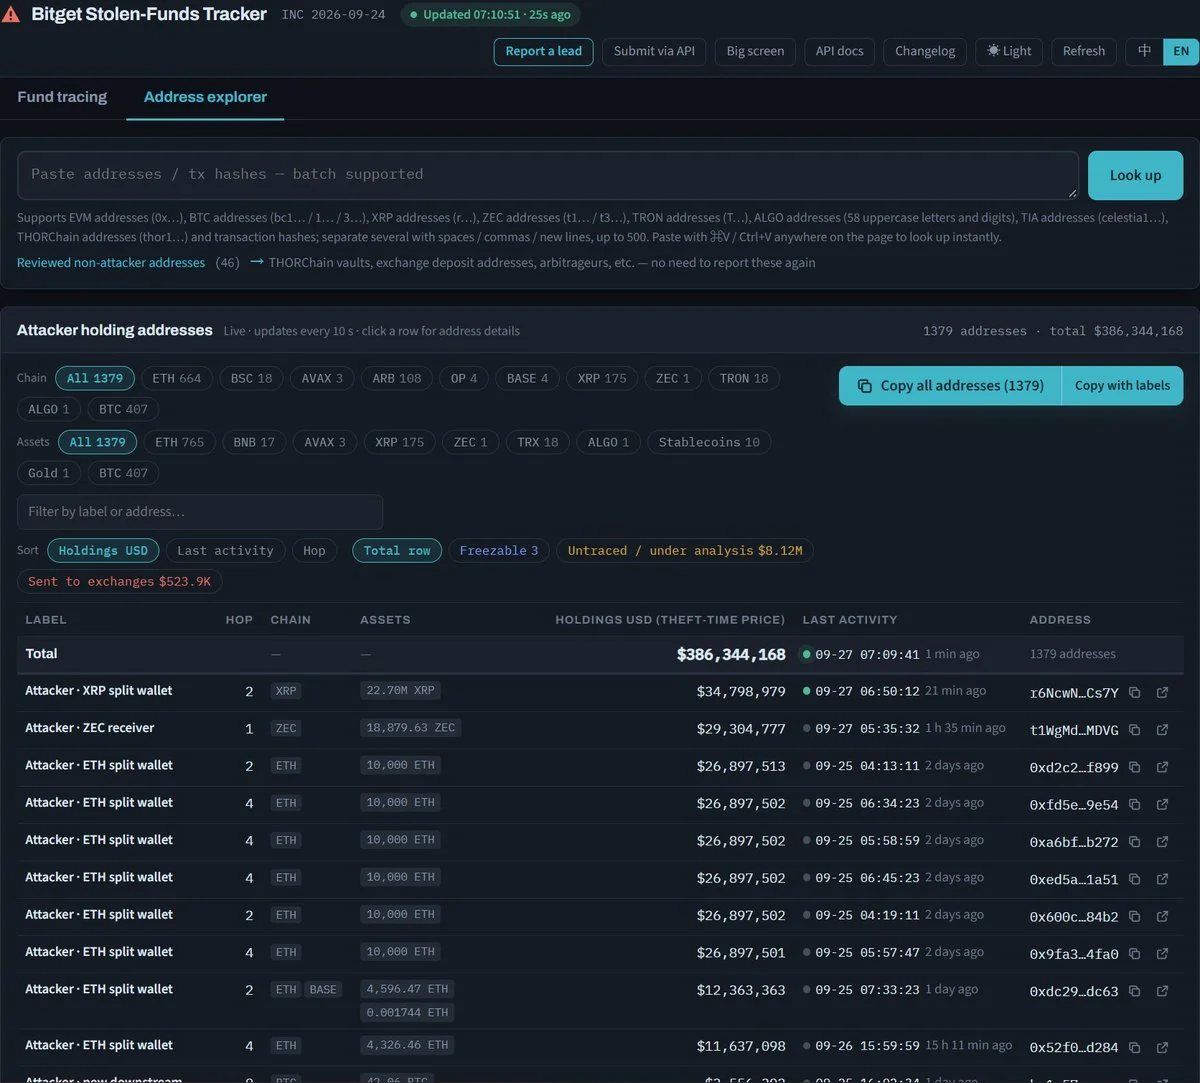
A análise da GoPlus Security ao hack de 387,5 milhões de dólares na Bitget concluiu que o ataque não envolveu fuga de chaves privadas. Em vez disso, os atacantes violaram um sistema crítico de backend de carteira, falsificaram dados de transações e enganaram o fluxo de assinatura autorizada da Bitget para gerar assinaturas válidas para transferências que a exchange nunca pretenderia fazer.
A janela de drenagem de fundos durou cerca de 2 horas e 25 minutos, com a maior vaga individual a movimentar cerca de 185 milhões de dólares em cerca de um minuto. A GoPlus colocou os endereços ligados aos atacantes em lista negra e partilhou-os com parceiros do ecossistema.
Porque é que isto importa
A descoberta altera o modelo de ameaça: mesmo exchanges que nunca expõem chaves privadas podem ser drenadas se a cadeia de confiança de assinatura de transações for comprometida. A GoPlus notou semelhanças estruturais com o hack da Bybit em 2025, sugerindo que ataques à cadeia de fornecimento contra infraestruturas de carteiras estão a tornar-se num manual repetível.
A Bitget ainda não publicou um relatório técnico completo, e o método inicial de intrusão permanece por confirmar.
Impacto no mercado
A atenção volta-se agora para saber se outras plataformas auditam os seus backends de assinatura e como a Bitget cobrirá o défice. A vaga mais rápida de 185 milhões de dólares num único minuto mostra o pouco tempo de reação que as equipas de segurança têm quando a infraestrutura de assinatura é comprometida.

Perguntas frequentes
-
Como é que os hackers drenaram 387,5M$ da Bitget sem fugir de chaves privadas?
A GoPlus descobriu que os atacantes violaram um sistema de backend de carteira e falsificaram dados de transações, fazendo com que o fluxo de assinatura autorizada da Bitget gerasse assinaturas válidas para transferências que a exchange não pretendia fazer.
-
Quanto tempo durou a drenagem de fundos do hack da Bitget?
A janela de drenagem durou aproximadamente 2 horas e 25 minutos, com a maior vaga a movimentar cerca de 185 milhões de dólares em cerca de um minuto.
-
O hack da Bitget é semelhante ao hack da Bybit?
A GoPlus afirmou que o incidente mostra semelhanças estruturais com o hack da Bybit em 2025, embora a Bitget ainda não tenha publicado um relatório técnico completo e o método inicial de intrusão permaneça por confirmar.
-
O que é um ataque à cadeia de confiança de assinatura de transações?
É um ataque que compromete os sistemas que preparam e autorizam transações em vez das próprias chaves privadas, enganando o fluxo de assinatura legítimo para aprovar transferências maliciosas como se fossem válidas.
-
O que foi feito relativamente aos endereços dos atacantes?
A GoPlus colocou os endereços ligados aos atacantes em lista negra e partilhou-os com parceiros do ecossistema para ajudar a congelar ou rastrear os fundos roubados.

 CryptoSlate
 Crypto News
 CoinDesk
 Lookonchain