








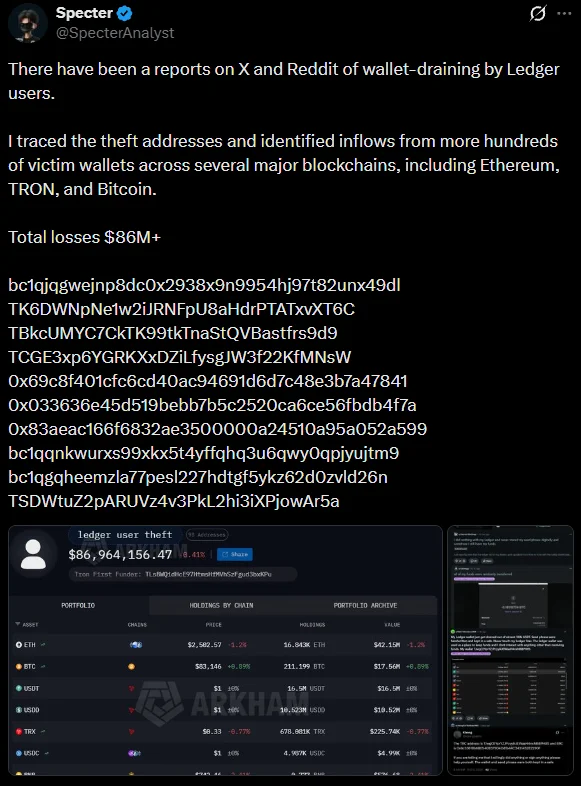
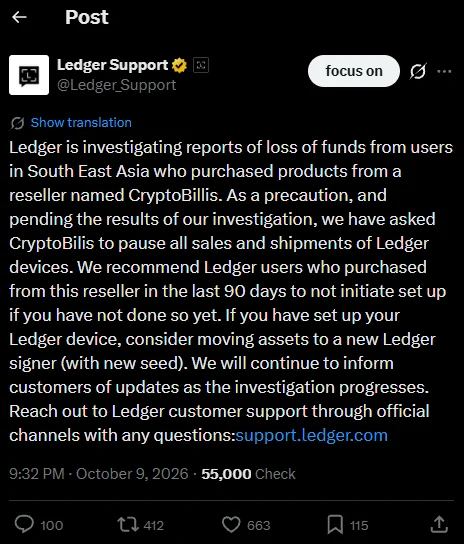
A Ledger está a investigar relatos de fundos roubados a clientes do Sudeste Asiático que compraram dispositivos ao revendedor CryptoBilis. A empresa pediu ao revendedor que suspendesse as vendas e os envios e alertou os clientes que compraram dispositivos nessa loja nos últimos 90 dias para não os inicializarem.
Porque é importante
A Ledger aconselhou os clientes que já tinham inicializado um dispositivo a transferirem os ativos para um novo dispositivo de assinatura Ledger, com uma nova frase-semente. O investigador onchain Specter afirmou que endereços suspeitos receberam fundos de centenas de carteiras de vítimas na Ethereum, TRON e Bitcoin, com perdas estimadas em mais de 86 milhões de dólares.
Impacto no mercado
O vetor de ataque comum ainda não foi confirmado. A Ledger afirmou que, de momento, não há provas de que as suas carteiras de hardware ou a infraestrutura central tenham sido diretamente comprometidas. CZ afirmou que as informações disponíveis apontam para um ataque localizado à cadeia de fornecimento, envolvendo um fornecedor e possivelmente dispositivos falsos ou adulterados. Acrescentou que participantes do ecossistema BNB e o setor em geral ajudariam a rastrear e recuperar os fundos.


Perguntas frequentes
-
O que aconselhou a Ledger aos clientes que compraram à CryptoBilis nos últimos 90 dias?
A Ledger aconselhou-os a não inicializarem os dispositivos. Os clientes que já os tinham configurado foram aconselhados a transferir os ativos para um novo dispositivo de assinatura Ledger, usando uma nova frase-semente.
-
Qual foi o valor estimado dos fundos roubados?
O investigador onchain Specter estimou as perdas em mais de 86 milhões de dólares, após rastrear endereços suspeitos que receberam fundos de centenas de carteiras de vítimas.
-
Que redes foram associadas aos endereços suspeitos?
Specter afirmou que os endereços receberam fundos de carteiras de vítimas na Ethereum, TRON e Bitcoin.
-
Os investigadores confirmaram como foram esvaziadas as carteiras?
Não. O vetor de ataque comum ainda não foi confirmado. CZ afirmou que as informações disponíveis apontam para um ataque localizado à cadeia de fornecimento, envolvendo um único fornecedor.
-
Há provas de que o hardware ou a infraestrutura central da Ledger foram comprometidos?
A Ledger afirmou que, de momento, não há provas de que as suas carteiras de hardware ou a infraestrutura central tenham sido diretamente comprometidas.

 CryptoSlate
 Crypto News
 CoinDesk
 Lookonchain