








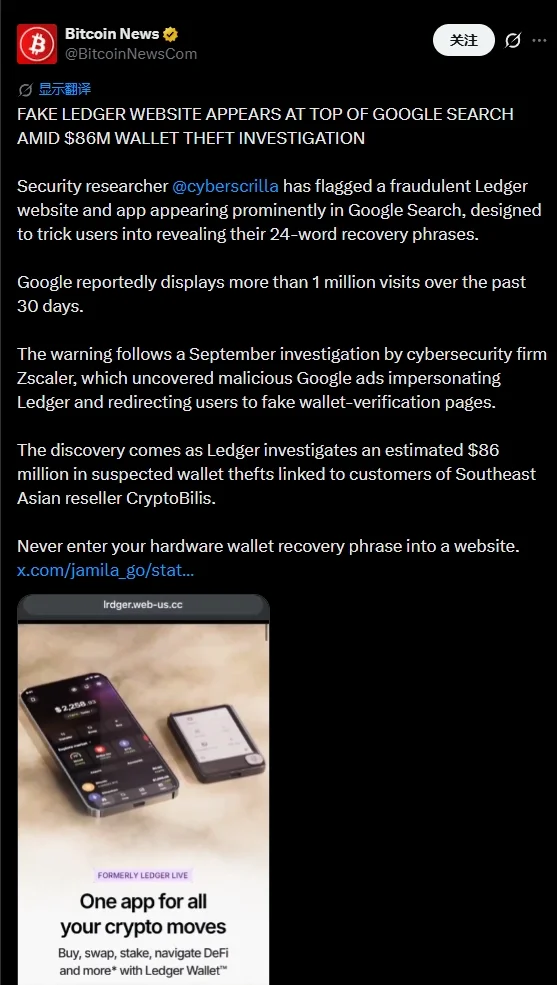
O investigador de cibersegurança Cyber Scrilla descobriu um site e uma aplicação fraudulentos da Ledger que aparecem no topo da Google Search e foram concebidos para capturar as frases de recuperação de 24 palavras dos utilizadores. Segundo relatos, o Google registou mais de 1 milhão de visitas ao site nos últimos 30 dias.
Porque é importante
A descoberta surge no âmbito de investigações sobre roubos de carteiras estimados em 86 milhões de dólares, ligados ao revendedor do Sudeste Asiático CryptoBilis. O caso acrescenta a visibilidade nos motores de pesquisa ao modelo de ameaça para os utilizadores da Ledger, que podem confundir um resultado de destaque com uma página oficial de verificação da carteira.
Impacto no mercado
A campanha surge na sequência de uma investigação realizada em setembro pela empresa de cibersegurança Zscaler, que identificou anúncios maliciosos no Google a fazer-se passar pela Ledger e a redirecionar utilizadores para páginas de verificação falsas. A atividade mostra como uma posição comprometida nos resultados de pesquisa pode transformar o roubo de frases-semente num risco mais amplo para a segurança das carteiras.
As frases de recuperação dão controlo sobre carteiras de autocustódia, pelo que os pedidos para enviar as 24 palavras devem ser considerados um alerta crítico de phishing. Os utilizadores da Ledger devem confirmar que estão a utilizar canais oficiais antes de introduzirem qualquer informação de recuperação.
Perguntas frequentes
-
O que foi concebido para roubar o site falso da Ledger?
O site e a aplicação fraudulentos foram concebidos para levar os utilizadores a fornecer as frases de recuperação de 24 palavras das suas carteiras.
-
Quanto tráfego terá o Google apresentado para o site de phishing?
Segundo relatos, o Google registou mais de 1 milhão de visitas ao site nos 30 dias anteriores.
-
Como está a campanha relacionada com as investigações à CryptoBilis?
O alerta surge no âmbito de investigações sobre roubos de carteiras estimados em 86 milhões de dólares, ligados ao revendedor do Sudeste Asiático CryptoBilis.
-
O que descobriu a Zscaler na sua investigação de setembro?
A Zscaler identificou anúncios maliciosos no Google a fazer-se passar pela Ledger e a redirecionar utilizadores para páginas falsas de verificação de carteiras.
-
Porque são importantes as posições nos resultados de pesquisa nesta campanha de phishing contra a Ledger?
Um resultado de destaque no Google pode fazer com que uma página fraudulenta de verificação da carteira pareça legítima, aumentando o risco de os utilizadores fornecerem as suas frases de recuperação.

 CoinDesk
 CoinTelegraph
 WatcherGuru
 Crypto News
 Lookonchain
 CryptoSlate