










A Polymarket restabeleceu as transações a 29 de outubro, depois de um fornecedor terceiro comprometido ter afetado o seu mercado internacional de previsão. A empresa de análise de blockchain Bubblemaps estimou que mais de 700 utilizadores foram afetados e que cerca de 3,46 milhões de dólares em ativos foram comprometidos. A Polymarket afirmou ter resolvido o problema, comunicado o caso às autoridades e que reembolsaria os utilizadores afetados, mas o aviso oficial não especificou as perdas totais.
Porque é importante
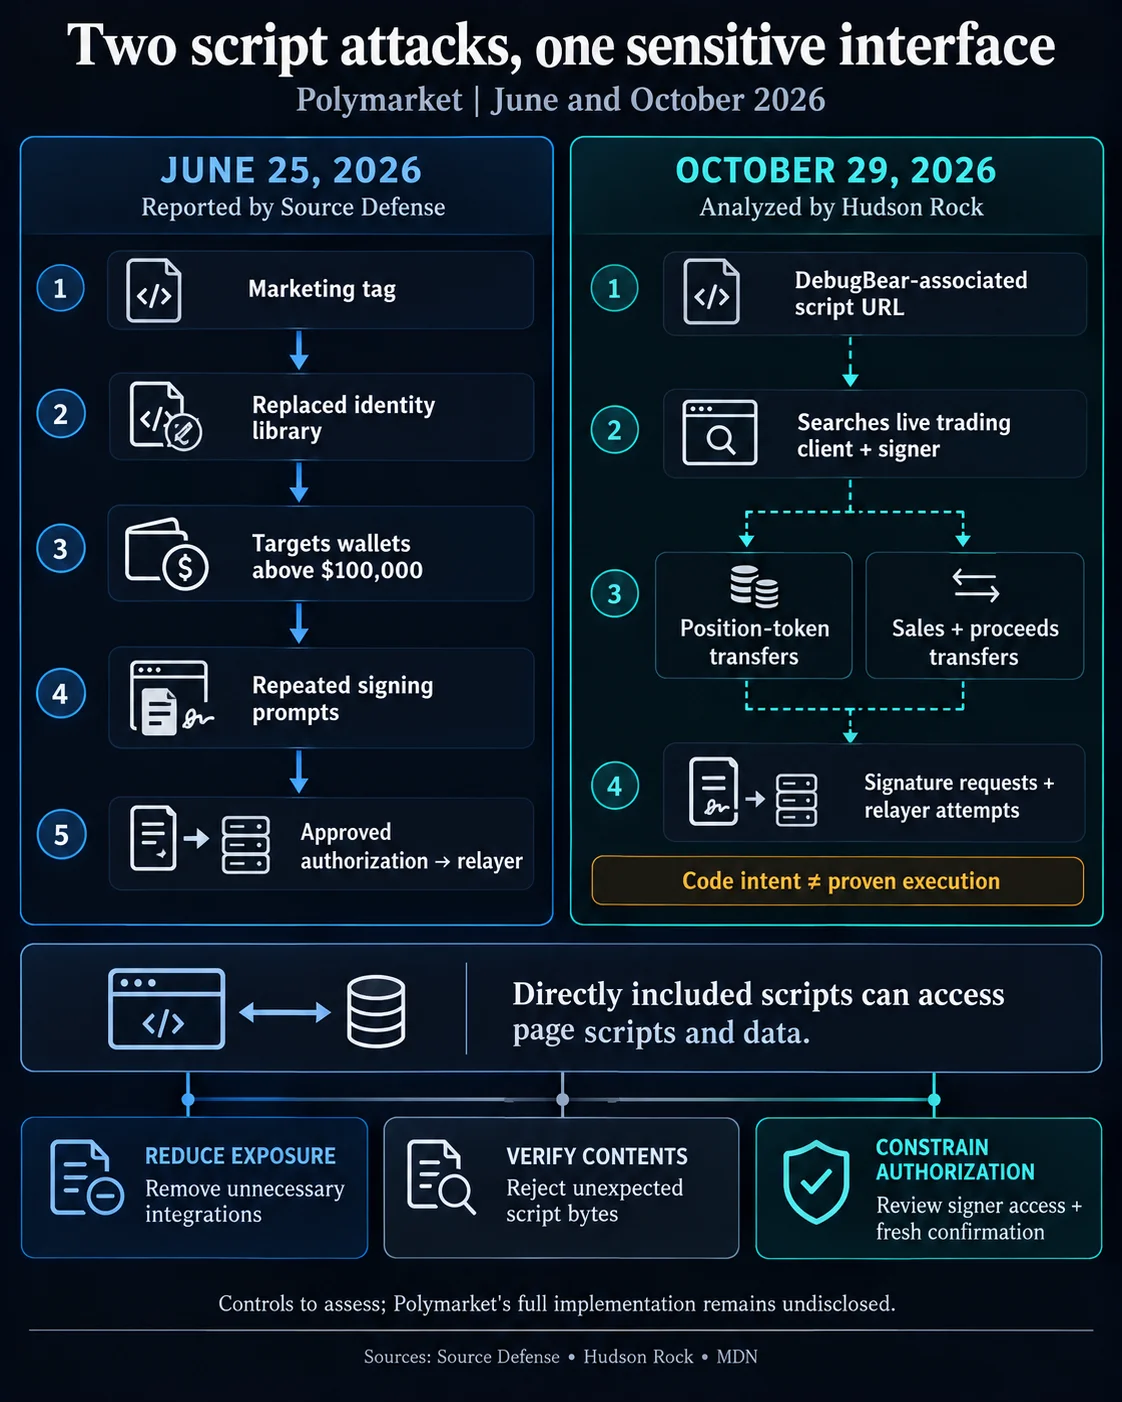
O incidente de outubro ocorreu após um ataque com scripts no site, a 25 de junho, que terá drenado cerca de 3 milhões de dólares. Os investigadores descrevem métodos diferentes nos dois incidentes: o script malicioso de junho procurava obter autorizações das carteiras, enquanto o código recuperado após o incidente de outubro procurava, numa sessão iniciada, ferramentas de negociação e um assinante capaz de solicitar autorização criptográfica.
A análise estática da Hudson Rock revelou código programado para solicitar transferências de tokens de posição num ramo da conta, ou transferências de vendas e respetivas receitas noutro. Os investigadores não determinaram se o código chegou a ser executado, se obteve assinaturas sem conhecimento dos utilizadores ou se roubou chaves privadas. A cadeia completa entre vítimas e destinatários também não foi comprovada, e os metadados de remoção não permitiram determinar exatamente quando terminou a exposição.
Impacto no mercado
A Bubblemaps estimou que os atacantes converteram cerca de 2,7 milhões de dólares em POL e transferiram-nos para fora da plataforma, enquanto cerca de 750 mil dólares permaneciam na Polymarket no momento da avaliação. Estes valores são estimativas de uma empresa de análise, não um total especificado no aviso da Polymarket sobre o incidente.
A repetição dos incidentes coloca em foco a segurança das interfaces de negociação. Os scripts de terceiros incluídos diretamente numa página web podem aceder a outros scripts e dados da página; alojar simplesmente um ficheiro noutro local não elimina esse acesso. Limitar o código externo, restringir as permissões do assinante e exigir uma nova confirmação do utilizador para ações sensíveis são medidas que abordam diferentes pontos da cadeia de risco. Uma análise detalhada posterior sobre o período de exposição, as contas afetadas e os percursos de autorização ajudaria os utilizadores a avaliar que proteções foram alteradas.
Perguntas frequentes
-
Quanto estimou a Bubblemaps que foi comprometido na falha de segurança da Polymarket em outubro?
A Bubblemaps estimou que foram comprometidos cerca de 3,46 milhões de dólares em ativos e que mais de 700 utilizadores foram afetados. O aviso oficial da Polymarket não especificou as perdas totais.
-
O que disse a Polymarket que faria pelos utilizadores afetados?
A Polymarket afirmou ter resolvido o problema, comunicado o caso às autoridades e que compensaria os utilizadores afetados.
-
Em que diferia o código de outubro do ataque de junho?
O ataque de junho terá usado código malicioso para tentar obter autorizações das carteiras. O código recuperado em outubro procurava, em sessões iniciadas, ferramentas de negociação e um assinante capaz de solicitar autorização criptográfica.
-
O que disseram os investigadores que continuava por provar sobre o código de outubro?
A análise estática da Hudson Rock não determinou se o código foi executado, obteve assinaturas sem conhecimento dos utilizadores ou roubou chaves privadas. A cadeia completa entre vítimas e destinatários também não foi comprovada.
-
Que medidas de segurança poderiam reduzir os riscos descritos nos incidentes?
Limitar o código de terceiros nas páginas de negociação, restringir as permissões dos assinantes e exigir uma nova confirmação do utilizador para ações sensíveis são medidas que abordam diferentes pontos da cadeia de risco.

 WuBlockchain
 CoinDesk
 CoinTelegraph
 Crypto Rank News
 WatcherGuru
 Crypto Capital Venture