








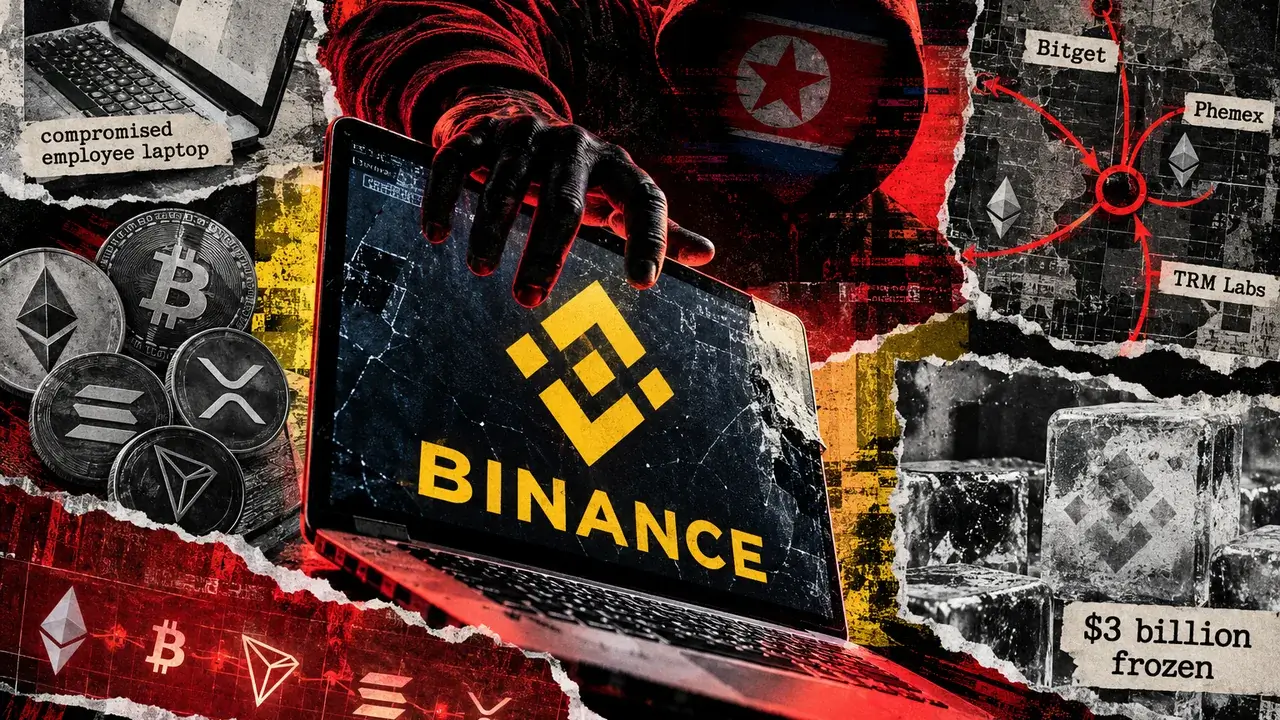


A Binance afirma que os investigadores descobriram pontos de entrada adicionais no ataque de cerca de 6 mil milhões de dólares, para além de um computador portátil de um funcionário que se suspeitava inicialmente ter sido comprometido. A exchange não revelou quais eram esses novos pontos. A TRM Labs atribui o ataque ao grupo TraderTraitor, ligado à Coreia do Norte, enquanto investigadores de blockchain rastrearam fundos roubados até endereços associados a ataques anteriores à Bitget e à Phemex.
Porque é importante
A TRM Labs afirmou que os atacantes transferiram cerca de 6 mil milhões de dólares de carteiras associadas à Binance através de 10 blockchains, movimentando a maioria dos ativos em cerca de 20 minutos. Segundo a empresa, os preparativos começaram pelo menos 36 horas antes. Na Ethereum, os atacantes usaram o EIP-7702 para delegar o controlo de uma hot wallet da Binance a um contrato malicioso, recorrendo a uma de 50 autorizações pré-assinadas para instalar instruções de execução de transações.
A TRM afirmou que as transações noutras redes tinham assinaturas válidas, o que levanta a possibilidade de ter havido uma violação da infraestrutura de assinatura das hot wallets. A Binance afirmou não ter encontrado provas de que as chaves privadas das carteiras tenham sido divulgadas, revogou a autorização do endereço afetado e está a reformular a sua infraestrutura de levantamentos.
Impacto no mercado
A Binance afirma ter congelado cerca de 3 mil milhões de dólares em ativos afetados com a ajuda de parceiros de blockchain e que cobrirá todas as perdas através do seu Secure Asset Fund for Users e de recursos próprios. Os depósitos não foram afetados, segundo a atualização de 30 de outubro, que indicava que os levantamentos deveriam ser retomados dentro de 45 horas. A exchange também tenciona publicar uma prova de reservas atualizada após as medidas corretivas.
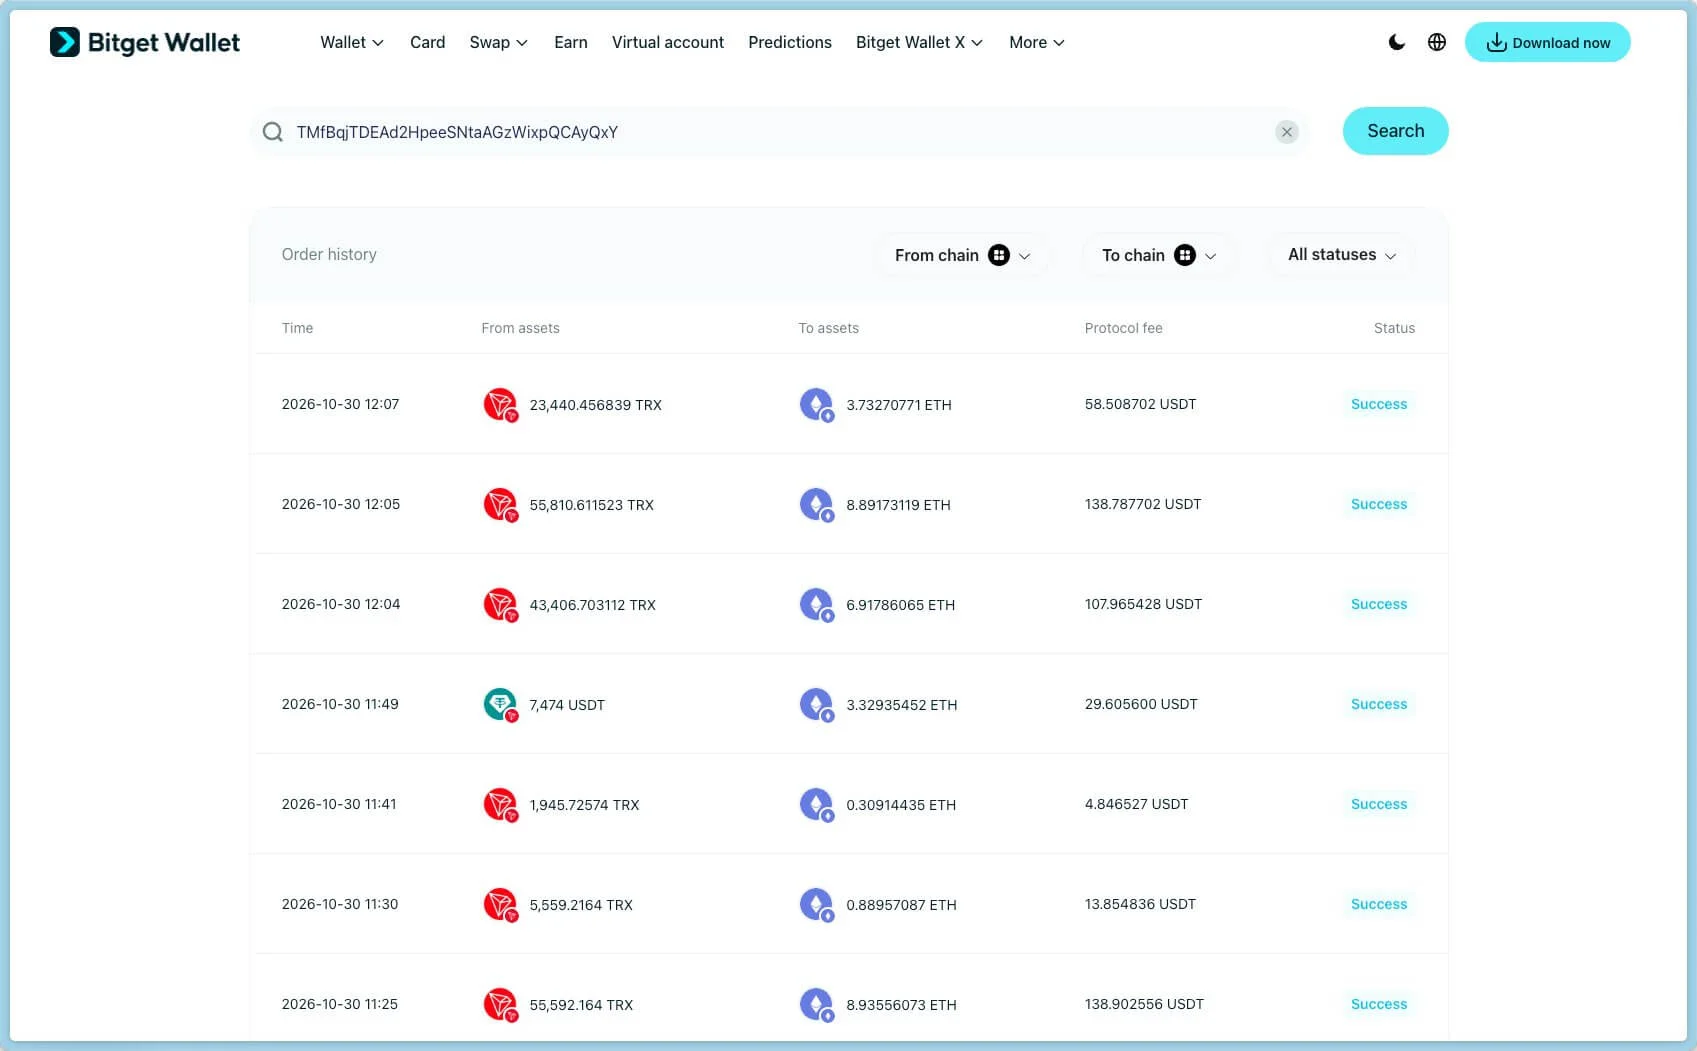
A TRM Labs afirmou ter um elevado grau de confiança de que o TraderTraitor foi responsável, mas a Binance não confirmou a identidade dos atacantes. ZachXBT rastreou fundos do incidente da Binance e do ataque de cerca de 388 milhões de dólares à Bitget até ao mesmo endereço Ethereum, depois de estes terem passado pela THORChain. Separadamente, a MistTrack afirmou que TRX roubados passaram pela ponte cross-chain da Bitget Wallet antes de chegarem a um endereço ligado ao ataque à Phemex. A Binance afirma estar a colaborar com as autoridades e com empresas de inteligência de blockchain.


Perguntas frequentes
-
Como terão os atacantes acedido aos fundos da Binance?
A TRM Labs afirmou que os atacantes usaram o EIP-7702 para delegar o controlo de uma hot wallet da Binance a um contrato malicioso. Uma de 50 autorizações pré-assinadas permitiu-lhes instalar instruções de execução de transações.
-
Que parte dos ativos afetados afirmou a Binance ter congelado?
A Binance afirmou ter congelado cerca de 3 mil milhões de dólares em ativos afetados, com a colaboração de parceiros de blockchain.
-
O que afirma a Binance sobre as perdas dos clientes e os depósitos?
A Binance comprometeu-se a cobrir todas as perdas através do seu Secure Asset Fund for Users e de recursos próprios. Na atualização de 30 de outubro, afirmou que os depósitos não tinham sido afetados.
-
Que provas ligam o ataque à Binance a ataques anteriores?
ZachXBT rastreou fundos dos ataques à Binance e à Bitget até ao mesmo endereço Ethereum, depois de passarem pela THORChain. A MistTrack associou TRX roubados a um endereço ligado ao ataque à Phemex.
-
A Binance confirmou quem realizou o ataque?
Não. A TRM Labs afirmou ter um elevado grau de confiança de que o TraderTraitor foi responsável, mas a Binance não confirmou a identidade dos atacantes e diz estar a colaborar com as autoridades.

 CoinDesk
 WuBlockchain
 CoinTelegraph
 Lookonchain
 Crypto News