









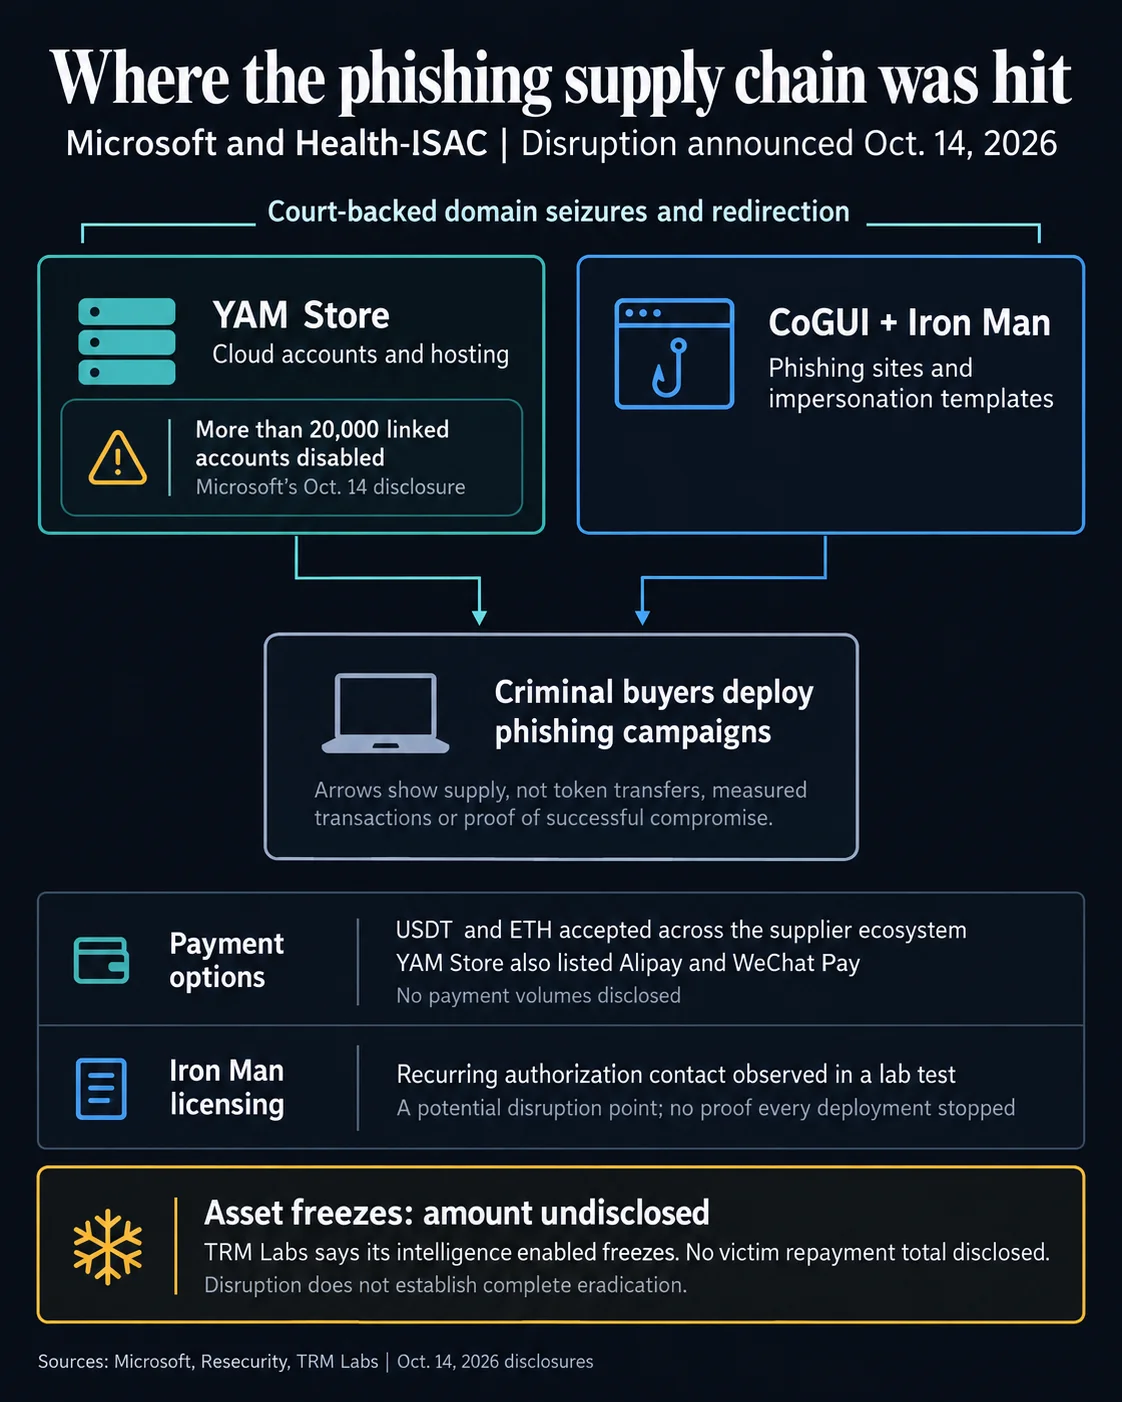

A Microsoft e a Health-ISAC obtiveram uma ordem judicial nos EUA para apreender e redirecionar os domínios por trás da YAM Store, da CoGUI e da Iron Man, três fornecedores de phishing como serviço que ajudaram criminosos a enviar mais de mil milhões de mensagens maliciosas desde janeiro. A operação desativou mais de 20.000 contas e está a bloquear mais de 100.000 domínios de falsificação de identidade e fraude usados para visar 75.000 organizações em 150 países. A montra da YAM Store aceitava USDT na rede Tron, além de Alipay e WeChat Pay, enquanto a Cloudflare e a empresa de blockchain TRM Labs ajudaram a rastrear e congelar pagamentos em criptomoedas ligados aos fornecedores.
Porque é importante
Esta operação é um caso raro de phishing em que a infraestrutura financeira é mencionada na documentação judicial. A YAM Store, a CoGUI e a Iron Man não eram operadores oportunistas, mas fornecedores de serviços que geriam mercados de revenda por níveis para contas Microsoft e Google roubadas, recursos de cloud, alojamento e modelos de phishing prontos a usar. A Resecurity identificou mais de 2.300 modelos da Iron Man que visavam bancos, retalhistas, autoridades de transporte e agências governamentais em vários países.
A investigação, iniciada depois de a Agência Nacional de Polícia do Japão ter sinalizado burlas no final de 2025, rastreou a operação até um mercado em língua chinesa onde grupos criminosos podiam comprar infraestrutura sem a desenvolver. A Cloudflare afirmou que os compradores também podiam pagar com USDC por algumas ofertas do mercado, mostrando como as redes de stablecoins servem agora de porta de entrada padrão para fornecedores de phishing como serviço que precisam de liquidação pseudónima e transfronteiriça.
Impacto no mercado
A Microsoft afirmou que os fornecedores identificados faziam parte de uma rede criminosa maior, cuja infraestrutura relacionada continua a ser desmantelada. Os danos financeiros não foram divulgados. A TRM Labs ajudou a localizar ativos para congelamento, mas não especificou o valor apreendido, pelo que a perda imediata de receitas para os operadores continua por esclarecer. A Cloudflare acrescentou que alguns registadores de domínios operam em jurisdições onde as apreensões legais são difíceis, o que significa que poderá surgir infraestrutura de substituição mesmo depois de os fornecedores identificados ficarem offline.
Para o setor das criptomoedas, a leitura é mista.




Perguntas frequentes
-
O que é que a Microsoft desmantelou nesta operação contra o phishing?
A Microsoft e a Health-ISAC obtiveram uma ordem judicial nos EUA para apreender e redirecionar os domínios por trás de três fornecedores de phishing como serviço, a YAM Store, a CoGUI e a Iron Man, que ajudaram criminosos a enviar mais de mil milhões de mensagens maliciosas desde janeiro.
-
Que criptoativos aceitavam os fornecedores de phishing?
A montra da YAM Store aceitava USDT na rede Tron, além de Alipay e WeChat Pay. A Cloudflare afirmou que os compradores também podiam pagar com USDC por algumas ofertas do mercado, e os serviços aceitavam Ethereum de forma mais ampla.
-
Quantas organizações foram visadas por estas campanhas de phishing?
Desde janeiro, os três serviços ajudaram criminosos a visar mais de 75.000 organizações em mais de 150 países, gerando dezenas de milhões de dólares para os seus operadores.
-
Como foi rastreado o financiamento em criptomoedas?
A empresa de análise de blockchain TRM Labs forneceu informações que ajudaram os investigadores a localizar e congelar ativos ligados ao grupo, embora a empresa não tenha divulgado o valor dos fundos congelados.
-
Que infraestrutura foi desativada como parte da operação?
A Microsoft desativou mais de 20.000 contas ligadas à YAM Store, está a bloquear mais de 100.000 domínios de falsificação de identidade e fraude, e trabalhou com a Cloudflare para suspender contas e desativar projetos Workers que suportavam as páginas de phishing.

 CoinDesk
 CoinTelegraph
 WatcherGuru
 Crypto News
 Lookonchain
 TheBlock