








 CoinDesk


Investigadores descobriram que uma falha no XRP Ledger, existente desde 2015, poderia ter permitido a atacantes criar e gastar novos XRP sem financiar devidamente a transação. O bug foi comunicado internamente em 22 de setembro, reproduzido por engenheiros da RippleX e corrigido no lançamento do xrpld 3.4.1, em 25 de setembro. A RippleX afirmou não ter encontrado indícios de exploração em redes públicas.
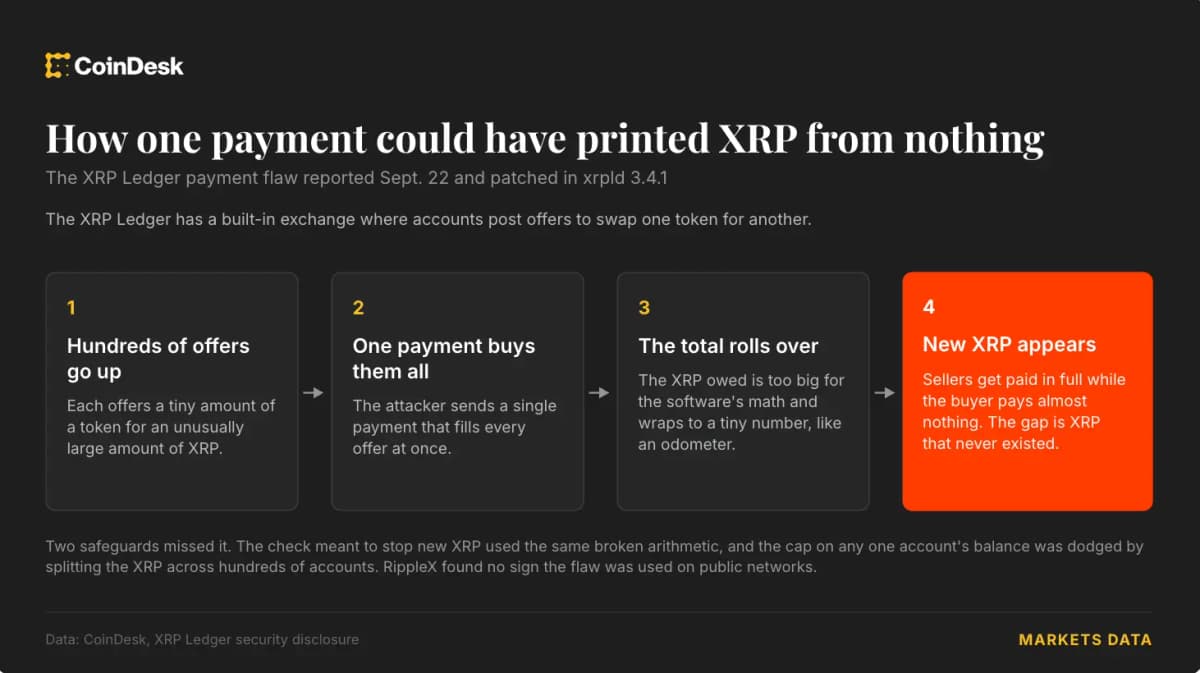
A vulnerabilidade pôs em causa um pressuposto central do XRP: os 100 mil milhões de tokens foram criados quando o ledger foi lançado, em 2012, e o software foi concebido para impedir emissões adicionais. Um atacante poderia ter aberto centenas de contas, publicado ofertas para trocar pequenas quantidades de outro token por quantidades invulgarmente elevadas de XRP e acionado essas ofertas com um único pagamento.
Porque é importante
O mecanismo de troca integrado no ledger contabilizava incorretamente o total de XRP devido em todas essas ofertas. As contas vendedoras poderiam então receber o montante total, enquanto a conta compradora pagaria quase nada, criando XRP utilizável que não existia anteriormente. A verificação do fornecimento feita pelo ledger após a transação baseava-se no mesmo total incorreto, enquanto o limite de receção por conta poderia ser contornado distribuindo os fundos por centenas de contas.
O método exigia apenas algumas centenas de XRP para abrir as contas, a maior parte dos quais poderia ser recuperada, além das taxas de transação. Esse baixo custo de preparação tornou a falha mais grave do que um simples erro contabilístico teórico, apesar de não ter sido identificada qualquer exploração em redes públicas.
Impacto no mercado
A correção elimina a vulnerabilidade divulgada, mas o episódio chama a atenção para os controlos que sustentam o modelo de fornecimento fixo do XRP e para a rapidez com que os operadores adotam o xrpld 3.4.1. Uma exploração bem-sucedida poderia ter permitido aos atacantes vender XRP recém-criado em exchanges e minar a confiança no limite de fornecimento.
O incidente soma-se a uma série recente de falhas de segurança cripto ocultas durante longos períodos, incluindo bugs que afetaram as carteiras Coldcard e o software Bitcoin Core Lightning. Para os utilizadores do XRP Ledger, a prioridade imediata é atualizar o software e continuar a monitorizar as redes públicas em busca de indícios de abuso.

Perguntas frequentes
-
Como poderia a falha do XRP Ledger criar novos XRP?
Um erro de contagem no mecanismo de troca integrado poderia permitir que as contas vendedoras recebessem grandes quantidades de XRP, enquanto a conta compradora pagaria quase nada. Os XRP resultantes poderiam depois ser gastos em transações posteriores.
-
Qual era o papel das várias contas do atacante?
O atacante poderia distribuir os XRP recém-criados por centenas de contas. Isso permitiria contornar um limite separado sobre a quantidade de XRP que uma única conta poderia receber.
-
A falha violava o modelo de fornecimento fixo do XRP?
A vulnerabilidade poderia ter permitido o aparecimento de novos XRP utilizáveis, apesar do limite de 100 mil milhões de tokens do ledger. Os 100 mil milhões de XRP foram todos criados quando o ledger foi lançado, em 2012.
-
A vulnerabilidade foi explorada numa rede pública do XRP Ledger?
A RippleX afirmou não ter encontrado indícios de que a falha tivesse sido explorada em redes públicas. Os seus engenheiros reproduziram o ataque num servidor autónomo.
-
Como foi corrigida a vulnerabilidade do XRP Ledger?
Os programadores corrigiram a falha no xrpld 3.4.1, o software de servidor do ledger, lançado em 25 de setembro. O problema tinha sido comunicado internamente três dias antes.
 CZ Binance
 CryptoSlate
 TheBlock
 Crypto News
 CoinTelegraph