








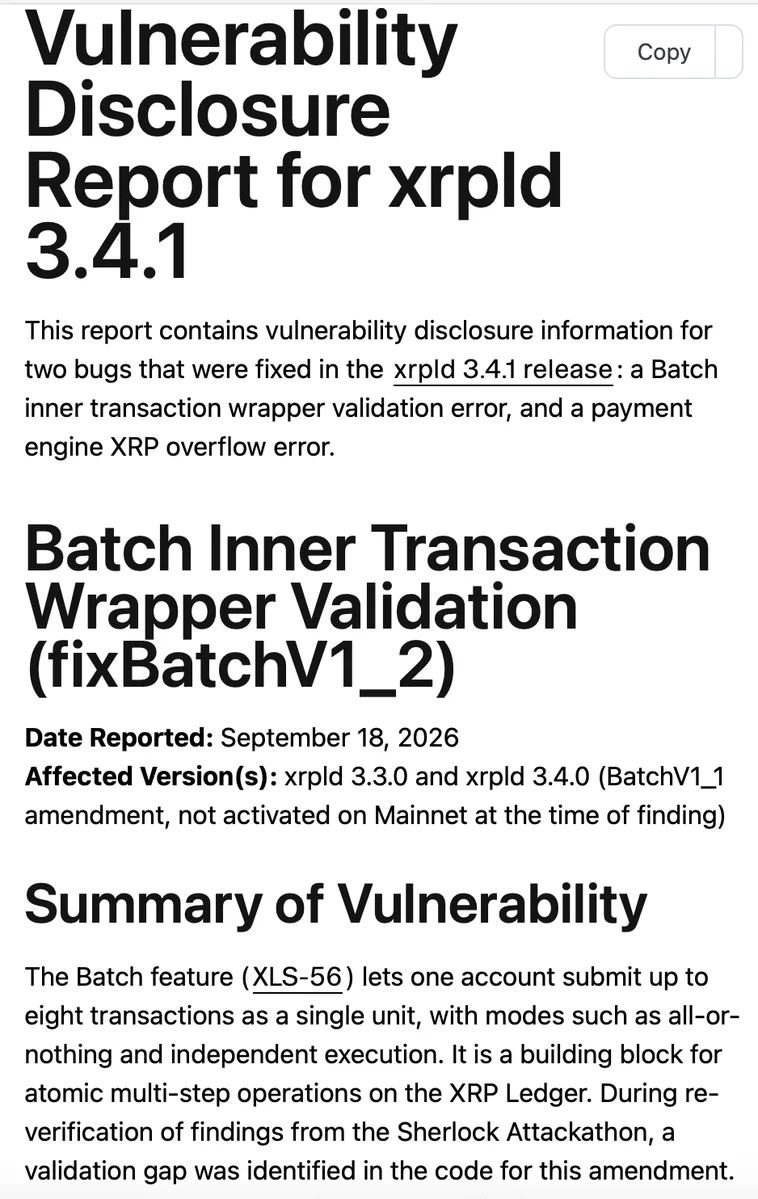
A RippleX e a XRP Ledger Foundation divulgaram uma falha de overflow no motor de pagamentos que poderia ter permitido a uma transação especialmente concebida criar XRP utilizável para além da oferta fixa de 100 mil milhões da rede. A falha estava presente em código datado de 2015 e foi corrigida no xrpld 3.4.1 em 25 de setembro, quando mais de 80% dos validadores padrão fizeram a atualização.
Porque é importante
O investigador de segurança @Cayden_Liao afirmou que uma prova de conceito poderia criar cerca de 18 biliões de XRP numa única transação, aproximadamente 184 vezes a oferta prevista. A vulnerabilidade foi reportada através do programa de recompensas por bugs da XRPL, que pagou a recompensa máxima de 250 000 $.
Impacto no mercado
A XRPL afirmou não ter encontrado provas de que a falha tenha sido explorada numa rede pública. A divulgação torna a adoção da atualização pelos validadores e a continuidade do trabalho de segurança do protocolo nos principais sinais para os detentores de XRP, enquanto a correção preserva as regras de oferta declaradas pelo ledger.
Fonte: Relatório de divulgação da vulnerabilidade do xrpld 3.4.1

Perguntas frequentes
-
O que permitia fazer a vulnerabilidade da XRPL?
Uma transação especialmente concebida poderia ter criado XRP utilizável para além da oferta fixa de 100 mil milhões do XRP Ledger.
-
Quanto XRP poderia a prova de conceito ter criado?
O investigador de segurança @Cayden_Liao afirmou que a prova de conceito poderia criar cerca de 18 biliões de XRP numa única transação, aproximadamente 184 vezes a oferta prevista.
-
Quando foi corrigida a falha da XRPL?
A falha foi corrigida no xrpld 3.4.1 em 25 de setembro.
-
Quantos validadores fizeram a atualização após a correção?
Mais de 80% dos validadores padrão da XRPL fizeram a atualização no dia em que a correção foi lançada.
-
A falha do XRP Ledger foi explorada numa rede pública?
A XRPL afirmou não ter encontrado provas de que a vulnerabilidade tenha sido explorada numa rede pública.

 CoinTelegraph
 CZ Binance
 TheBlock
 CoinDesk
 WatcherGuru