


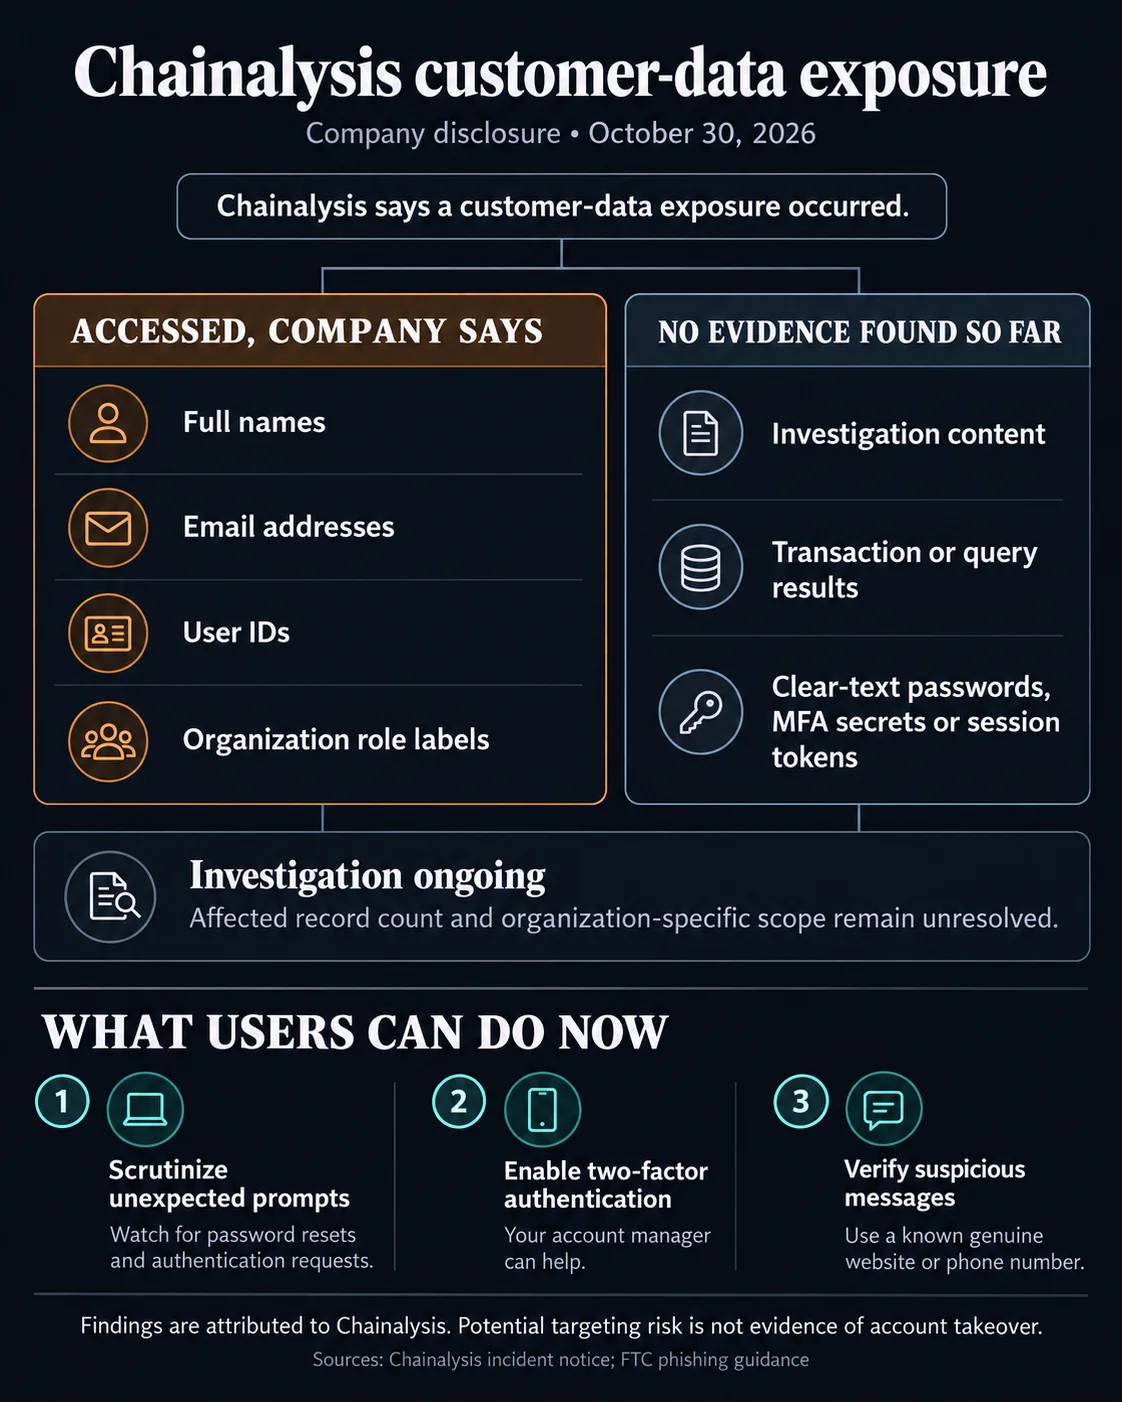

Chainalysis teilte mit, dass ein externer Akteur im Oktober auf Systeme und interne Tools des Unternehmens zugegriffen und dabei Kundennamen, E-Mail-Adressen, Nutzer-IDs sowie Bezeichnungen für Organisationsrollen offengelegt habe. In einer Mitteilung vom 30. Oktober erklärte das Blockchain-Analyseunternehmen, noch zu ermitteln, welche Datensätze bei den einzelnen Organisationen abgerufen wurden. Sobald diese Arbeit abgeschlossen sei, werde es kundenspezifische Aufschlüsselungen bereitstellen. Das Unternehmen nannte weder die Gesamtzahl der betroffenen Datensätze noch identifizierte es den Eindringling oder gab an, welche Schwachstellen ausgenutzt wurden.
Warum das wichtig ist
Die aufgeführten Datenkategorien bedeuten nicht, dass bei jedem Nutzer alle Angaben abgerufen wurden. Chainalysis zufolge gab es anhand der zum Zeitpunkt der Mitteilung verfügbaren Belege keine Hinweise darauf, dass der Eindringling Inhalte aus Ermittlungen wie Grafiken, Notizen oder Fällen, Transaktions- oder Abfrageergebnisse, Passwörter im Klartext, Geheimnisse für die Multi-Faktor-Authentifizierung oder Sitzungstokens abgerufen hatte. Dieser Befund ist vorläufig, während die Untersuchung weiterläuft.
Offengelegte Namen und E-Mail-Adressen können Angreifern dennoch dabei helfen, Kunden mit überzeugenden Phishing-Nachrichten ins Visier zu nehmen oder zu versuchen, Konten zu kompromittieren. Chainalysis riet Nutzern, unerwartete Aufforderungen zum Zurücksetzen von Passwörtern und Authentifizierungsanfragen genau zu prüfen und verdächtige Mitteilungen über offizielle Kanäle zu verifizieren. Organisationen, die noch keine Zwei-Faktor-Authentifizierung aktiviert haben, empfahl das Unternehmen dringend, dies nachzuholen.
Auswirkungen auf den Markt
Das Unternehmen erklärte, alle Kunden benachrichtigt, externe Cybersicherheitsexperten hinzugezogen, unbefugte Aktivitäten untersucht, Schwachstellen behoben und seine Systeme verstärkt zu haben. Die Methoden des Eindringlings beschrieb es als „offensive agentic techniques“, erläuterte jedoch nicht, wie KI eingesetzt wurde. Chainalysis teilte zudem mit, dass der Vorfall nichts mit dem jüngsten Kryptodiebstahl im Zusammenhang mit Binance zu tun hatte.
Für Kunden besteht das praktische Risiko vor allem in gezielten Identitätsvortäuschungen, nicht in einem bestätigten Zugriff auf Passwörter oder Ermittlungsdaten. Weitere Mitteilungen sollen Aufschlüsselungen der bei den einzelnen Organisationen abgerufenen Datensätze enthalten.
Häufig gestellte Fragen
-
Welche Kundeninformationen wurden bei der Chainalysis-Datenpanne offengelegt?
Chainalysis nannte Kundennamen, E-Mail-Adressen, Nutzer-IDs und Bezeichnungen für Organisationsrollen. Das Unternehmen ermittelt noch, welche Datensätze bei den einzelnen Organisationen abgerufen wurden.
-
Wurden Passwörter oder Ermittlungsdaten abgerufen?
Chainalysis zufolge gab es keine Hinweise darauf, dass Passwörter im Klartext, Sitzungstokens, Inhalte aus Ermittlungen oder Transaktions- und Abfrageergebnisse abgerufen wurden. Dieser Befund ist vorläufig.
-
Warum können offengelegte Namen und E-Mail-Adressen ein Risiko darstellen?
Angreifer können solche Identitätsdaten nutzen, um gezielte Phishing-Nachrichten zu verfassen oder Konten zu kompromittieren, auch wenn kein Zugriff auf Passwörter bekannt ist.
-
Was empfiehlt Chainalysis seinen Kunden?
Das Unternehmen riet Kunden, die Zwei-Faktor-Authentifizierung zu aktivieren und unerwartete Aufforderungen zum Zurücksetzen von Passwörtern sowie Authentifizierungsanfragen genau zu prüfen. Verdächtige Mitteilungen sollten zudem über offizielle Kanäle verifiziert werden.
-
Stand die Chainalysis-Datenpanne mit dem Kryptodiebstahl bei Binance in Verbindung?
Nein. Chainalysis zufolge hatte der Vorfall nichts mit dem jüngsten Kryptodiebstahl im Zusammenhang mit Binance zu tun.

 WuBlockchain
 WatcherGuru
 TheBlock
 CoinTelegraph
 CoinDesk