










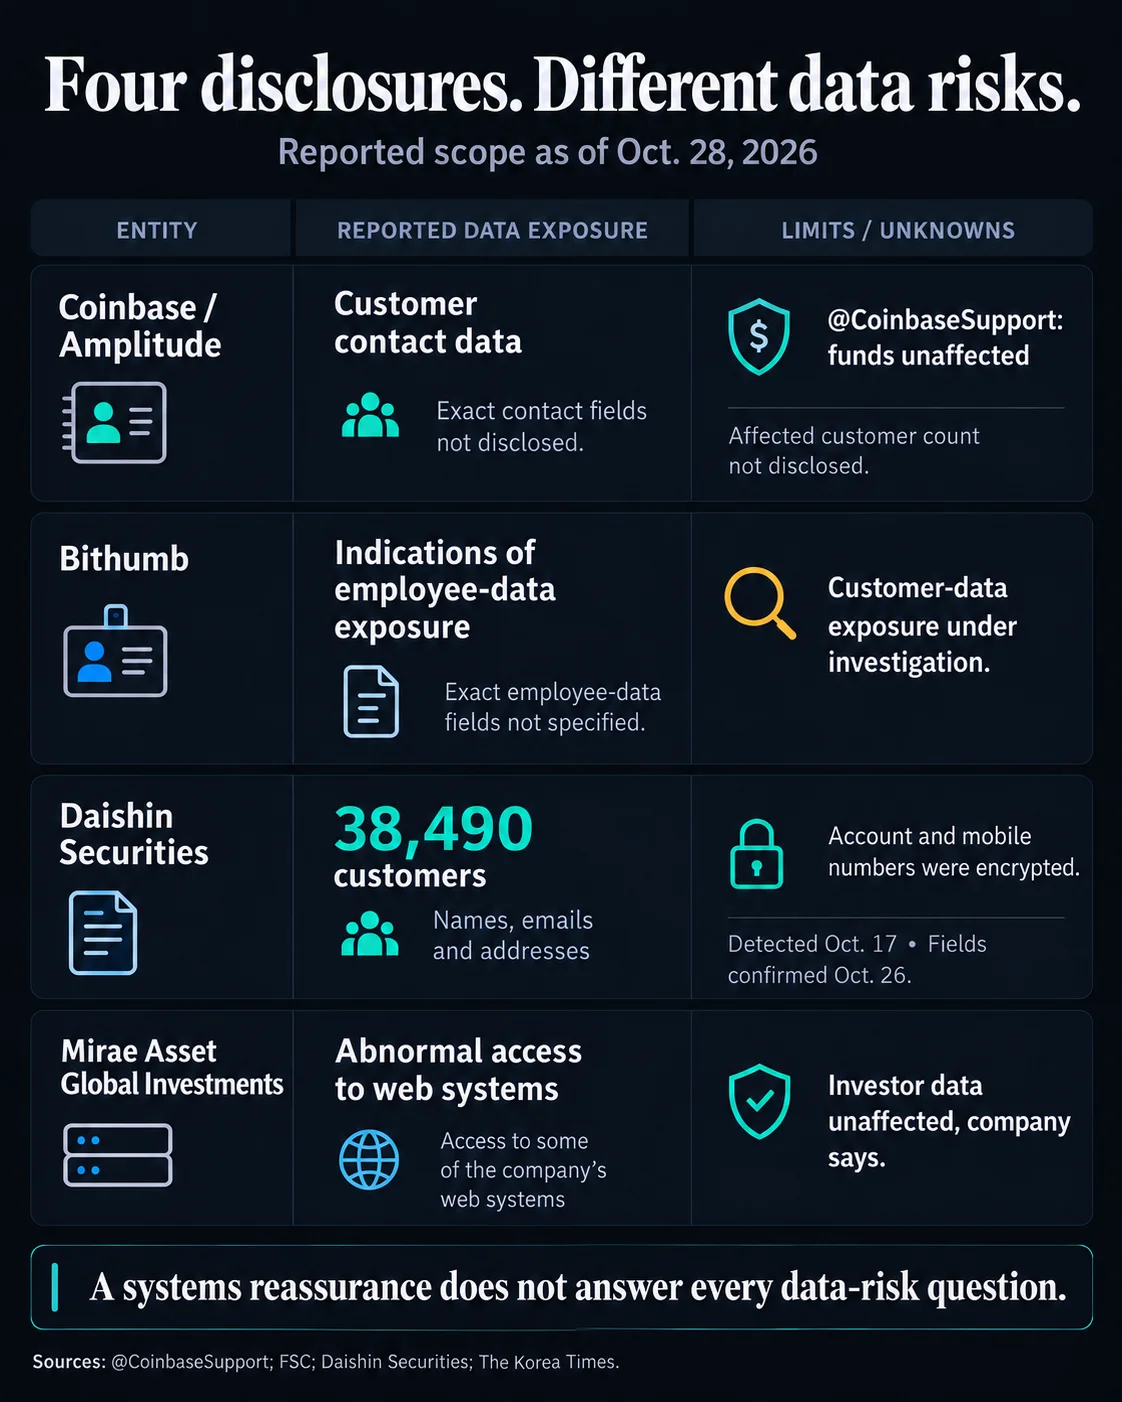
Coinbase teilte mit, dass bei einem Vorfall beim Analyseanbieter Amplitude Kontaktdaten einer kleinen Gruppe von Kunden offengelegt wurden. Es gebe jedoch keine Hinweise darauf, dass auf die eigenen Systeme zugegriffen oder Kundengelder gefährdet wurden. Die Kryptobörse erklärte am Mittwoch, betroffene Kunden und Aufsichtsbehörden zu informieren. Wie viele Menschen betroffen waren und welche Kontaktdaten offengelegt wurden, gab sie nicht bekannt.
Warum das wichtig ist
Der Vorfall ereignete sich zeitgleich mit separaten Sicherheitsmeldungen zu Südkoreas Bithumb, Daishin Securities und Mirae Asset Global Investments. Daishin teilte mit, dass persönliche und finanzielle Informationen von 38.490 Kunden offengelegt wurden. Südkoreanische Aufsichtsbehörden leiteten Ermittlungen ein und hielten nach den Vorfällen eine Krisensitzung ab.
Gestohlene Kontaktdaten können Phishing, SIM-Swapping und Social-Engineering-Angriffe erleichtern, selbst wenn Angreifer nicht auf zentrale Handels- oder Verwahrungssysteme zugreifen. Binance-Gründer Changpeng Zhao warnte, Kriminelle könnten geleakte Adressen mit Informationen über Kryptowährungsbestände kombinieren, um Anleger online oder persönlich ins Visier zu nehmen.
Auswirkungen auf den Markt
Die Meldungen rücken die Sicherheit von Kunden und Finanzunternehmen über den Schutz von Börsenguthaben hinaus in den Fokus. Bithumb untersucht, ob auf Kundendatensätze zugegriffen wurde. Südkoreas Finanzdienstleistungskommission erklärte, sie habe keine Offenlegung von Wallet-Adressen oder Informationen bestätigt, die betrügerische Überweisungen ermöglichen könnten.
Zhao empfahl separate E-Mail-Aliase und Telefonnummern für Börsenkonten, Passkeys oder Hardware-Sicherheitsschlüssel statt SMS-Authentifizierung sowie Auszahlungssperren. Zudem riet er Kunden, ihre Kontositzungen und API-Berechtigungen zu überprüfen und unaufgeforderten Nachrichten zu misstrauen, die angeblich vom Support einer Börse stammen.
Häufig gestellte Fragen
-
Welche Kundendaten wurden bei dem Coinbase-Vorfall offengelegt?
Coinbase zufolge wurden über den Analyseanbieter Amplitude Kontaktdaten einer kleinen Gruppe von Kunden offengelegt. Die Börse nannte weder die betroffenen Daten noch die Zahl der betroffenen Kunden.
-
Meldete Coinbase unbefugte Zugriffe auf seine Systeme oder verlorene Kundengelder?
Nein. Coinbase zufolge gab es keine Hinweise auf unbefugte Zugriffe auf die eigenen Systeme; die Kundengelder blieben sicher.
-
Wie viele Kunden von Daishin Securities waren betroffen?
Daishin Securities zufolge wurden persönliche und finanzielle Informationen von 38.490 Kunden offengelegt.
-
Warum können geleakte Kontaktdaten auch dann Risiken bergen, wenn die Guthaben sicher sind?
Kontaktdaten können Kriminellen helfen, Menschen mit Phishing, SIM-Swapping und Social Engineering ins Visier zu nehmen. Geleakte Adressen in Verbindung mit Informationen über Kryptobestände können auch die körperliche Sicherheit gefährden.
-
Welche Kontoschutzmaßnahmen empfahl Changpeng Zhao?
Zhao empfahl separate E-Mail-Aliase und Telefonnummern, Passkeys oder Hardware-Sicherheitsschlüssel statt SMS-Authentifizierung, Auszahlungssperren sowie regelmäßige Prüfungen der Kontositzungen und API-Berechtigungen.

 Crypto News
 CoinTelegraph
 WuBlockchain
 CoinDesk
 TheBlock