










Die Community Foundation von Polkadot warnte am 21. Oktober, dass die Browser-Erweiterung Fearless Wallet seit Februar 2025 die privaten Schlüssel der Nutzer auslas und DOT-Inhaber so fast 20 Monate lang unbefugten Überweisungen aussetzte. Eine Untersuchung des Polkadot Technical Fellowship fand schädlichen Code, der Wiederherstellungsphrasen, private Schlüssel und Keystore-Dateien sammelte, sobald Nutzer ihre Wallets entsperrten, und die Daten an einen externen Server übertrug. Acht Nutzer haben bislang unbefugte Transaktionen im Umfang von 17.286 DOT gemeldet.
Warum das wichtig ist
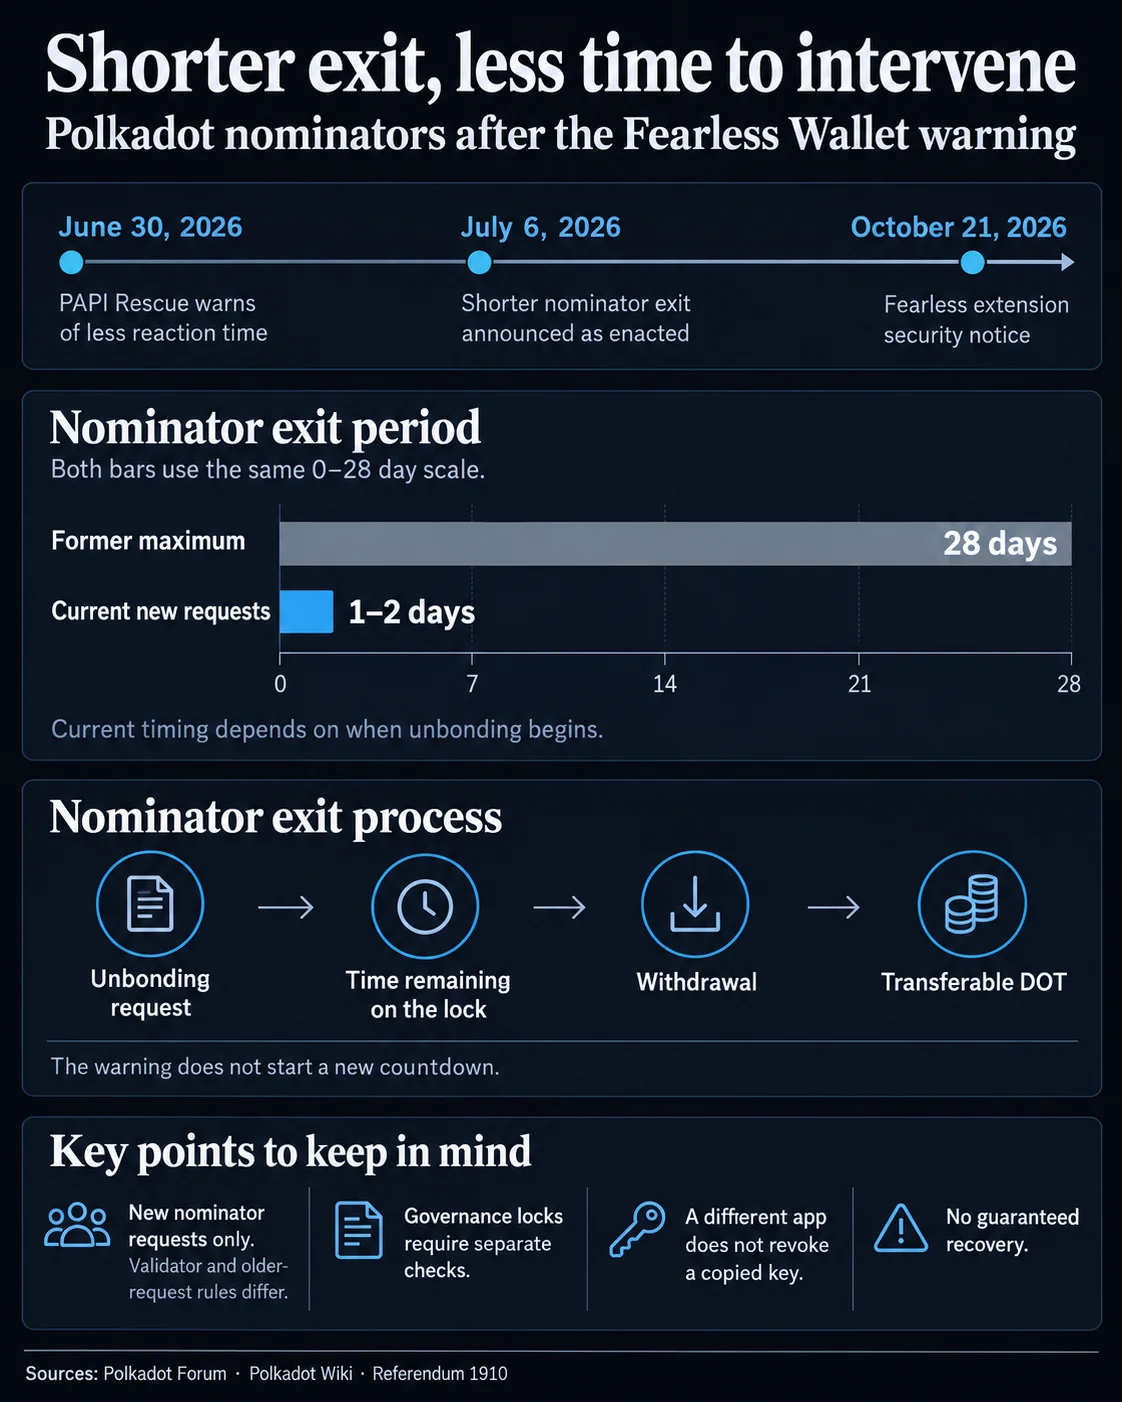
Die Offenlegung erfolgte drei Monate, nachdem Referendum 1910 das Unbonding von Nominatoren von 28 Tagen auf nur noch zwei Tage verkürzt hatte. Dieser Liquiditätsgewinn verkleinerte zugleich das Zeitfenster, um in ein kompromittiertes Staking-Konto einzugreifen, bevor die Mittel transferierbar werden. Der Recovery-Dienst PAPI Rescue hatte genau auf dieses Risiko am 30. Juni hingewiesen, Wochen bevor die Änderung am 6. Juli in Kraft trat und Monate vor Polkadots Warnung. Die Blockchain-Sicherheitsfirma SlowMist verfolgte das schädliche Verhalten auf die Versionen 3.0.1 und 3.0.3 bis 3.0.5 zurück und fand einen Remote-Konfigurationsschalter, mit dem Angreifer den Diebstahl an- und ausschalten konnten, was die Kompromittierung schwerer erkennbar machte. Der betroffene Code wurde im Juni aus dem Quellcode entfernt und der Schalter im Oktober deaktiviert, doch keine der beiden Änderungen macht bereits offengelegte Zugangsdaten ungültig.
Marktauswirkungen
PAPI Rescue gab an, mehr als 250.000 Dollar in Assets aus kompromittierten Konten geborgen zu haben, und die Foundation weist Inhaber mit gesperrtem oder gestaktem DOT an, sich vor jedem Unstaking an den Dienst zu wenden, da die Recovery-Optionen stark schrumpfen, sobald die Mittel frei transferierbar sind. Betroffene Nutzer sollten ein völlig neues Keypair mit einer anderen Wallet erzeugen, statt die offengelegte Wiederherstellungsphrase weiterzuverwenden, was die zugrunde liegende Kompromittierung ungelöst lässt. Mit weiteren Verlustmeldungen ist zu rechnen, da das Angriffszeitfenster Staking-Positionen umfasst, die ihre Unbonding-Zeiträume möglicherweise noch durchlaufen.
Häufig gestellte Fragen
-
Welche Versionen von Fearless Wallet waren vom Schlüsselleck betroffen?
SlowMist identifizierte den schädlichen Code in den Erweiterungsversionen 3.0.1 und 3.0.3 bis 3.0.5. Der Code sammelte Wiederherstellungsphrasen, private Schlüssel und Keystore-Dateien, wenn Nutzer ihre Wallets entsperrten, und sandte sie an einen externen Server.
-
Wie viel DOT wurde bei dem Angriff auf Fearless Wallet gestohlen?
Acht Nutzer haben laut der Offenlegung der Polkadot Community Foundation vom 21. Oktober unbefugte Transaktionen im Umfang von 17.286 DOT gemeldet.
-
Warum verschlechtert Polkadots schnelleres Unstaking den Vorfall?
Referendum 1910 verkürzte die Unbonding-Frist für Nominatoren von 28 Tagen auf rund zwei Tage, sodass kompromittierte Staking-Mittel viel früher transferierbar werden. Das lässt Recovery-Teams ein deutlich engeres Zeitfenster, um einzugreifen, bevor ein Angreifer die Assets bewegen kann.
-
Was sollten Nutzer von Fearless Wallet tun, um ihre Gelder zu schützen?
Ein völlig neues Keypair mit einer anderen Wallet erstellen und verbleibende Mittel sofort übertragen. Die offengelegte Wiederherstellungsphrase weiterzuverwenden, Passwörter zu ändern oder die Erweiterung neu zu installieren löst die Kompromittierung nicht.
-
Was ist PAPI Rescue und kann es gestohlene Polkadot-Mittel zurückholen?
PAPI Rescue ist ein Recovery-Dienst des polkadot-api-Teams, der mehr als 250.000 Dollar aus kompromittierten Konten geborgen hat, mit einer Erfolgsquote von 100 % bei berechtigten Fällen. Inhaber mit gestaktem oder gesperrtem DOT sollten sich vor dem Unstaking an ihn wenden, da die Optionen schrumpfen, sobald die…

 CoinDesk
 WuBlockchain
 WatcherGuru
 CoinTelegraph
 CZ Binance
 TheBlock