








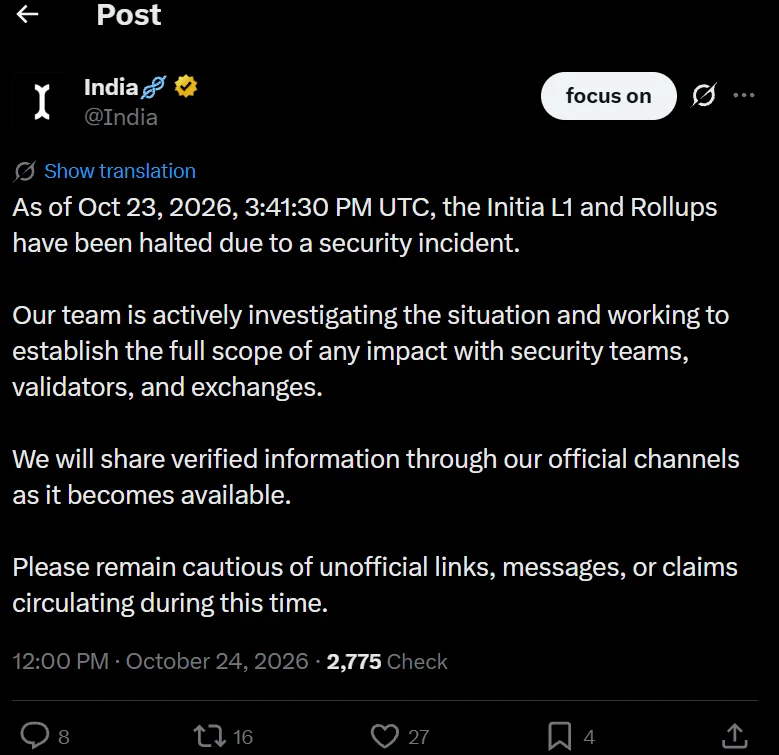
Initia hat seine L1-Blockchain und alle Rollups am 23. Oktober um 15:41 UTC nach einem Sicherheitsvorfall stillgelegt, während das Team gemeinsam mit Validatoren, Börsen und Sicherheitsfirmen den vollständigen Umfang des Schadens bewertet. Das Netzwerk bleibt offline, während die Untersuchung fortgesetzt wird.
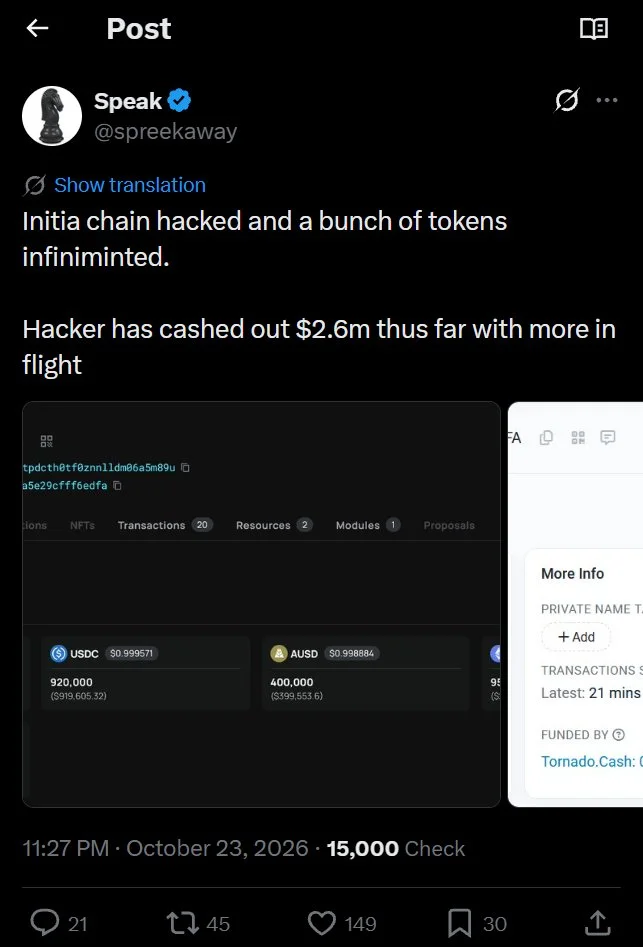
Der Sicherheitsforscher @spreekaway berichtete separat, dass ein Angreifer ohne Befugnis Token gemintet und bereits etwa $2.6M ausgeschüttet hatte, während weitere Gelder weiterhin als unterwegs bezeichnet wurden. Initia hat den Verlustbetrag bislang weder öffentlich bestätigt noch die technische Ursache offengelegt.
Warum das wichtig ist
Unbefugtes Minting gehört zu den schwerwiegendsten Angriffsvektoren in der Blockchain-Sicherheit: Es umgeht vollständig die vom Markt gesetzten Angebotsgrenzen und ermöglicht einem Angreifer, Wert aus dem Nichts zu schaffen und ihn sofort in liquide Assets umzuwandeln, bevor das Netzwerk reagieren kann. Dass Initia die L1 und alle Rollups gleichzeitig stilllegte, deutet darauf hin, dass das Team eine systemische Schwachstelle vermutet, die nicht auf einen einzelnen Vertrag oder ein einzelnes Modul beschränkt ist.
Marktauswirkungen
Da zum Zeitpunkt der Berichterstattung noch Gelder unterwegs waren, könnte der endgültige Verlustbetrag die anfängliche Schätzung von $2.6M übersteigen. Börsen wurden in die Reaktion auf den Vorfall einbezogen, was auf koordinierte Bemühungen hindeutet, vom Angreifer kontrollierte Adressen zu sperren oder zu markieren. Händler und INIT-Tokenhalter sollten jede Kursbewegung bei dünner Liquidität mit Vorsicht behandeln, bis Initia einen formellen Post-mortem veröffentlicht und bestätigt, dass das Netzwerk sicher wieder anlaufen kann.
Häufig gestellte Fragen
-
Warum hat Initia die L1 und die Rollups gleichzeitig stillgelegt?
Das gleichzeitige Stilllegen der L1 und aller Rollups deutet darauf hin, dass das Team eine systemische Schwachstelle vermutet, die nicht auf einen einzelnen Vertrag oder ein einzelnes Modul beschränkt ist. Ein vollständiger Netzwerkstopp war erforderlich, um den Vorfall einzudämmen.
-
Wie viel Geld hat der Angreifer bislang genommen?
Der Sicherheitsforscher @spreekaway meldete zum Zeitpunkt der Berichterstattung, dass etwa $2.6M ausgeschüttet worden waren und weitere Gelder weiterhin als unterwegs bezeichnet wurden. Der Gesamtschaden könnte daher höher ausfallen.
-
Was ist unbefugtes Minting und warum ist es so gefährlich?
Unbefugtes Minting ermöglicht es einem Angreifer, ohne gültige Berechtigung Token zu minten und sämtliche Angebotsgrenzen zu umgehen. Der Angreifer kann die neu geminteten Tokens sofort in liquide Assets umwandeln, bevor das Netzwerk reagieren kann.
-
Hat Initia den Verlustbetrag oder die Ursache des Exploits bestätigt?
Zum Zeitpunkt der Berichterstattung hatte Initia den Verlustbetrag weder bestätigt noch die technische Ursache öffentlich benannt. Das Team erklärte, es gemeinsam mit Validatoren, Börsen und Sicherheitsfirmen zu untersuchen.
-
Was sollten INIT-Tokenhalter tun, solange das Netzwerk stillgelegt ist?
INIT-Tokenhalter sollten jede Kursbewegung bei dünner Liquidität mit Vorsicht betrachten. Sie sollten warten, bis Initia einen formellen Post-mortem veröffentlicht und bestätigt, dass das Netzwerk sicher wieder anlaufen kann, bevor sie Handelsentscheidungen treffen.

 WatcherGuru
 CryptoSlate
 Crypto News
 CoinDesk
 CoinTelegraph
 TheBlock
 Lookonchain