








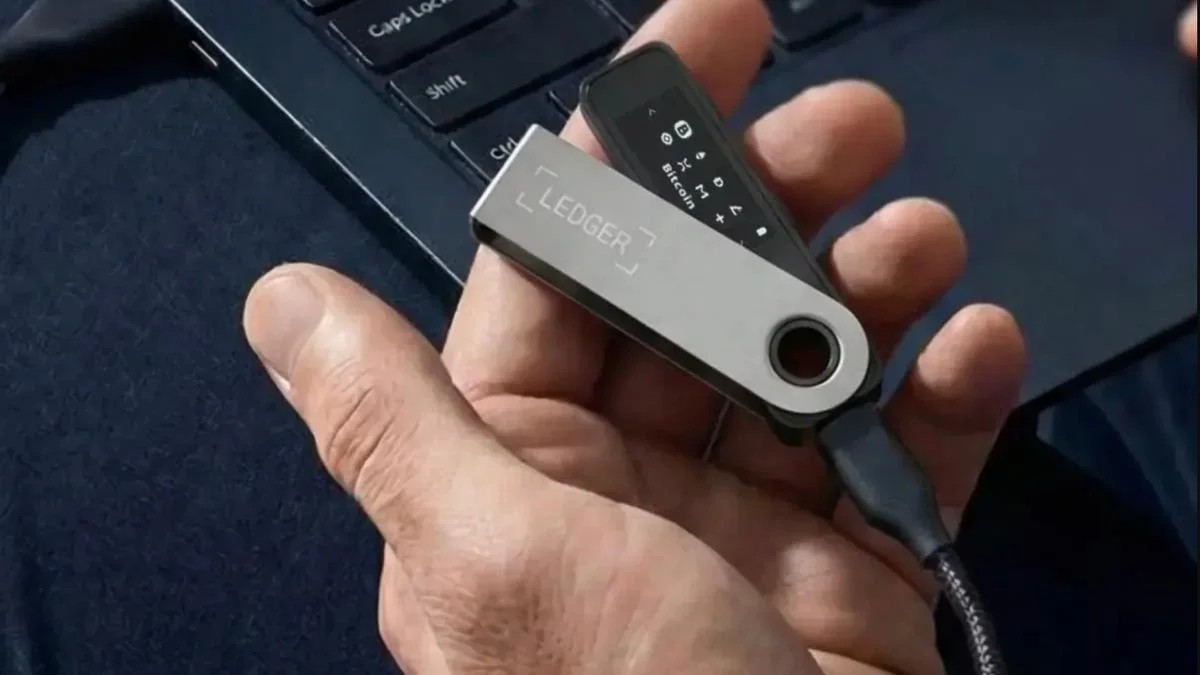



Schlüsselwörter: Blockchain-Analysefirmen schätzen, dass Angreifer zwischen 93,2 Millionen und 94,5 Millionen Dollar aus Hunderten von Wallets abzweigten, die mit Ledger-Geräten in Verbindung stehen, die vom autorisierten südostasiatischen Wiederverkäufer CryptoBilis verkauft wurden. Bitquery verfolgte 93,2 Millionen Dollar aus 315 Wallets über sechs Blockchains hinweg, während YFarmX 94,5 Millionen Dollar aus 521 Adressen über sieben Netzwerke meldete. Ledger hat den Gesamtschaden nicht bestätigt.
Ledger erklärte, dass jeder bestätigte Fall Geräte betrifft, die von CryptoBilis verkauft wurden, und bestätigte einen unbefugten Hardware-Implantat in mindestens einem betroffenen Gerät. Das Unternehmen hat nicht gesagt, ob die gestohlenen Wallets auf dieselbe Weise kompromittiert wurden, wie die Geräte manipuliert wurden oder ob es betroffene Nutzer entschädigen wird.
Warum das wichtig ist
Der Vorfall wirft eine breitere Frage zur Lieferkette auf, da CryptoBilis als autorisierter Ledger-Wiederverkäufer gelistet war. Ledger hat die Fälle als auf diesen Vertriebskanal beschränkt dargestellt, doch Kritiker argumentieren, dass die Autorisierung die Aufsicht zur Verantwortung des Hardware-Wallet-Herstellers macht. Der Angriff unterscheidet sich zudem von einer Phishing-Kampagne mit einer gefälschten Ledger-Live-App, da Ermittler zufolge beim jüngsten Diebstahl offenbar Schlüssel verwendet wurden, die die Wallets direkt leerten.
Tether fror 10 Millionen USDT ein, die mit dem Diebstahl in Verbindung stehen, während Bitquery angab, dass etwa 81 Millionen Dollar zum Stand 11. Oktober onchain nachverfolgbar blieben. Ein Teil der Gelder floss über Tornado Cash und Zcash. Stablecoin-Emittenten können identifizierte Token, die mit kriminellen Aktivitäten in Verbindung stehen, sperren, anders als bei Bitcoin oder Ether.
Marktauswirkungen
Ledger riet CryptoBilis-Kunden, ungenutzte Geräte nicht einzurichten. Nutzern, die bereits eines aktiviert hatten, wurde geraten, ihre Assets auf ein neues Gerät mit einer neu generierten Wiederherstellungsphrase zu übertragen. Diese Empfehlung macht Geräteherkunft und Wiederherstellungsphrase-Hygiene zu unmittelbaren Risikokontrollen für betroffene Kunden.
Die endgültige Schadenssumme, der Weg, über den die Geräte kompromittiert wurden, und eine mögliche Entschädigung sind weiterhin ungeklärt. Der Fall wird zudem prüfen, wie Anbieter von Hardware-Wallets autorisierte Vertriebsnetze verwalten, wenn ein Sicherheitsversagen die Guthaben der Kunden erreicht.
Schlüsselwörter




Häufig gestellte Fragen
-
Wie viel Krypto wurde aus Wallets gestohlen, die mit CryptoBilis-Geräten in Verbindung stehen?
Die Schätzungen reichen von 93,2 Millionen Dollar, die Bitquery nachverfolgte, bis zu 94,5 Millionen Dollar, die YFarmX meldete. Ledger hat den Gesamtschaden nicht bestätigt.
-
Was hat Ledger zu den betroffenen Hardware-Wallets bestätigt?
Ledger bestätigte einen unbefugten Hardware-Implantat in mindestens einem betroffenen Gerät. Ob die gestohlenen Wallets auf dieselbe Weise kompromittiert wurden, ist nicht bekannt.
-
Wie viel des gestohlenen Kryptos hat Tether eingefroren?
Tether fror 10 Millionen USDT ein, die mit dem Diebstahl in Verbindung stehen. Bitquery zufolge blieben etwa 81 Millionen Dollar zum Stand 11. Oktober onchain nachverfolgbar.
-
Warum steht die Wiederverkäufer-Beziehung zu CryptoBilis in der Kritik?
CryptoBilis war als autorisierter Ledger-Wiederverkäufer gelistet. Kritiker argumentieren daher, dass der Vorfall Fragen zu Ledgers Aufsicht über seinen autorisierten Vertriebskanal aufwirft.
-
Was sollten CryptoBilis-Kunden mit ihren Ledger-Geräten tun?
Ledger riet Kunden, ungenutzte CryptoBilis-Geräte nicht einzurichten. Nutzer, die bereits eines aktiviert haben, sollten ihre Assets auf ein neues Gerät mit einer neu generierten Wiederherstellungsphrase übertragen.

 WuBlockchain
 Crypto News
 CryptoSlate
 Lookonchain