








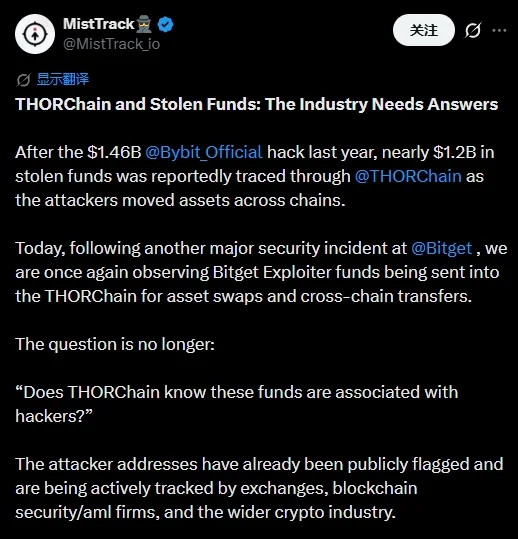
Bitget-CEO Gracy Chen hat THORChain offiziell aufgefordert, Transaktionen von Adressen abzulehnen, die mit dem jüngsten Sicherheitsvorfall bei Bitget in Verbindung stehen. Die Adressen seien öffentlich markiert worden und würden weiterhin aktiv überwacht, sagte sie.
Warum das wichtig ist
Die Aufforderung folgt auf eine Warnung von MistTrack, wonach Gelder aus dem Bitget-Vorfall über THORChain für Asset-Swaps und Cross-Chain-Transfers bewegt werden. MistTrack verwies auch auf einen früheren Exploit bei Bybit, bei dem fast 1,2 Milliarden US-Dollar an gestohlenen Geldern über das Protokoll geleitet wurden.
Chen argumentierte, Dezentralisierung sei ein Designprinzip und kein Schutzschild, um die Bewegung bekanntermaßen gestohlener Gelder zu ermöglichen. Auch MistTrack forderte die Branche auf, darüber zu diskutieren, welche Verantwortung THORChain beim Umgang mit Vermögenswerten aus öffentlich identifizierten Exploits tragen sollte.
Auswirkungen auf den Markt
Der Streit wirft eine Governance- und Sicherheitsfrage für die Cross-Chain-Infrastruktur auf: Sollte ein Protokoll Transaktionen ablehnen, die mit öffentlich markierten Adressen verbunden sind? In der Quelle wird keine Reaktion von THORChain genannt. Daher bleibt unklar, wie sich das Protokoll zu Chens Aufforderung positioniert.
Häufig gestellte Fragen
-
Wozu hat Gracy Chen THORChain aufgefordert?
Chen hat THORChain offiziell aufgefordert, Transaktionen von Adressen abzulehnen, die mit dem jüngsten Sicherheitsvorfall bei Bitget in Verbindung stehen.
-
Warum lassen sich die Angreiferadressen identifizieren?
Chen zufolge wurden die Adressen öffentlich gemacht und werden weiterhin aktiv überwacht.
-
Wie werden Gelder aus dem Bitget-Vorfall Berichten zufolge bewegt?
Laut MistTrack fließen Gelder für Asset-Swaps und Cross-Chain-Transfers über THORChain.
-
Auf welchen früheren Exploit verwies MistTrack?
MistTrack verwies auf den Bybit-Exploit, bei dem fast 1,2 Milliarden US-Dollar an gestohlenen Geldern über THORChain geleitet wurden.
-
Welche Frage zur Verantwortung wirft der Streit auf?
Es geht darum, ob dezentrale Protokolle Transaktionen von öffentlich markierten Adressen ablehnen sollten, die mit bekannten Exploits in Verbindung stehen.

 Crypto News
 CoinDesk
 CryptoSlate
 Lookonchain
 TheBlock
 Crypto Rank News