


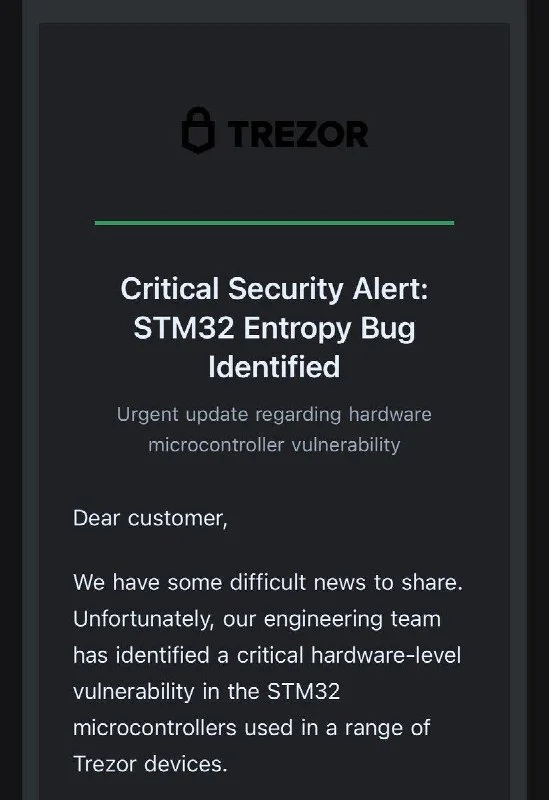
Trezor teilte mit, dass ein Drittanbieter für E-Mail-Dienste kompromittiert wurde und die Untersuchung noch läuft, und warnte Nutzer davor, auf Links in gefälschten Phishing-E-Mails mit dem Betreff „Critical Security Alert“ zu klicken. Das unmittelbare Sicherheitsproblem betrifft den Identitätsmissbrauch über den E-Mail-Kanal und die Notwendigkeit, Nachrichten unabhängig zu überprüfen.
Warum das wichtig ist
Hardware-Wallets schützen digitale Vermögenswerte durch Schutzmechanismen auf Geräteebene, doch Phishing-Angriffe zielen auf die Person, die das Gerät verwendet. Eine überzeugend wirkende Sicherheits-E-Mail kann einen Nutzer zu einem schädlichen Link führen oder ihn zur Preisgabe sensibler Informationen bewegen. Eine Sicherheitsverletzung bei einem E-Mail-Anbieter kann diesen Social-Engineering-Ansatz glaubwürdiger erscheinen lassen.
Marktauswirkungen
Für Trezor-Nutzer besteht die unmittelbare Schutzmaßnahme darin, unaufgeforderte Links zu Sicherheitswarnungen als gefährlich einzustufen und Warnungen über offizielle Kanäle statt über die Nachricht selbst zu überprüfen. Trezor untersucht den Vorfall weiterhin, daher bleiben das Ausmaß der Sicherheitsverletzung und mögliche Auswirkungen über den E-Mail-Kanal hinaus unklar. Die übergreifende Erkenntnis betrifft das operative Vertrauen: Wallet-Anbieter benötigen neben sicheren Geräten auch sichere Kommunikationswege.
Häufig gestellte Fragen
-
Was sollten Trezor-Nutzer mit den gefälschten Sicherheits-E-Mails tun?
Sie sollten nicht auf Links in den gefälschten Nachrichten mit dem Betreff „Critical Security Alert“ klicken und Warnungen über Trezors offizielle Kanäle überprüfen.
-
Betrifft die Warnung eine Sicherheitsverletzung bei Trezors Hardware-Wallets?
Die Warnung nennt eine Sicherheitsverletzung bei einem Drittanbieter für E-Mail-Dienste und besagt nicht, dass Trezors Hardware-Wallets kompromittiert wurden.
-
Warum kann eine Sicherheitsverletzung bei einem E-Mail-Anbieter das Phishing-Risiko erhöhen?
Ein kompromittierter E-Mail-Kanal kann schädliche Nachrichten legitim wirken lassen und Nutzer zu unsicheren Links oder zur Preisgabe sensibler Informationen verleiten.
-
Was ist über die Sicherheitsverletzung beim Anbieter noch unklar?
Trezor untersucht den Vorfall weiterhin, daher bleiben das Ausmaß der Sicherheitsverletzung und mögliche Auswirkungen über den E-Mail-Kanal hinaus unklar.
-
Welche übergreifende Sicherheitslehre lässt sich aus dem Vorfall ziehen?
Der Vorfall zeigt, dass die Sicherheit von Hardware-Wallets neben sicheren Geräten auch sichere Kommunikation erfordert, da Phishing-Angriffe auf die Person zielen, die das Wallet verwendet.

 CoinDesk
 TheBlock
 WuBlockchain
 WatcherGuru
 CryptoSlate