


 CoinDesk
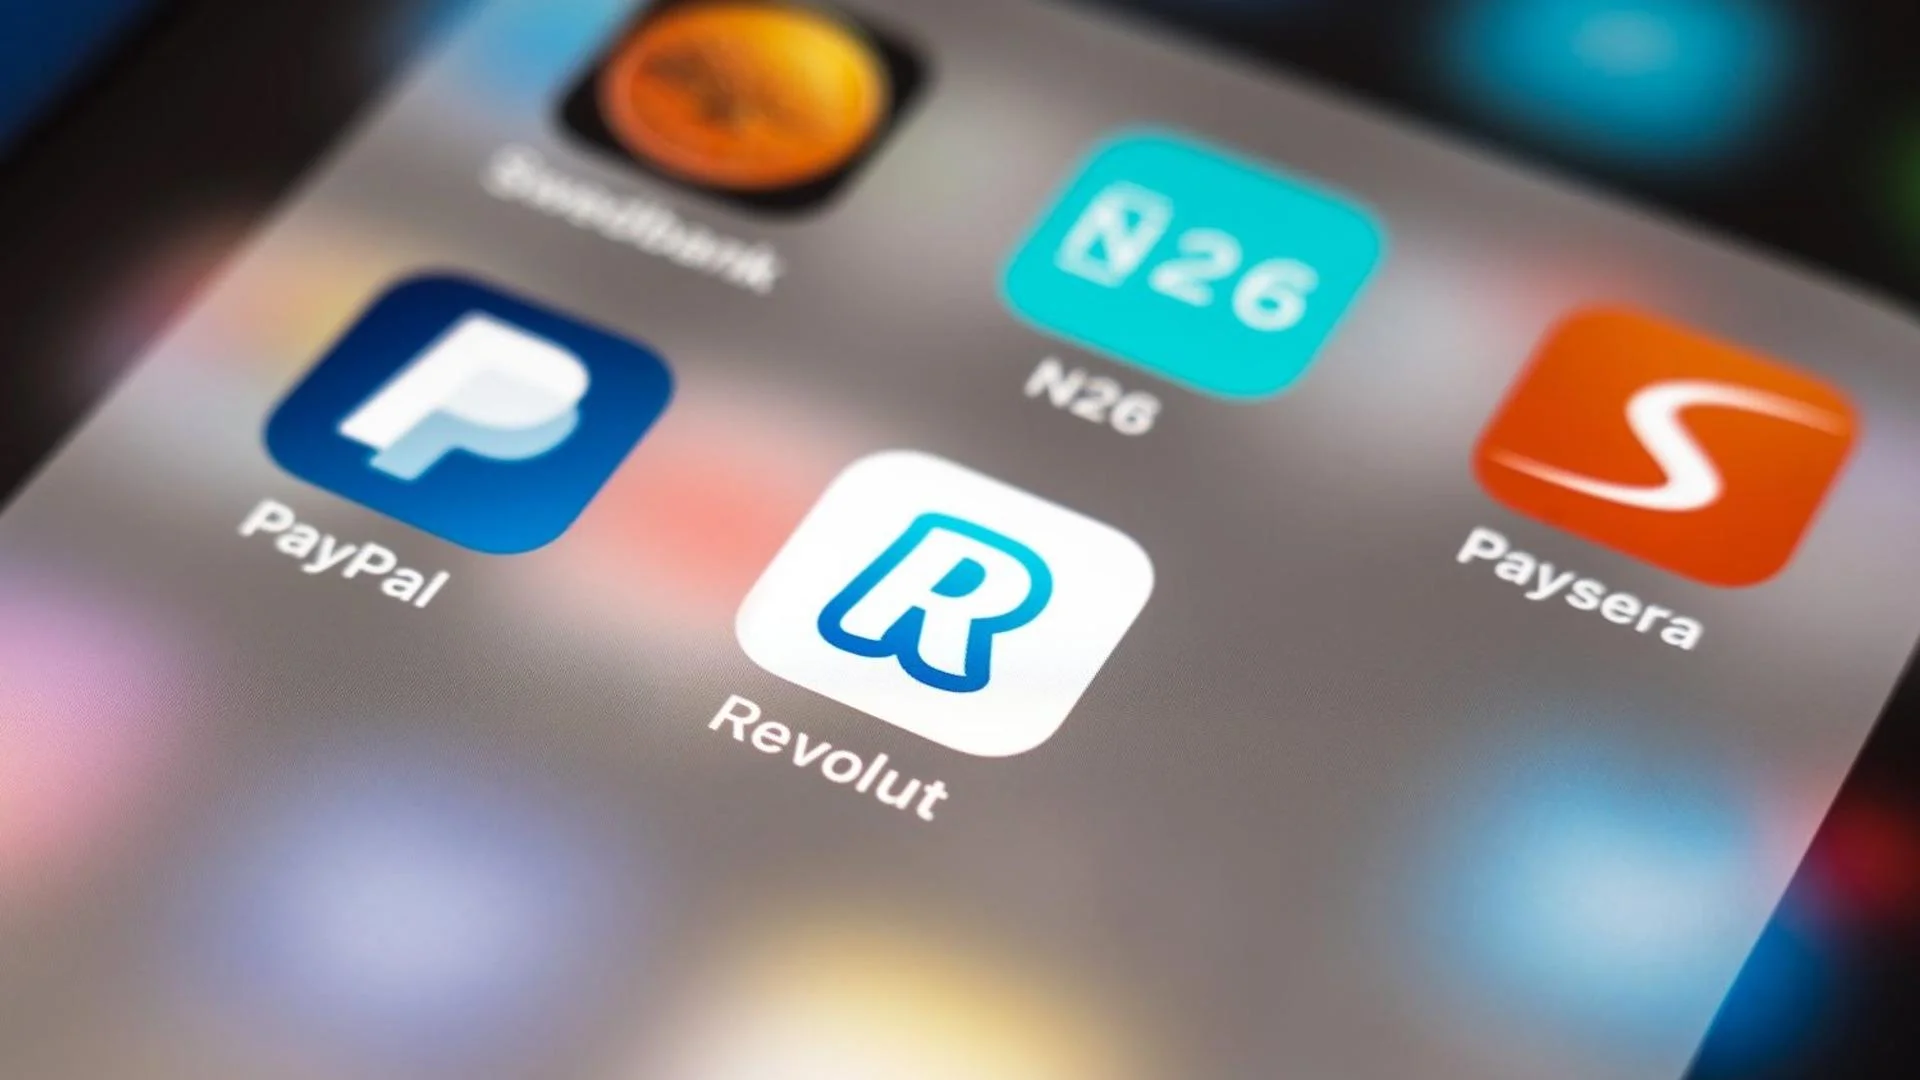
Die Hacker hinter einem Datenleck bei Revolut fordern laut Financial Times 3 Millionen Dollar in Monero (XMR) innerhalb von 24 Stunden und drohen damit, gestohlene Kundendaten an andere kriminelle Gruppen zu verkaufen, falls das Fintech-Unternehmen nicht zahlt. Die Gruppe, die sich "iamnotavillain" nennt, veröffentlichte die Forderung am Mittwoch zusammen mit einer Countdown-Uhr und verlangte von Revolut die Überweisung von 6.000 XMR.
Mindestens 680 Kundenkonten waren betroffen. Die Hacker schickten der FT eine 60-sekündige Bildschirmaufnahme, die offenbar Reisepässe, Führerscheine, KYC-Fotos und Transaktionshistorien zeigte. Die Gruppe erklärte, sie habe mithilfe von Blockchain-Analyse Revolut-Konten mit erheblichen Krypto-Beständen herausgefiltert.
Warum es wichtig ist
Das Datenleck entstand, nachdem sich Angreifer als Regierungsbeamte ausgegeben und Informationsanfragen geschickt hatten, die Revoluts Prüfungen bestanden. Das Unternehmen übergab daraufhin Kundenunterlagen, bevor es erkannte, dass die Anfragen betrügerisch waren. Damit handelt es sich um ein Social-Engineering-Versagen und nicht um einen Systemhack, bei dem laut Revolut die Kundengelder unangetastet blieben.
Besonders alarmierend ist die Targeting-Methode: Kriminelle nutzen nun Blockchain-Analyse, ein für Compliance entwickeltes Werkzeug, um Opfer nach Krypto-Vermögen zu sortieren. Moneros Datenschutzfunktionen machen es gerade deshalb zur bevorzugten Lösegeld-Währung, weil Zahlungen on-chain nicht zurückverfolgt werden können.
Auswirkungen auf den Markt
Die Forderung erhöht den Compliance- und Reputationsdruck auf Revoluts schnell wachsendes Krypto-Geschäft, und Regulierer werden wahrscheinlich prüfen, wie Identitätsverifizierungsanfragen bei Fintechs, die KYC-Dokumente in großem Umfang verarbeiten, validiert werden. Bis zur Veröffentlichung durch die FT hatte es keine Verhandlungen gegeben, und Revolut reagierte nicht auf eine Kommentaranfrage von CoinDesk. Achten Sie auf Folge-Betrugsversuche gegen betroffene Kunden, da geleakte KYC-Dokumente überzeugende Impersonation-Scams ermöglichen.
Häufig gestellte Fragen
-
Wie viel Lösegeld fordern die Revolut-Hacker?
Die Gruppe fordert 3 Millionen Dollar in Monero, konkret 6.000 XMR, innerhalb von 24 Stunden und droht damit, die gestohlenen Kundendaten an andere kriminelle Gruppen zu verkaufen, falls Revolut nicht zahlt.
-
Wie viele Revolut-Kunden waren von dem Datenleck betroffen?
Es waren mindestens 680 Kundenkonten betroffen. Zu den exponierten Daten gehörten Berichten zufolge Reisepässe, Führerscheine, KYC-Fotos und Transaktionshistorien.
-
Wie haben die Hacker ausgewählt, welche Revolut-Konten sie ins Visier nehmen?
Die Gruppe erklärte gegenüber der Financial Times, sie habe mithilfe von Blockchain-Analyse Revolut-Konten mit erheblichen Krypto-Beständen identifiziert.
-
Wie sind die Angreifer an Revoluts Kundenunterlagen gelangt?
Sie gaben sich als Regierungsbeamte aus und schickten Informationsanfragen, die Revoluts Prüfungen bestanden. Revolut übergab Kundenunterlagen, bevor es erkannte, dass die Anfragen betrügerisch waren.
-
Waren die Kundengelder bei Revolut von dem Datenleck betroffen?
Revolut erklärte, Systeme und Kundengelder seien nicht betroffen gewesen. Zudem habe man die in den betrügerischen Anfragen verwendete Adresse gesperrt und Strafverfolgungsbehörden sowie Regulierer informiert.
 TheBlock
 WuBlockchain
 CryptoSlate
 CoinTelegraph
 Crypto News
 Lookonchain