










La Community Foundation de Polkadot advirtió el 21 de octubre que la extensión del navegador Fearless Wallet había estado filtrando las claves privadas de los usuarios desde febrero de 2025, exponiendo a los tenedores de DOT a transferencias no autorizadas durante casi 20 meses. Una investigación del Polkadot Technical Fellowship encontró código malicioso que recopilaba frases de recuperación, claves privadas y archivos de keystore cada vez que los usuarios desbloqueaban sus monederos, transmitiendo los datos a un servidor externo. Hasta ahora, ocho usuarios han reportado transacciones no autorizadas por un total de 17.286 DOT.
Por qué importa
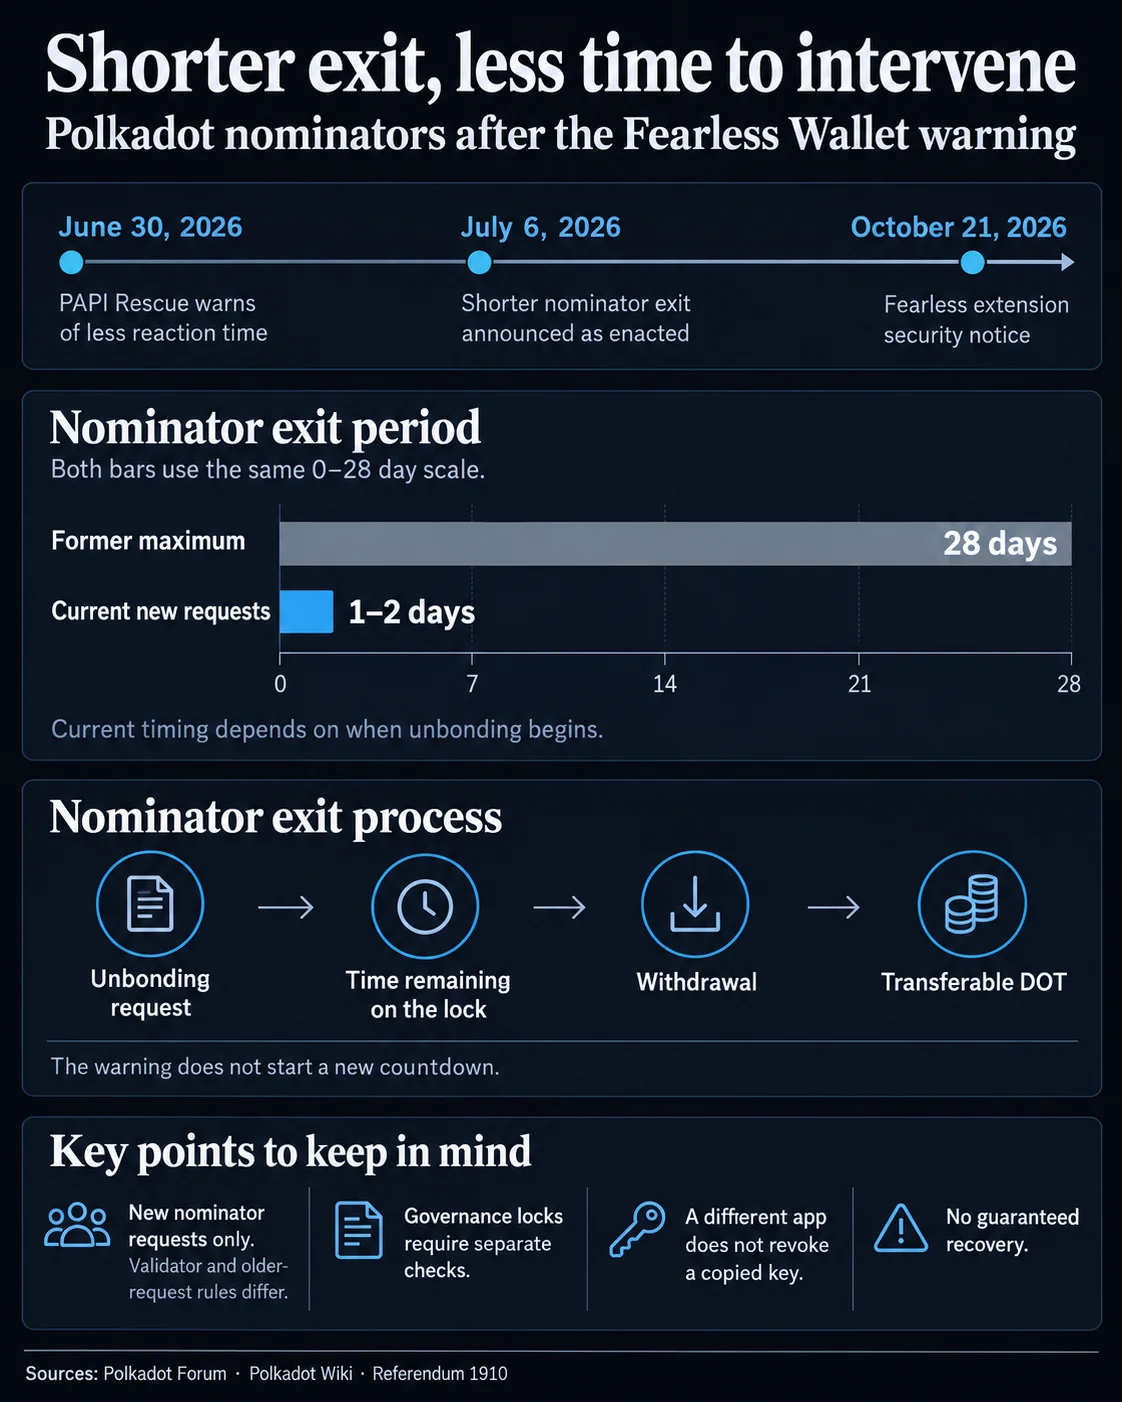
La revelación se produjo tres meses después de que el Referendum 1910 redujera el periodo de desvinculación de los nominadores de 28 días a tan solo dos días, una mejora de liquidez que también acortó el plazo para intervenir en una cuenta de staking comprometida antes de que los fondos fueran transferibles. El servicio de recuperación PAPI Rescue señaló precisamente ese riesgo el 30 de junio, semanas antes de que el cambio entrara en vigor el 6 de julio y meses antes de la alerta de Polkadot. La firma de seguridad blockchain SlowMist rastreó el comportamiento malicioso en las versiones 3.0.1 y 3.0.3 a 3.0.5 de la extensión, y encontró un conmutador de configuración remota que permitía a los atacantes activar y desactivar el robo, lo que dificultaba detectar la vulneración. El código responsable se eliminó del código fuente en junio y el conmutador se desactivó en octubre, pero ninguno de esos cambios invalida las credenciales ya expuestas.
Impacto en el mercado
PAPI Rescue afirma que ha recuperado más de $250,000 en activos de cuentas comprometidas, y la fundación está instando a los tenedores de DOT bloqueado o en staking a contactar con el servicio antes de iniciar cualquier desvinculación, ya que las opciones de recuperación se reducen drásticamente cuando los fondos se pueden transferir libremente. Los usuarios afectados deben generar un par de claves totalmente nuevo en otro monedero, en lugar de reutilizar la frase de recuperación expuesta, ya que reutilizarla no resuelve la vulneración subyacente. Esté atento a nuevos informes de pérdidas, ya que el periodo de la brecha abarca posiciones de staking que aún pueden estar completando sus periodos de desvinculación.
Preguntas frecuentes
-
¿Qué versiones de Fearless Wallet quedaron afectadas por la filtración de claves?
SlowMist identificó el código malicioso en las versiones 3.0.1 y 3.0.3 a 3.0.5 de la extensión. El código recopilaba frases de recuperación, claves privadas y archivos de keystore cuando los usuarios desbloqueaban sus monederos y los enviaba a un servidor externo.
-
¿Cuánto DOT se robó en la brecha de Fearless Wallet?
Ocho usuarios han reportado transacciones no autorizadas por un total de 17.286 DOT, según la revelación de la Community Foundation de Polkadot del 21 de octubre.
-
¿Por qué la desvinculación más rápida de Polkadot agrava la brecha?
El Referendum 1910 redujo el periodo de desvinculación de los nominadores de 28 días a aproximadamente dos, por lo que los fondos en staking comprometidos se vuelven transferibles mucho antes. Así, los equipos de recuperación disponen de una ventana mucho menor para intervenir antes de que un atacante pueda mover los…
-
¿Qué deben hacer los usuarios de Fearless Wallet para proteger sus fondos?
Creen un par de claves completamente nuevo con otro monedero y transfieran de inmediato los fondos restantes. Reutilizar la frase de recuperación expuesta, cambiar las contraseñas o reinstalar la extensión no resuelve la vulneración.
-
¿Qué es PAPI Rescue y puede recuperar fondos robados de Polkadot?
PAPI Rescue es un servicio de recuperación del equipo polkadot-api que ha recuperado más de $250,000 de cuentas comprometidas, con una tasa de éxito del 100% entre los casos elegibles. Los tenedores de DOT en staking o bloqueado deben contactar con el servicio antes de iniciar la desvinculación, ya que las opciones se…

 CoinDesk
 WuBlockchain
 WatcherGuru
 CoinTelegraph
 CZ Binance
 TheBlock