








Revolut reveló datos sensibles de 680 clientes tras una operación de ciberdelincuentes que usaron una cuenta de correo legítima del gobierno para presentar solicitudes de información fraudulentas, según informó el Financial Times. Los registros expuestos incluían datos de pasaporte, números de cuentas bancarias, domicilios, imágenes de verificación de identidad y actividad de Bitcoin, y los atacantes amenazan con publicar los datos a menos que se pague un rescate.
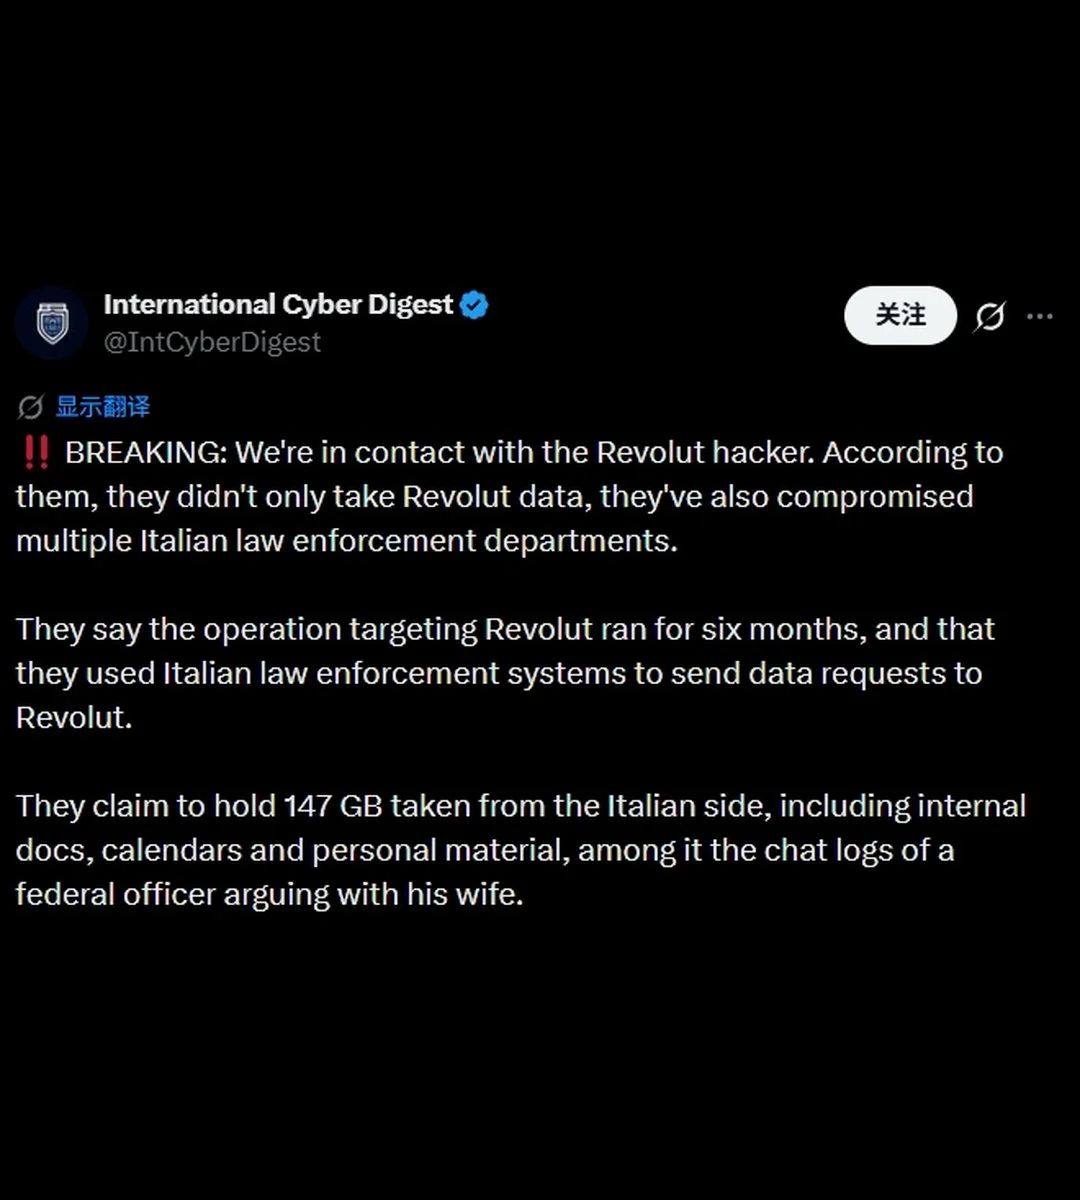
The International Cyber Digest, que contactó con el hacker que reivindica la autoría, informa de que la operación se prolongó durante unos seis meses y explotó sistemas comprometidos de fuerzas de seguridad italianas para enviar las solicitudes fraudulentas. El atacante afirma que los registros robados corresponden principalmente a clientes de Suiza y Francia, junto con usuarios del Reino Unido, Alemania, Italia y otros países, incluyendo varias personas de alto perfil. El antiguo CEO de Mt. Gox, Mark Karpelès, se encontraba entre los afectados.
Por qué importa
La brecha muestra cómo los ataques de ingeniería social sobre la capa KYC esquivan por completo los controles técnicos: los atacantes no hackearon los sistemas de Revolut, sino que se hicieron pasar por el Estado. Para una fintech que custodia documentos de identidad y registros de actividad de Bitcoin de millones de usuarios, la amenaza de extorsión convierte los datos de cumplimiento en una superficie de ataque directa.
Impacto en el mercado
La Information Commissioner's Office del Reino Unido ha abierto una investigación, y Revolut asegura que bloqueó la cuenta de correo y notificó a los reguladores y a los clientes afectados. El coste reputacional y regulatorio para las aspiraciones de Revolut de obtener una licencia bancaria en el Reino Unido es la cifra a seguir, junto con si otros exchanges y fintechs auditan cómo verifican las solicitudes de datos gubernamentales.

Preguntas frecuentes
-
¿Cómo obtuvieron los hackers los datos de los clientes de Revolut?
Usaron una cuenta de correo legítima del gobierno para presentar solicitudes de información fraudulentas, explotando el proceso de cumplimiento de Revolut en lugar de hackear sus sistemas. El atacante afirma que la operación se prolongó unos seis meses usando sistemas comprometidos de fuerzas de seguridad italianas.
-
¿Qué datos quedaron expuestos en la brecha de Revolut?
Los registros de 680 clientes incluían datos de pasaporte, números de cuentas bancarias, domicilios, imágenes de verificación de identidad y actividad de Bitcoin. Los atacantes amenazan con publicar los datos a menos que se pague un rescate.
-
¿De qué países eran los clientes de Revolut afectados?
El atacante afirma que los registros corresponden principalmente a clientes de Suiza y Francia, junto con usuarios del Reino Unido, Alemania, Italia y otros países, incluyendo varias personas de alto perfil.
-
¿Está Revolut bajo investigación por la brecha?
La Information Commissioner's Office del Reino Unido ha abierto una investigación. Revolut asegura que bloqueó la cuenta de correo fraudulenta y notificó tanto a los reguladores como a los clientes afectados.
-
¿Alguna persona conocida se vio afectada por la filtración de Revolut?
Sí. Mark Karpelès, antiguo CEO del quebrado exchange de Bitcoin Mt. Gox, se encontraba entre los clientes afectados, según la información divulgada por el Financial Times.

 CryptoSlate
 Crypto News
 CoinDesk
 CoinTelegraph
 TheBlock